



Шифровальщик Magniber начал маскироваться под обновление Windows 11

Шифровальщик Magniber начал маскироваться под обновление Windows 11

Шифровальщик Magniber начал маскироваться под обновление Windows 11

В конце апреля эксперты Qihoo 360 Technology зафиксировали новую волну атак, нацеленных на засев Magniber; злоумышленники предлагали владельцам Windows 10 совершить апгрейд. Спустя месяц появились вредоносные пакеты, развивающие эту легенду: шифровальщик начал атаковать Windows 11 под видом обновления для этой ОС.

По свидетельству Qihoo 360, способы распространения Magniber остались прежними. Его раздают с различных форумов, пиратских и порносайтов через ссылки на сторонние сетевые диски. Изменились только имена вредоносных файлов; теперь они называются win10-11_system_upgrade_software.msi, иногда — covid.warning.readme.xxxxxxxx.msi.

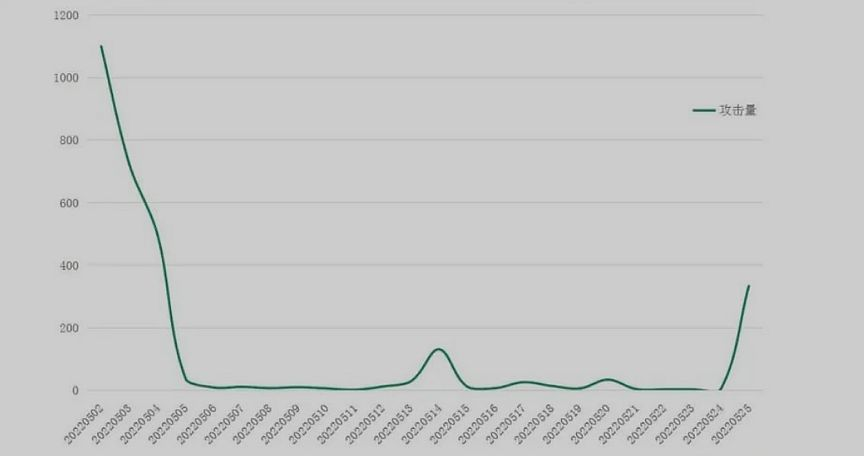
Динамика атак шифровальщика в мае в версии китайских специалистов по ИБ выглядит следующим образом:


Анализ новейших семплов показал, что сама вредоносная программа почти не изменилась. Она по-прежнему способна заражать разные версии Windows, а используемый метод шифрования (AES + RSA-2048) оставляет мало надежды на создание бесплатного декриптора.

К зашифрованным файлам Magniber добавляет расширение — случайный набор символов. Для каждой жертвы в сети Tor создается отдельная страница. Если выкуп не уплачен в назначенный срок, onion-ссылка деактивируется. Тем, кто совершит платеж в течение пяти дней, предлагаются скидки — с них возьмут только 0,09 биткоина (около $2850 по текущему курсу); по истечении этого срока сумма удваивается.

В конце прошлого года распространители Magniber внедряли его через уязвимости в Internet Explorer. В январе они вооружились эксплойтами для Microsoft Edge и Google Chrome и выдавали зловреда за приложение для браузера, используя файлы .appx с действующим сертификатом.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru