



Фреймворк автоматизации работы с Chrome все чаще светится в атаках

Фреймворк автоматизации работы с Chrome все чаще светится в атаках

Фреймворк автоматизации работы с Chrome все чаще светится в атаках

Эксперты Team Cymru фиксируют рост популярности инструмента BrowserAutomationStudio (BAS) у авторов вредоносных атак. Этот фреймворк автоматизации выполнения задач в браузере позволяет создавать проекты с такими пригодными для зловредов возможностями, как эмуляция браузера, имитация нажатий клавиш и кликов мыши, поддержка прокси, поиск по почтовому ящику, загрузка данных из файла, строки символов или с веб-страницы.

Первая реклама BAS, по данным Team Cymru, появилась на открытых форумах в конце 2016 года. Новый инструмент позиционировался как решение, позволяющее без навыков программиста создавать приложения, использующие браузер, — боты для публикации постов (включая спам), парсинга, загрузки контента, а также программы для социальных сетей.

Некто Twaego из Киева, объявивший себя главным разработчиком, предлагал совместимый с Windows софт в свободное пользование (позднее появилась и коммерческая версия с расширенными возможностями). Желающих зазывали на сайт bablosoft[.]com.

Предложение было встречено с большим энтузиазмом, и со временем на Bablosoft сформировалось свое комьюнити. Всем нравилось, что доступ к инструменту предоставляется бесплатно, замечания и пожелания учитываются, а приложения и скрипты, создаваемые с помощью BAS, можно расшарить на сайте.

Рост популярности Bablosoft заметили и на хакерских форумах: там стали предлагать услуги по созданию скриптов для BAS и специфических ботов (для брутфорса, поиска кандидатов в дропы и т. п.). В Telegram появилась новая группа — «BABLOSOFT – ЧАТ ПО БАСУ», которая насчитывает немногим более 1000 участников, в основном русскоязычных.

 В 2021 году BAS впервые привлек внимание ИБ-сообщества — в связи с участившимися атаками по методу credential stuffing. Результаты анализа инструмента, позволяющего автоматизировать перебор учетных данных – результатов краж и утечек, опубликовали F5 Labs и NTT (PDF), наблюдавшая активизацию Grim Spider.

Специалисты при этом отметили сходство BAS с легитимными инструментами разработчика Puppeteer и Selenium: они почти одинаково автоматизируют выполнение задач в Google Chrome.

В этом году, согласно телеметрии Team Cymru, к ресурсам Bablosoft обращались C2-серверы Bumblebee, BlackGuard и RedLine. Два из этих зловредов (инфостилеры) пытались воспользоваться валидатором учетных данных Gmail.

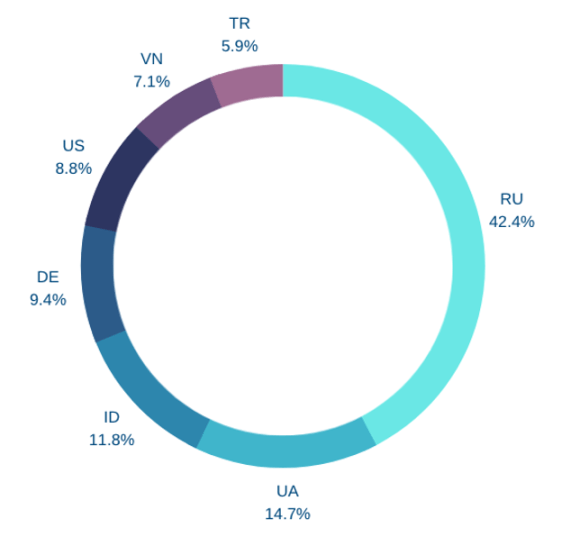
Поддомен для загрузок Bablosoft (46.101.13[.]144) чаще прочих запрашивают из России и Украины — судя по данным Whois.


Несколько хостов, ассоциируемых с криптоджекингом (майнером XMRig и трояном Tofsee), пытались воспользоваться Bablosoft-услугами по созданию цифровых отпечатков — видимо, для сокрытия вредоносной активности.

Управление некоторыми элементами инфраструктуры Bablosoft осуществляется, как выяснилось, с украинского IP-адреса. С него же обращаются к ряду хостов на порту TCP/27017, который обычно ассоциируется с MongoDB.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru