



В Trend Micro Security пофиксили угон DLL, используемый китайской APT

В Trend Micro Security пофиксили угон DLL, используемый китайской APT

В Trend Micro Security пофиксили угон DLL, используемый китайской APT

Компания Trend Micro устранила уязвимость в одном из своих продуктов, чтобы исключить подмену его DLL на Windows-машинах. Этот трюк, по словам SentinelOne, активно использует китайская APT-группа, занимающаяся шпионажем в пользу КНР.

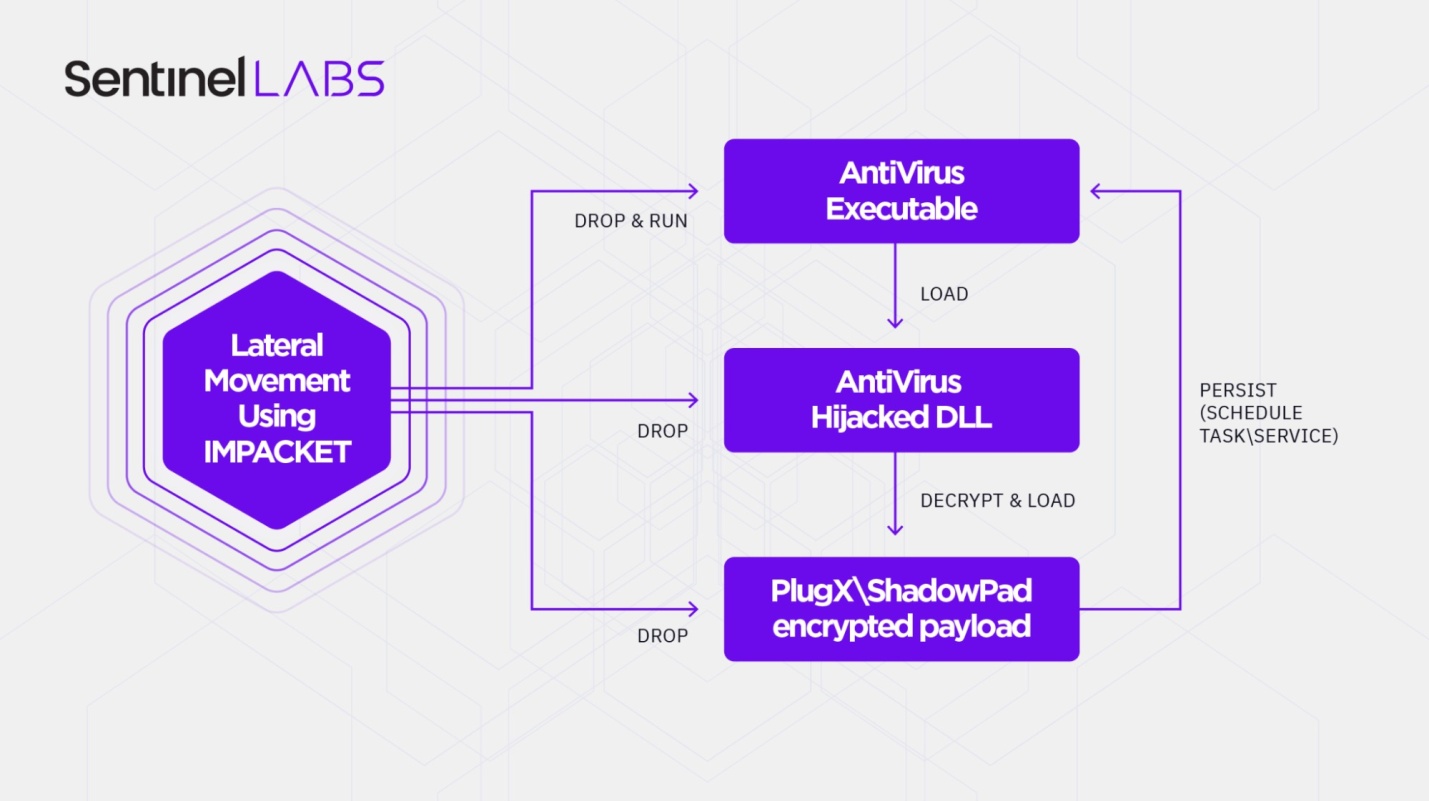
Группировка, которой было присвоено кодовое имя Moshen Dragon, проводит свои операции в Центральной Азии, атакуя представителей телеком-индустрии. Для загрузки вредоносов в обход традиционных средств защиты хакеры обычно используют копии антивирусов и технику подмены DLL (известная проблема Windows), для продвижения по сети — утилиты из набора Impacket, отдавая предпочтение wmiexec, позволяющей удаленно выполнить сторонний код через WMI.

В ходе атаки в систему поочередно загружаются три файла: антивирус, модификация его DLL и целевой зловред — ShadowPad или свежий вариант PlugX, который в Trellix нарекли Talisman. Комбинация известна в ИБ-сообществе как sideloading triad.


На настоящий момент исследователи выявили пять различных триад Moshen Dragon; они сформированы на основе угнанных продуктов Symantec, TrendMicro, BitDefender, McAfee и Kaspersky.

В целевых атаках хакеров замечены и другие инструменты, в том числе подставной фильтр паролей, загружаемый путем подмены DLL с память lsass.exe для кражи учетных данных, и пассивный бэкдор, который эксперты Avast обнаружили в прошлом году при разборе одной из целевых атак.

Trend Micro подтвердила наличие уязвимости, используемой Moshen Dragon, и внесла исправления в Trend Micro Security потребительского класса. Обновление безопасности раздается через ActiveUpdate с 19 мая, в коммерческих продуктах компании и решениях для бизнеса проблема угона DLL отсутствует.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru