



Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

На хакерских форумах рекламируется Yashma — шестая по счету версия билдера Chaos, предназначенного для создания Windows-шифровальщиков. В BlackBerry проанализировали образец, найденный в дикой природе, и обнаружили пару усовершенствований: способность прекращать исполнение, когда жертва использует язык из списка исключений, и завершать процессы, мешающие выполнению основной задачи.

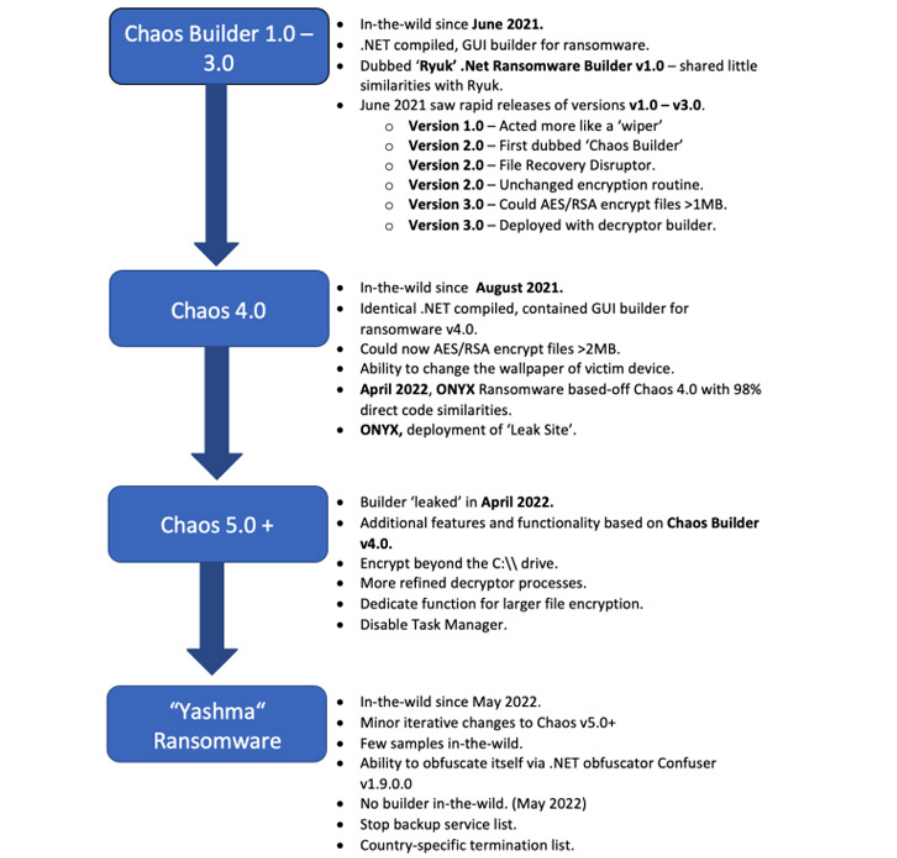
Вредоносная программа-конструктор Chaos объявилась на хакерских форумах в июне прошлого года. Ее позиционировали как NET-версию Ryuk, притом безосновательно. Создаваемые с помощью билдера зловреды лишь необратимо портили файлы жертвы, перезаписывая содержимое рандомизированной строкой Base64, тогда как Ryuk по-настоящему шифровал их, используя AES и RSA.

Похожая возможность появилась в Chaos только с выпуском третьей версии — но с ограничениями. Шифрованию подвергались только файлы весом менее 1 Мбайт, остальные преобразовывались прежним способом и восстановлению не подлежали.

В версии 4.0 порог шифрования был повышен до 2 Мбайт. Релиз взяли на вооружение вымогатели, которые впоследствии получили известность атаками Onyx. В Chaos 5.0 вирусописатели попытались решить проблему с лимитами на размеры файлов.

По всей видимости, им это удалось: шестая итерация (Yashma), по словам BlackBerry, почти идентична пятой. Помимо ребрендинга в этом выпуске замечена пара функциональных изменений: возможность откатывать шифрование на машинах с нежелательным местоположением (определяется по языку, заданному на зараженном устройстве) и принудительно завершать процессы, ассоциируемые с антивирусом, службой RDP или софтом для хранения данных и создания бэкапа.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru