



Фишеры начали использовать чат-боты для кражи ключей к аккаунтам и счетам

Фишеры начали использовать чат-боты для кражи ключей к аккаунтам и счетам

Фишеры начали использовать чат-боты для кражи ключей к аккаунтам и счетам

Эксперты Trustwave SpiderLabs предупреждают о новой уловке фишеров: на одном из сайтов-ловушек обнаружен чат-бот, который шаг за шагом выманивает у посетителей целевую информацию. Использование интерактивного элемента придает больше убедительности фальшивке; с той же целью злоумышленники имитируют CAPTCHA и прием платежей с двухфакторной аутентификацией (2FA).

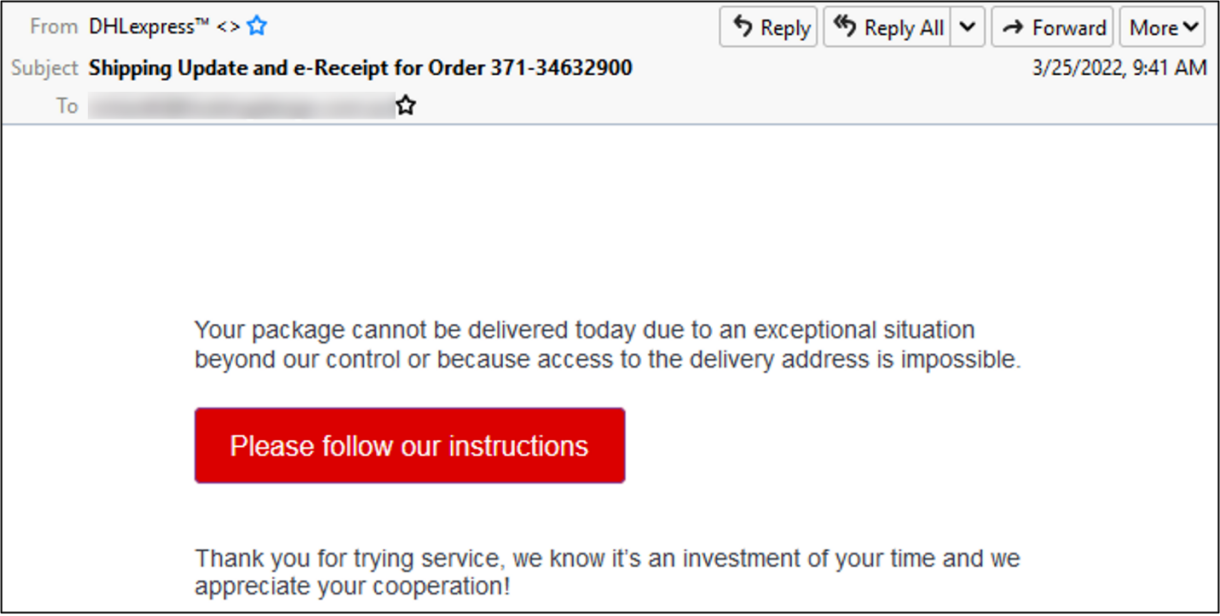
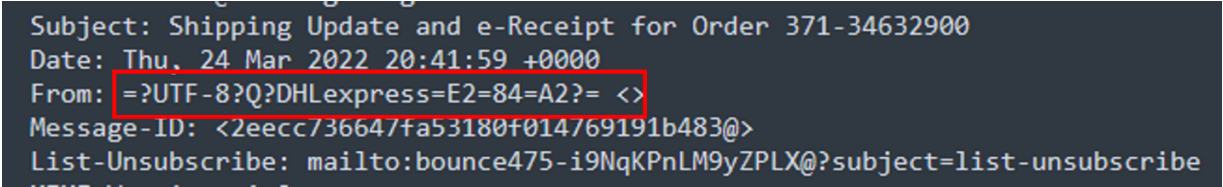
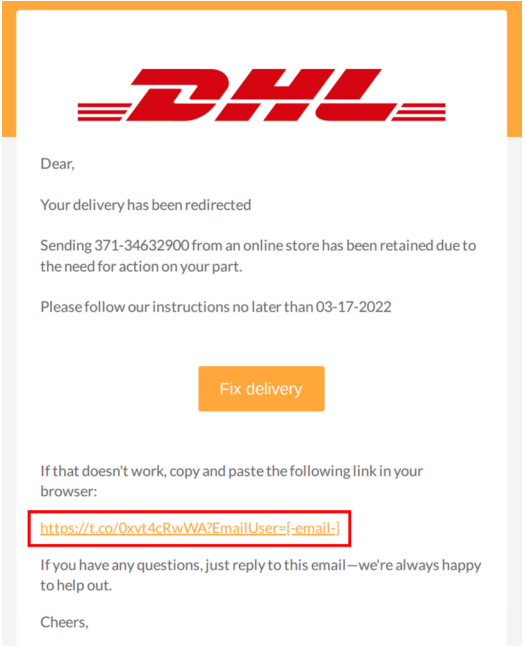
Атака, как обычно, начинается с фишингового письма — в данном случае с извещения DHL о проблемах с доставкой. Анализ email-заголовков показал, что в строке From: отсутствует адрес отправителя.


Нажатие кнопки, вставленной в тело письма, инициирует запуск браузера и загрузку PDF-файла со ссылками на фишинговый сайт. Этот трюк призван ввести в заблуждение email-защиту.


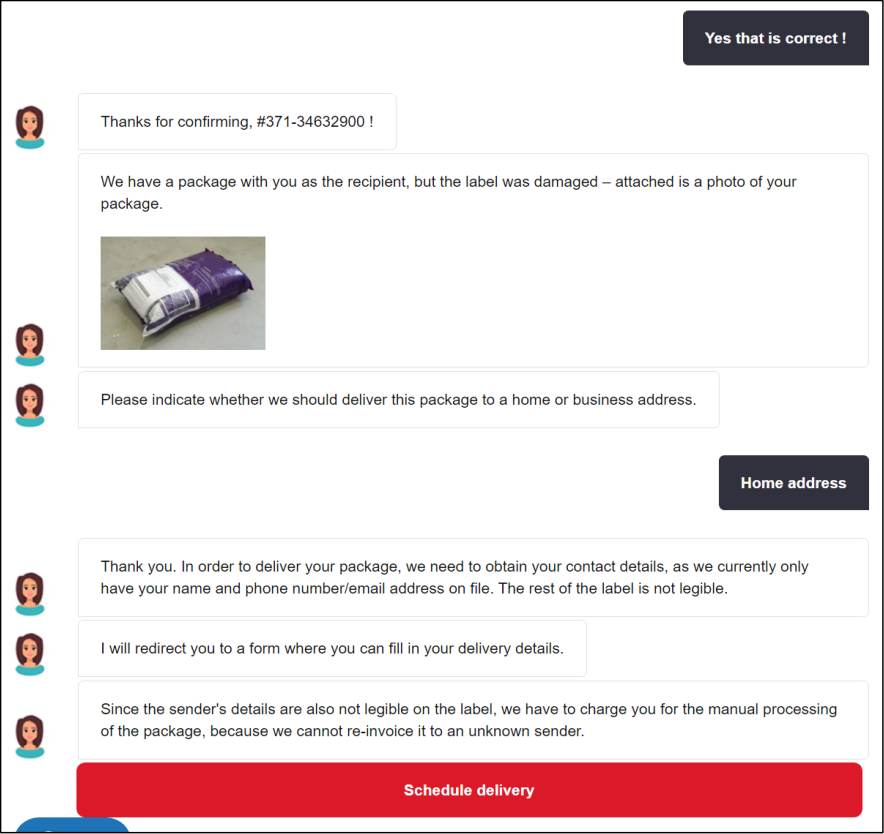
На сайте-ловушке посетителя приветствует виртуальный помощник. Это подобие чат-бота обладает скромным набором реплик, его основная задача — завоевать доверие потенциальной жертвы и заставить ее заполнить фишинговые формы. 

Визитера просят подтвердить номер для отслеживания почтового отправления и поясняют, что в ходе транспортировки стикер на бандероли был поврежден, в результате доставка стала невозможной. Для достоверности чат-бот показывает фото некой бандероли, предлагая предоставить недостающие данные и оплатить повторное оформление мелкого пакета, которое придется выполнить вручную.


Если адресат согласен на изменение сроков доставки и кликнет по предложенной кнопке, ему покажут CAPTCHA — картинку, встроенную в HTML. Уловка тоже призвана создать иллюзию легитимности ресурса, но в отличие от чат-бота уже использовалась в атаках фишеров.

Затем пользователя просят заполнить первую фишинговую форму — ввести учетные данные DHL (email и пароль) и предпочтительный адрес доставки. После отправки этих сведений его перенаправляют на страницу Secure Pay, где требуется ввести данные платежной карты: имя владельца, номер, срок действия и код CVV. 

Аналитики заметили, что Secure Pay при этом проверяет правильность номера карты и пытается определить ее тип. По завершении процесса жертве через редирект отображается страница подтверждения транзакции с полем для ввода одноразового пароля, якобы высланного в виде СМС.

Примечательно, что номер телефона при этом не запрашивали, в формах фишеров эта строка отсутствует. Исследователи попробовали вводить произвольные цифры, но им каждый раз сообщали, что время ввода истекло, и возвращали на ту же страницу. Пятая попытка оказалась успешной — «код» с благодарностью приняли. 

Приведенный здесь образец фишингового письма был обнаружен 25 марта. Сайт с чат-ботом все еще работает, но перенесен в другой домен — какой, эксперты не пишут. Прежний, 24mhd[.]com, явно не имел ничего общего с используемым брендом; в URL страниц, правда, имя DHL было вставлено, но с опечаткой в расчете на невнимательность пользователей— как dhi (см. список фишинговых ссылок в блог-записи SpiderLabs).

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru