



Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Новый отчёт специалистов Group-IB раскрывает интересные подробности атак операторов программ-вымогателей. В частности, аналитики назвали самые агрессивные семейства шифровальщиков, а также пролили свет на аппетиты киберпреступников.

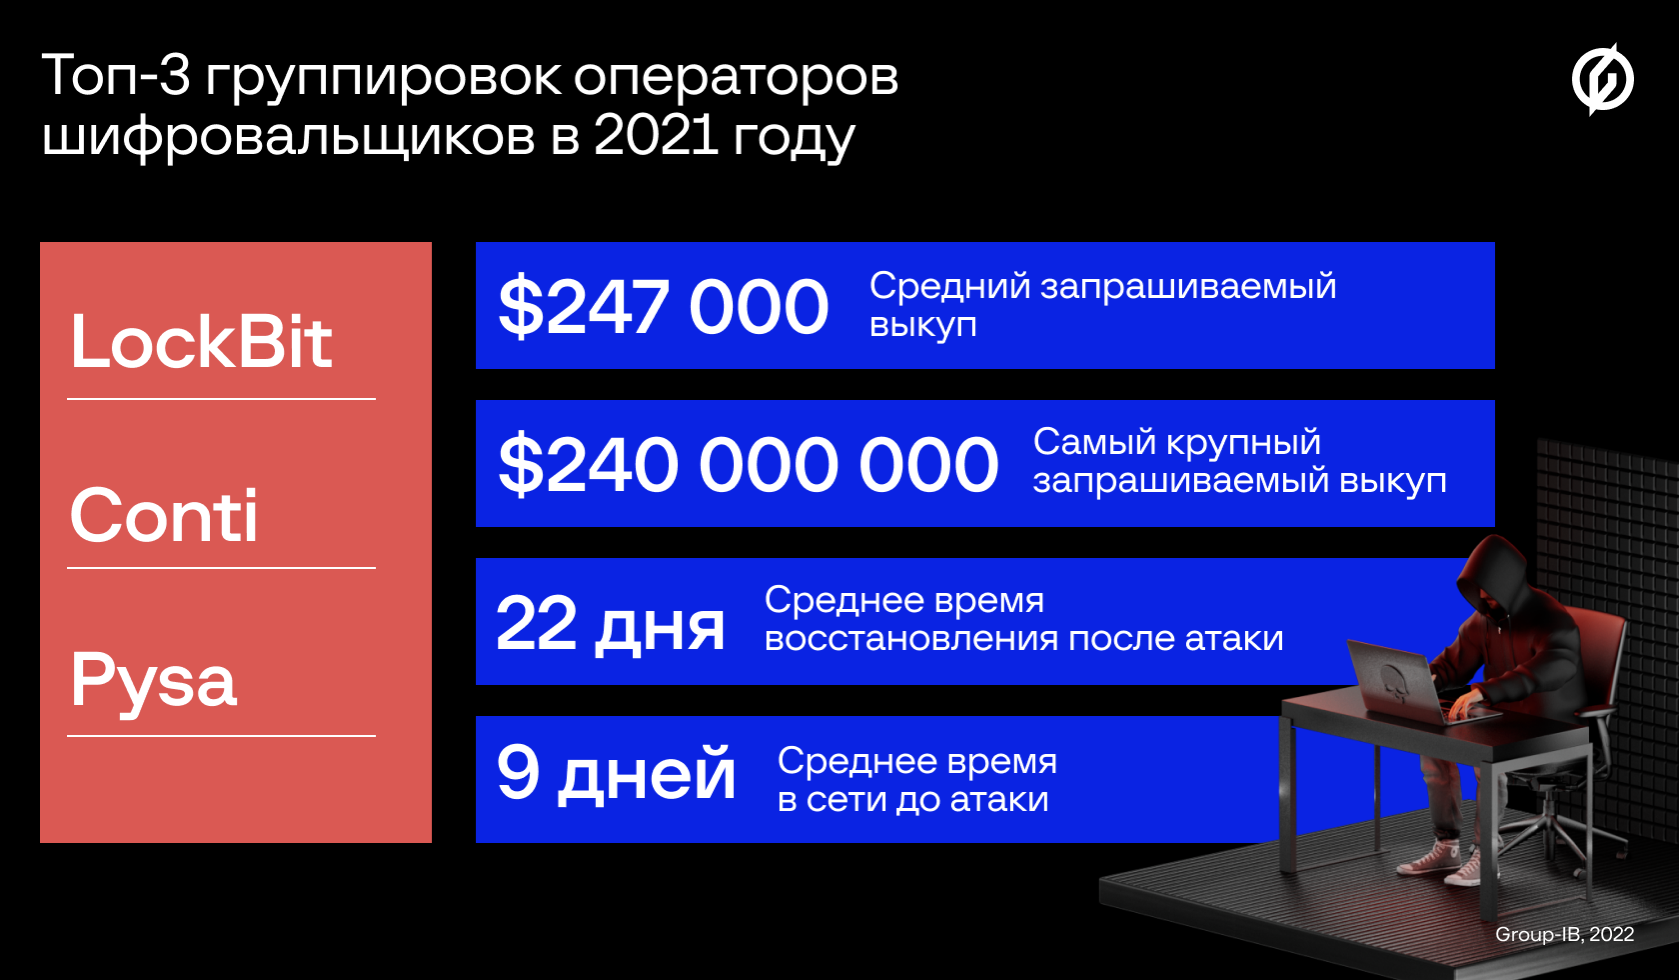
Так, наиболее активными группами стали операторы LockBit, Conti и Pysa — за 2021 год именно эти вредоносы чаще всего атаковали организации. При этом средний размер выкупа, который требуют злоумышленники, — $247 000.

В отчёте исследователи также отмечают, что Лаборатория цифровой криминалистики Group-IB в первом квартале 2022 года стала реагировать на шифровальщики в четыре раза больше, чем за аналогичный период прошлого года.


Основными целями программ-вымогателей стали организации, расположенные в Северной Америке, Европе, Латинской Америки, Азиатско-Тихоокеанском регионе. Рекорд суммы запрошенного выкупа установили операторы Hive — они затребовали у MediaMarkt $240 млн.

2021 год также отличился ростом числа атак на российские компании, эта цифра выросла более чем на 200%. Чаще всего на территории России себя проявляли такие вредоносы, как Dharma, Crylock, Thanos.

Отличилась группировка, управляющая шифровальщиком OldGremlin — у одной из жертв преступники затребовали 250 миллионов рублей, что стало рекордом для России. Также в Group-IB отметили, что киберпреступники предпочитают атаковать в России крупный бизнес (от 5 тысяч сотрудников).

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru