



Обнаружен инфостилер-конструктор, использующий вебхуки Discord

Обнаружен инфостилер-конструктор, использующий вебхуки Discord

Обнаружен инфостилер-конструктор, использующий вебхуки Discord

На YouTube и в Discord рекламируется новый инструмент для создания вредоносных программ с функциями кражи данных и получения снимков экрана. Как оказалось, собранные из конструктора зловреды отправляют добычу оператору, используя Discord-функцию Webhooks.

В ИБ-компании Uptycs новому билдеру присвоили имя KurayStealer. Анализ созданного с его помощью семпла показал, что написанный на Python инфостилер схож с другими собратьями, коды которых можно найти в публичных репозиториях — например, на GitHub.

При запуске вредонос прежде всего проверяет используемую версию (бесплатная или коммерческая) и по результатам загружает на машину жертвы файл DualMTS.py или DualMTS_VIP.py. После этого он пытается заменить строку api/webhooks в базе данных приложения BetterDiscord записью Kisses — чтобы обойти защиту и беспрепятственно отправлять краденые данные через вебхуки.

В случае успеха инфостилер делает скриншот, используя Python-модуль pyautogui, и определяет географическое местоположение жертвы через обращение к легитимному сервису ipinfo.io. После этого зловред приступает к сбору данных из приложений (в списке целей числятся два десятка программ, в том числе Discord, Microsoft Edge, Chrome, Opera, Яндекс.Браузер и Sputnik).

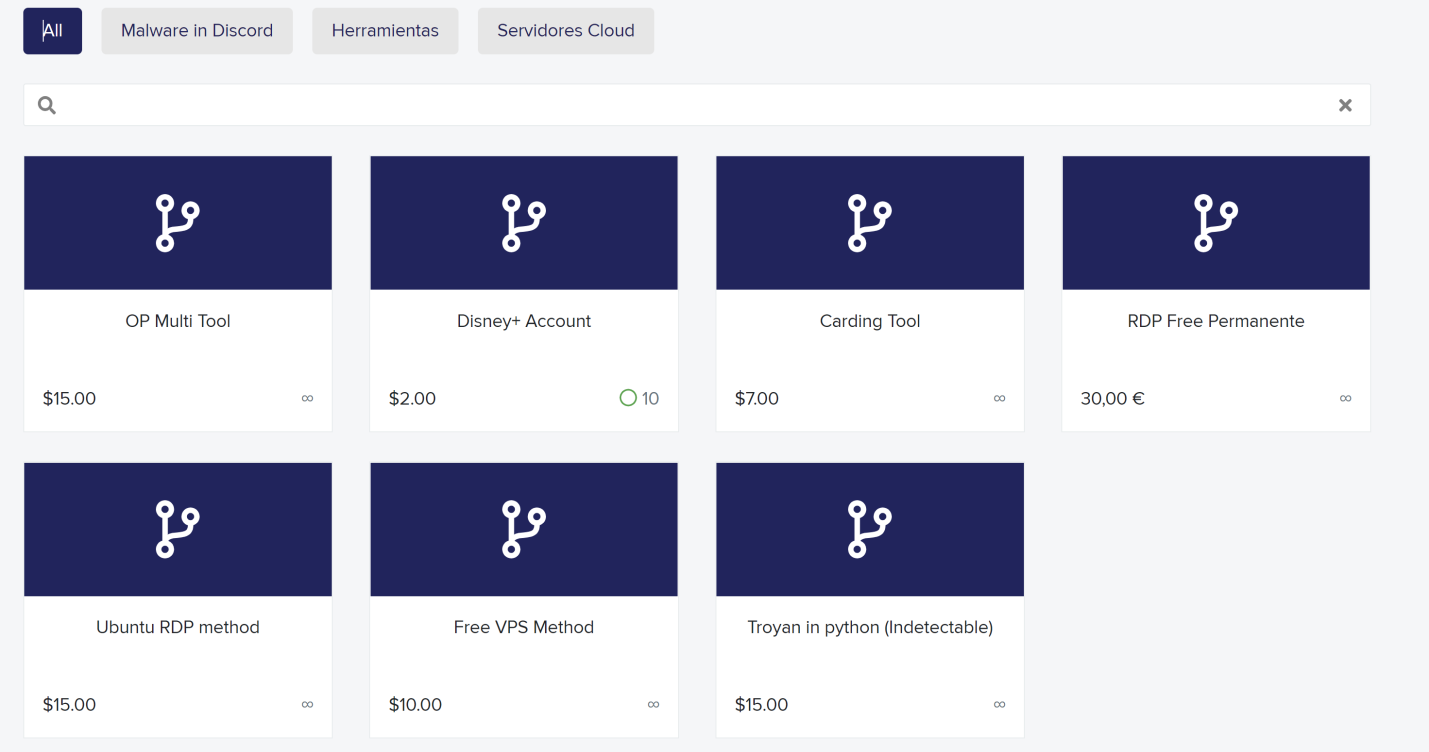
В коде KurayStealer аналитики нашли имя создателей — Suleymansha & Portu, а также ссылку для приглашений в канал Discord, посвященный новинке. Его создал пользователь Portu#0022, в профиле которого приведена ссылка на интернет-магазин Shoppy, где числятся и другие вредоносные продукты того же авторства:


Профиль Portu также содержит ссылку на учетную запись YouTube — там можно было посмотреть, как пользоваться KurayStealer, однако автор уже удалил деморолик, оставив в аккаунте только мультяшную аватарку и информацию о своем месте жительства (Испания).

В конце апреля в Discord-канале Portu было опубликовано объявление о новом проекте — вирусописатели приступили к созданию шифровальщика.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru