



RuTube не вышел с майских: сервис лежит третий день

RuTube не вышел с майских: сервис лежит третий день

RuTube не вышел с майских: сервис лежит третий день

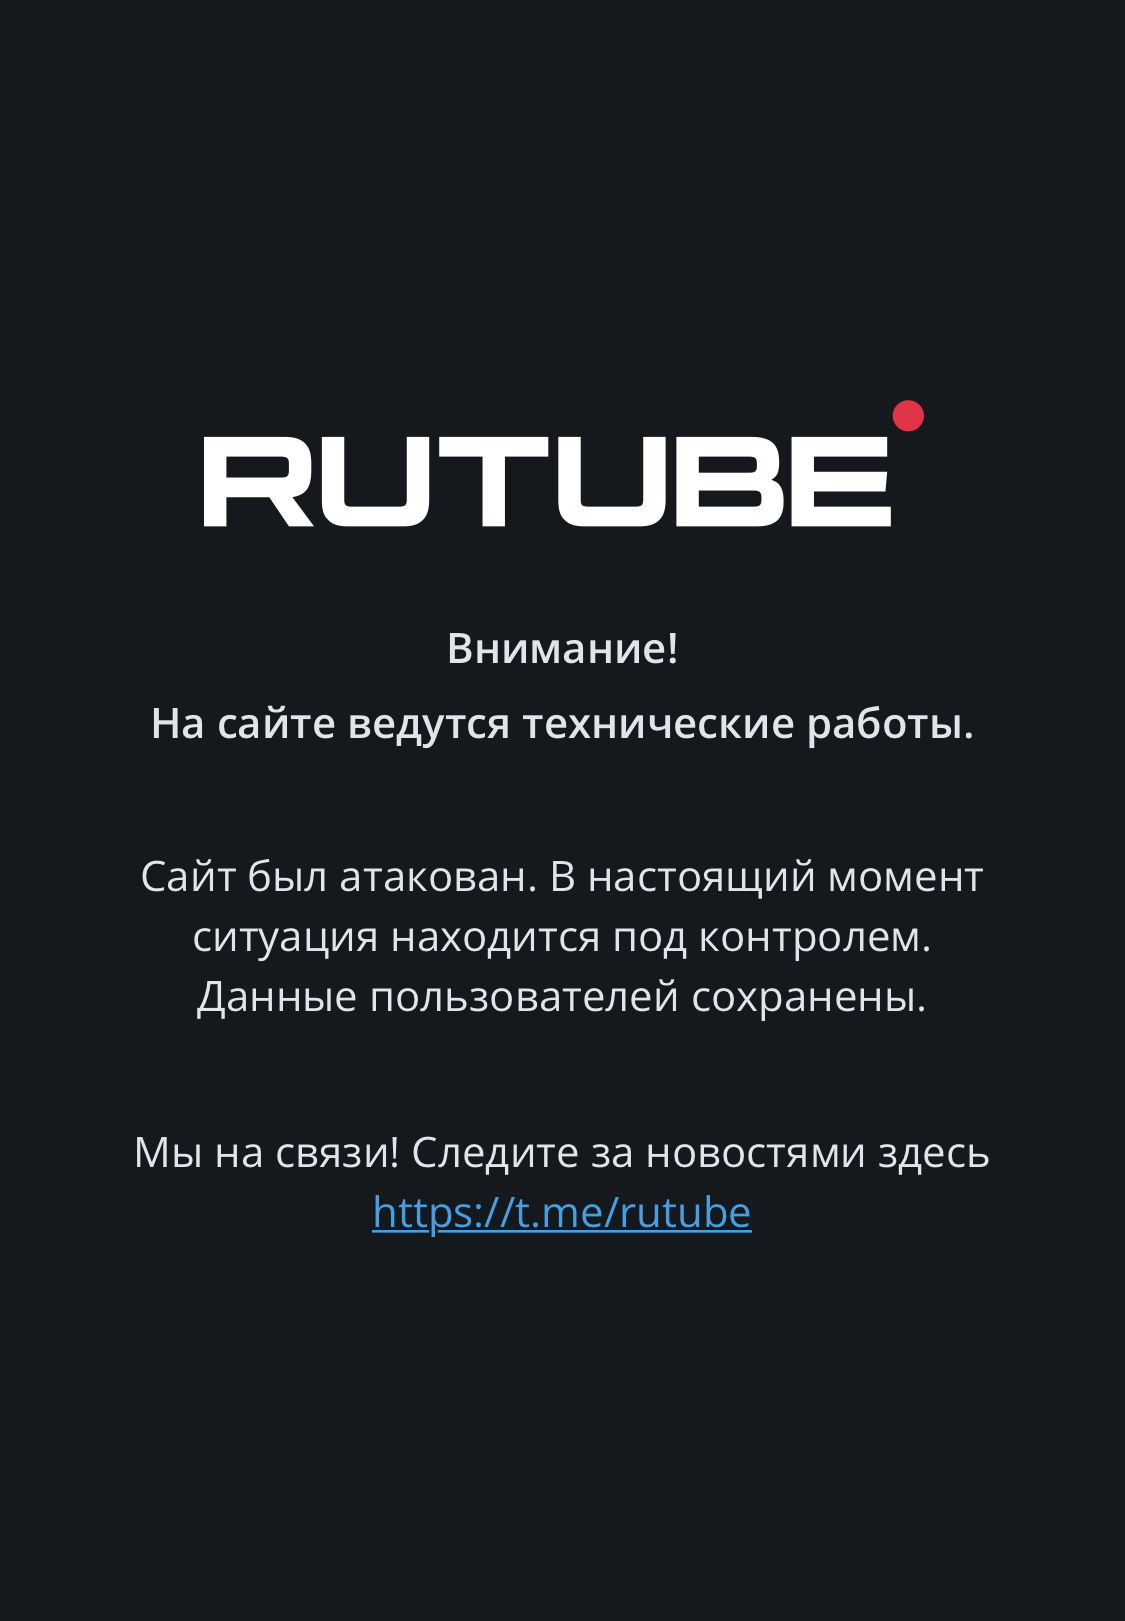
Российский видеохостинг RuTube «лежит» уже третий день, хотя сам сервис отрицает фатальные последствия взлома. APT-атака началась в ночь на 9 мая. Утром платформа, на которую два месяца грузили петабайты архивов, переводили госканалы и блоги, перестала отвечать.

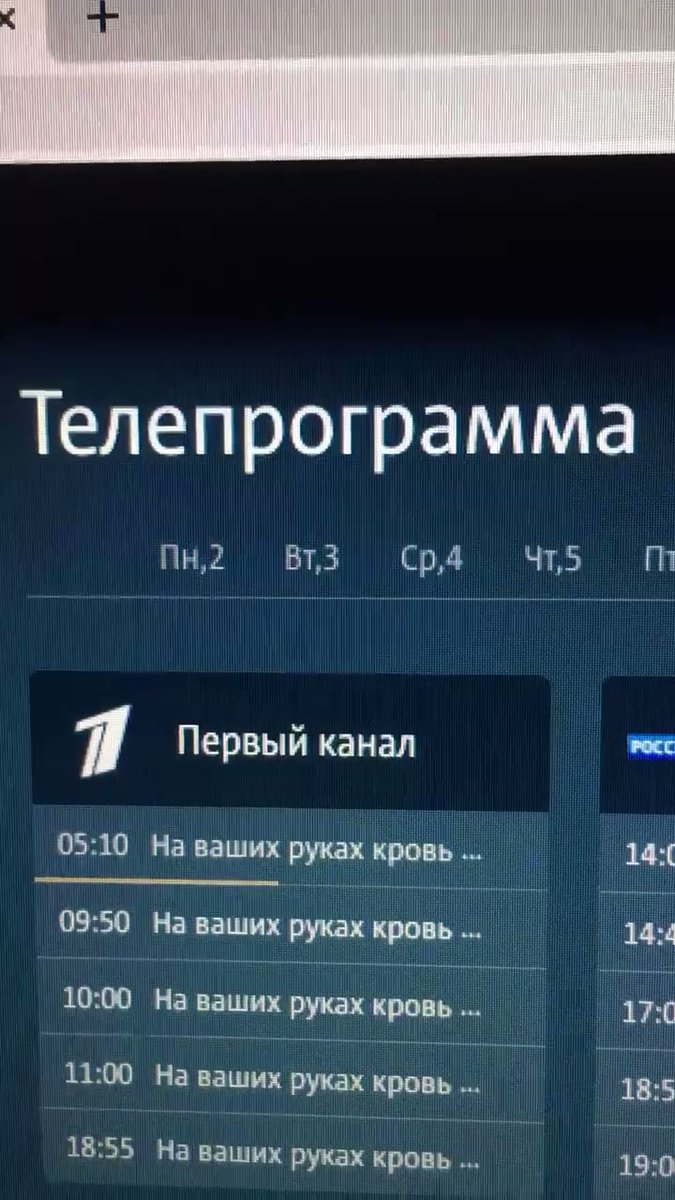
Примерно в это же время хакеры перехватили «Сервис-ТВ», который транслирует бегущую строку и программу передач для платного телевидения. Вместо анонсов Парада Победы абоненты «Ростелекома», МТС и НТВ+ увидели антивоенные сообщения. То же случилось и с расписанием на Яндексе. Скриншоты экранов посыпались в телеграм-каналы.

Не успели операторы «почистить» ленту анонсов, как сдалась сама «Лента.ру». Тексты с заголовками и критикой появились на главной странице сайта. Сначала их публикацию тоже приписали хакерам, но позже ответственность на себя взяли три сотрудников издания. Они разместили спорные материалы без согласования с редакцией. Контент быстро удалили.

Больше всех пострадал RuTube. Весь день 9 мая на хостинге «велись восстановительные работы». 10 мая в прессу утекла информация о том, что хакеры стёрли исходный код, а оживить хостинг невозможно. В самом RuTube «слив» опровергают. Представители сервиса заявляют, что все библиотеки целы, исходный код доступен. Сроки “починки” не называются:


«В результате атаки на RuTube было поражено более 75% баз и инфраструктуры основной версии и 90% резервных копий и кластеров для восстановления баз данных».

В самом RuTube заявляли, что в марте количество посещений платформы удвоилось, а число уникальных пользователей превысило 21 миллион. Майская кибератака на RuTube стала самой мощной в истории сервиса. На момент публикации хостинг по-прежнему недоступен.

Update: компания Group-IB опровергает причастность к взлому RuTube

"Заявляем, что Group-IB полностью опровергает информацию о том, что продукты компании используются или когда-либо использовались для защиты от кибератак офисной или серверной инфраструктур или отдельных приложений видеохостера Rutube. Group-IB подчеркивает, что во время атаки 9 мая 2022 года, равно как и до нее, продукты Group-IB не использовались для защиты Rutube. <…> Group-IB к реагированию на инцидент, имевший место 9 мая, не привлекалась", — сообщили в Group-IB.

О том что, именно компании Group-IB занималась кибербезопасностью в RuTube ранее написали некоторые телеграм-каналы. Поводом для таких выводов стали всплывшие контракты Group-IB с "Руформ", компанией-владелицей видеохостинга. Соглашение подписали ещё год назад, но в Group-IB заявляют, что контракты были аннулированы по инициативе «Руформ», а сами работы так и не начались.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru