



Новые семплы REvil подтвердили возврат грозного шифровальщика

Новые семплы REvil подтвердили возврат грозного шифровальщика

Новые семплы REvil подтвердили возврат грозного шифровальщика

Анализ образцов REvil/Sodinokibi, обнаруженных в марте и апреле, показал их функциональное сходство с семплом полугодовой давности. Эксперты Secureworks также обнаружили модификации кода, которые позволяют говорить о новом цикле разработки и возобновлении операций, связанных с этим шифровальщиком.

По словам исследователей, изменения привносились в код постепенно и пока оформлены как версия 1.0.0 (найденный в октябре схожий образец был помечен как версия 2.08). Аналитики убеждены, что создатель новых семплов имел доступ к исходникам REvil — это также подтверждают данные BleepingComputer.

Ответственность за реанимацию увядшего RaaS-сервиса (Ransomware-as-a-Service, шифровальщик как услуга) эксперты возлагают на бывшего аффилиата —кибергруппу, которую в Secureworks отслеживают под именем Gold Southfield. Напомним, в ИБ-сообществе заговорили о возможном возврате REvil после обнаружения в сети Tor новых сайтов зловреда — для публикации данных, украденных у жертв (свыше 250 организаций с 2019 года), и для контроля платежей.

В конце прошлого месяца Avast сообщила о выявлении нового семпла REvil. Обновленный зловред оказался не в состоянии шифровать файлы, он только добавлял к ним случайное расширение — как оказалось, из-за бага. Проведенное в Secureworks исследование показало, что вирусописатель нашел ошибку и должным образом исправил.

Аналитики также отметили ряд нововведений, в том числе следующие:

  • скорректирована логика расшифровки строк кода (введен новый аргумент командной строки);
  • изменен способ хранения конфигурационной структуры и 32-байтового ключа дешифрации в секции данных;
  • заменены вшитые в код публичные ключи (один из них используется для защиты ключа, создаваемого зловредом для шифрования файлов, другой — для защиты сессионных данных, таких как ID аффилиата, имя жертвы, информация о дисках и т. п.);
  • изменен формат отслеживания аффилиатов (теперь с этой целью используется GUID);
  • отключены проверки региональных настроек системы, то есть REvil стал космополитом;
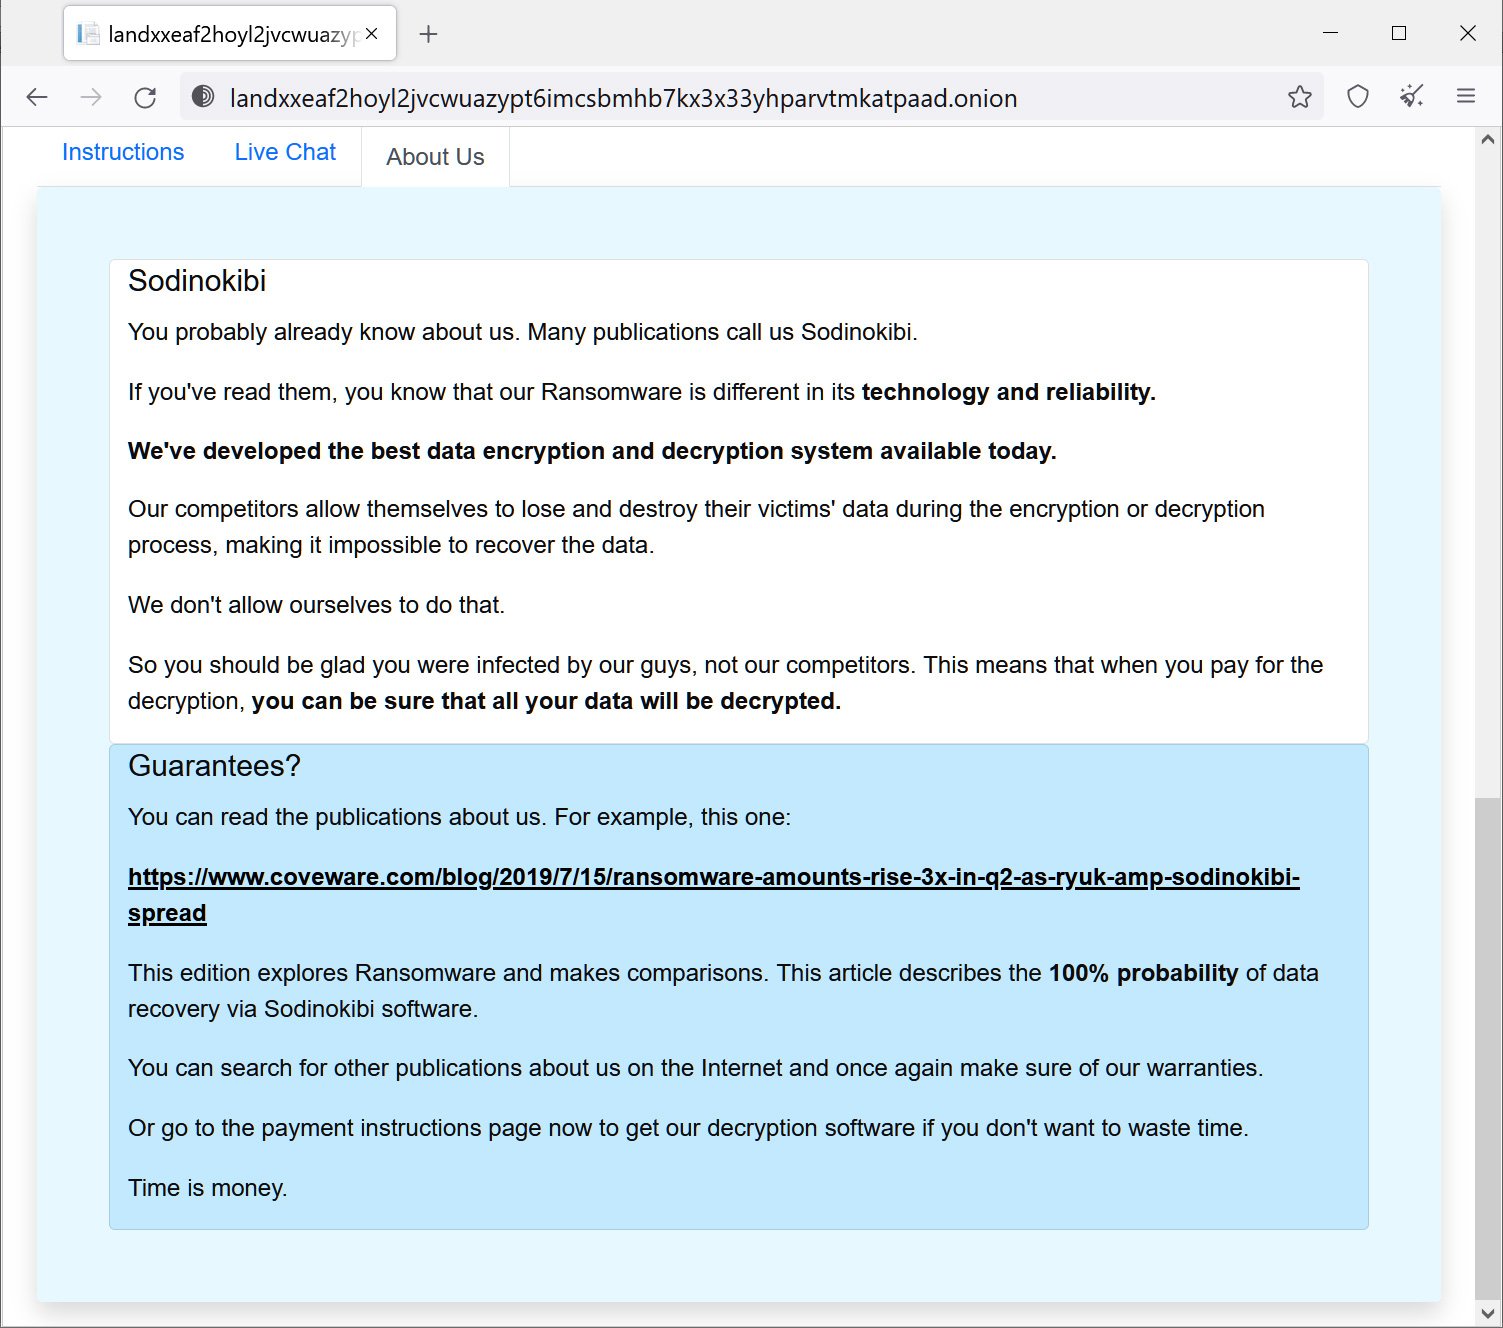
  • узаконены новые onion-домены — они теперь присутствуют в тексте записки с требованием выкупа, которую шифровальщик оставляет в системе.

Примечательно, что владельцы возрожденного RaaS-сервиса предпочитают именовать его Sodinokibi — видимо, чтобы избавиться от ассоциаций с громкими атаками REvil, из-за которых прежние операции пришлось свернуть.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru