



В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

Серверы REvil в сети Tor вновь доступны и теперь перенаправляют запросы на новый сайт утечек. На его страницах представлен длинный список жертв шифровальщика — в основном результаты прошлых атак, но две записи совсем свежие.

Создатели сайта зарегистрировали новое onion-имя и активно продвигают его на русскоязычном хакерском форуме RuTOR. На новую площадку можно попасть через редирект с прежнего сайта утечек (Happy Blog).

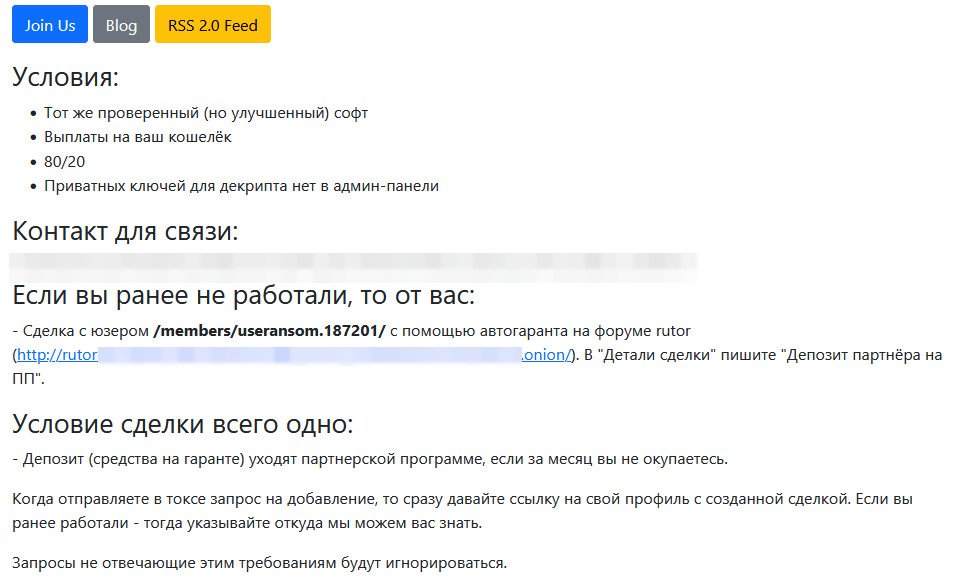
По всей видимости, речь идет об альтернативном RaaS-сервисе (Ransomware-as-a-Service, вымогатель как услуга) на основе REvil, появившемся по воле оставшихся на свободе участников преступной группы или какого-то осиротевшего аффилиата. Об этом свидетельствует также предложение для партнеров, опубликованное на новом сайте утечек:


В настоящее время здесь доступен 26-страничный список жертв шифровальщика, среди которых эксперты BleepingComputer обнаружили пару новых имен, в том числе Oil India. Об атаке на индийскую нефтегазовую госкомпанию стало известно в начале текущего месяца.

По данным MalwareHunterTeam, новая партнерка на базе REvil работает как минимум с середины декабря. Ее площадки для публикации краденых данных и контроля платежей появились в начале текущего месяца и размещены на других серверах Tor.

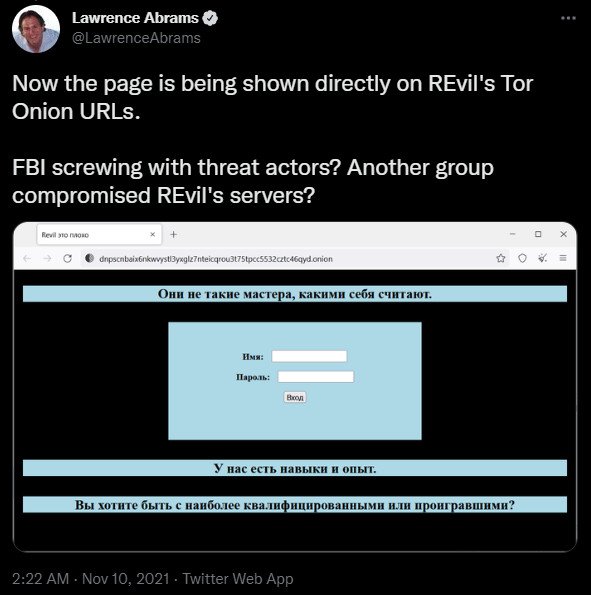
Прежние onion-сайты шифровальщика с ноября контролируются ФБР. В прошлом году их тоже кто-то взломал, оставив свою страницу регистрации.  


Группировка, стоявшая за REvil, получила широкую известность после прошлогодней атаки на Kaseya, из-за которой ей пришлось взять тайм-аут на два месяца. В сентябре RaaS-сервис возобновил работу, однако через месяц вновь закрылся — по причине взлома блога и платежного onion-сайта.

В октябре и ноябре в Западной Европе были произведены первые аресты в связи с атаками REvil. В январе в России с подачи американцев задержали 14 предполагаемых участников преступной группы, а в США сейчас судят украинца, подозреваемого в причастности к боевым операциям REvil.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru