



Новые семплы REvil подтвердили возврат грозного шифровальщика

Новые семплы REvil подтвердили возврат грозного шифровальщика

Новые семплы REvil подтвердили возврат грозного шифровальщика

Анализ образцов REvil/Sodinokibi, обнаруженных в марте и апреле, показал их функциональное сходство с семплом полугодовой давности. Эксперты Secureworks также обнаружили модификации кода, которые позволяют говорить о новом цикле разработки и возобновлении операций, связанных с этим шифровальщиком.

По словам исследователей, изменения привносились в код постепенно и пока оформлены как версия 1.0.0 (найденный в октябре схожий образец был помечен как версия 2.08). Аналитики убеждены, что создатель новых семплов имел доступ к исходникам REvil — это также подтверждают данные BleepingComputer.

Ответственность за реанимацию увядшего RaaS-сервиса (Ransomware-as-a-Service, шифровальщик как услуга) эксперты возлагают на бывшего аффилиата —кибергруппу, которую в Secureworks отслеживают под именем Gold Southfield. Напомним, в ИБ-сообществе заговорили о возможном возврате REvil после обнаружения в сети Tor новых сайтов зловреда — для публикации данных, украденных у жертв (свыше 250 организаций с 2019 года), и для контроля платежей.

В конце прошлого месяца Avast сообщила о выявлении нового семпла REvil. Обновленный зловред оказался не в состоянии шифровать файлы, он только добавлял к ним случайное расширение — как оказалось, из-за бага. Проведенное в Secureworks исследование показало, что вирусописатель нашел ошибку и должным образом исправил.

Аналитики также отметили ряд нововведений, в том числе следующие:

  • скорректирована логика расшифровки строк кода (введен новый аргумент командной строки);
  • изменен способ хранения конфигурационной структуры и 32-байтового ключа дешифрации в секции данных;
  • заменены вшитые в код публичные ключи (один из них используется для защиты ключа, создаваемого зловредом для шифрования файлов, другой — для защиты сессионных данных, таких как ID аффилиата, имя жертвы, информация о дисках и т. п.);
  • изменен формат отслеживания аффилиатов (теперь с этой целью используется GUID);
  • отключены проверки региональных настроек системы, то есть REvil стал космополитом;
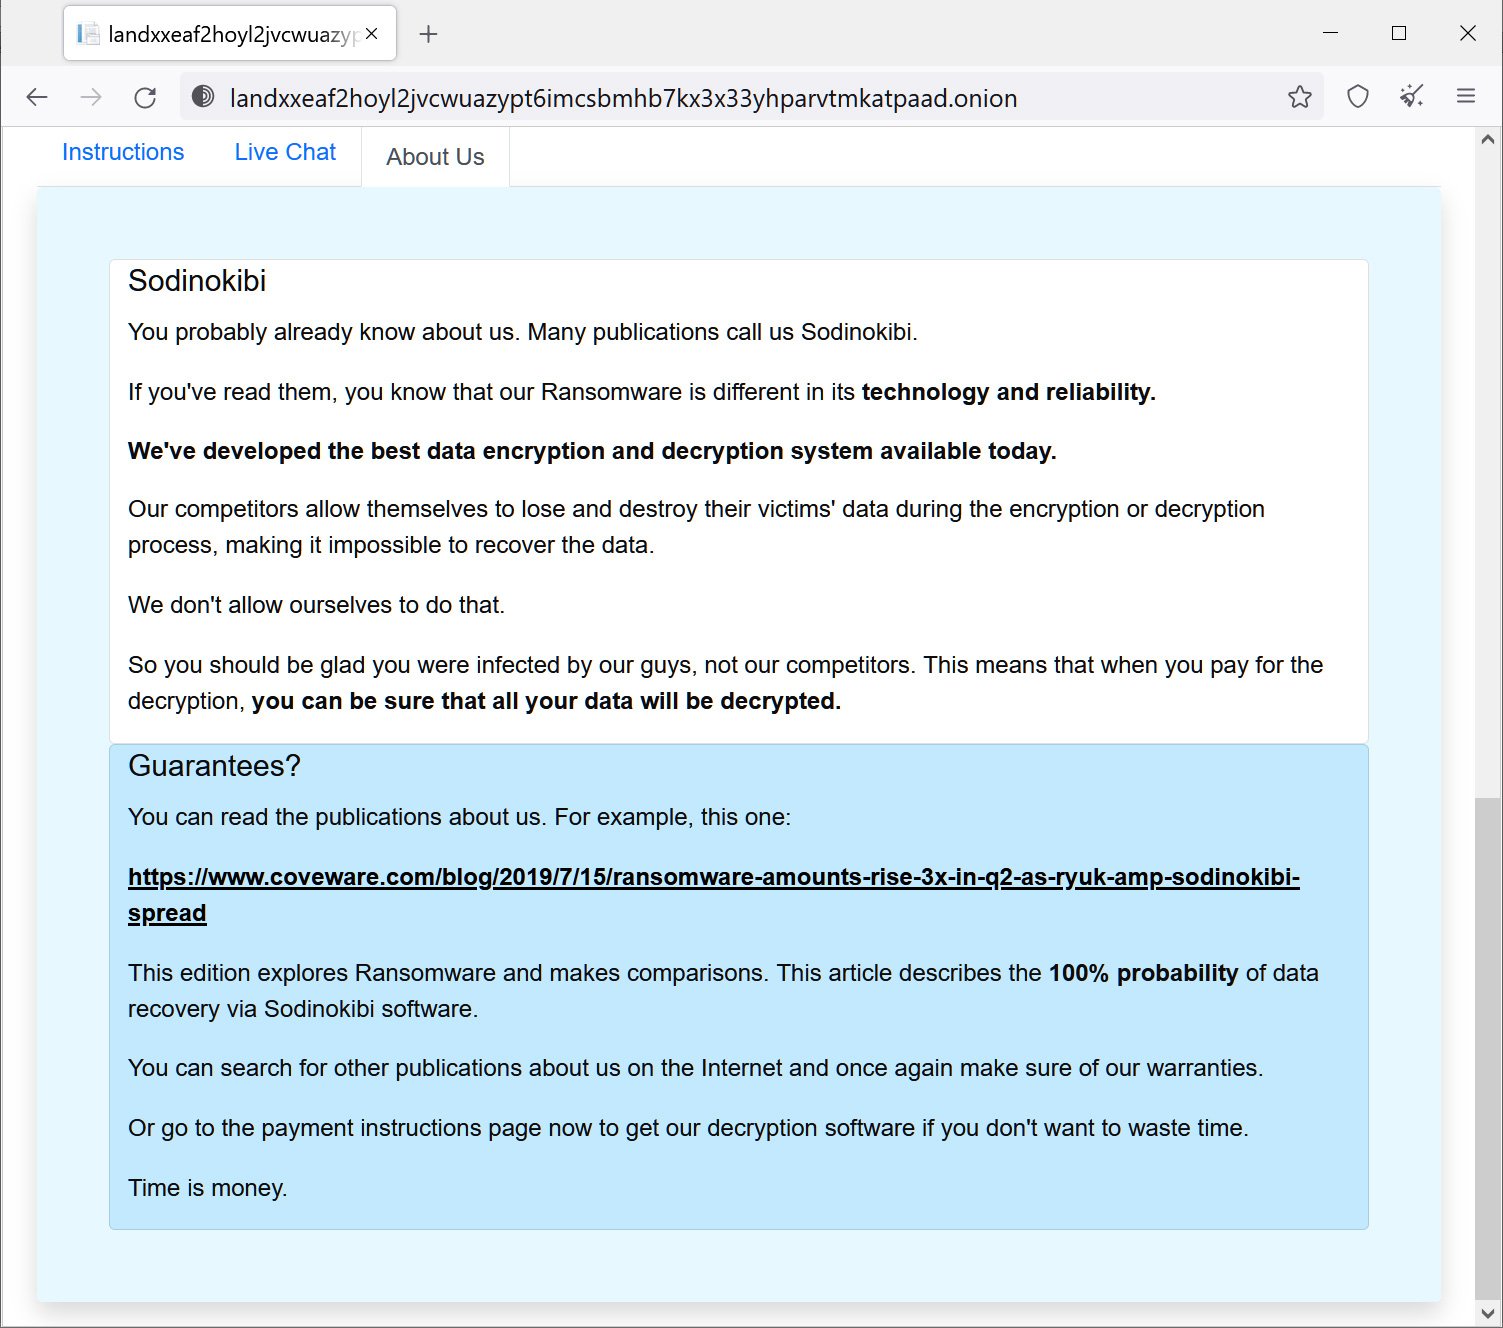
  • узаконены новые onion-домены — они теперь присутствуют в тексте записки с требованием выкупа, которую шифровальщик оставляет в системе.

Примечательно, что владельцы возрожденного RaaS-сервиса предпочитают именовать его Sodinokibi — видимо, чтобы избавиться от ассоциаций с громкими атаками REvil, из-за которых прежние операции пришлось свернуть.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru