



Новые семплы REvil подтвердили возврат грозного шифровальщика

Новые семплы REvil подтвердили возврат грозного шифровальщика

Новые семплы REvil подтвердили возврат грозного шифровальщика

Анализ образцов REvil/Sodinokibi, обнаруженных в марте и апреле, показал их функциональное сходство с семплом полугодовой давности. Эксперты Secureworks также обнаружили модификации кода, которые позволяют говорить о новом цикле разработки и возобновлении операций, связанных с этим шифровальщиком.

По словам исследователей, изменения привносились в код постепенно и пока оформлены как версия 1.0.0 (найденный в октябре схожий образец был помечен как версия 2.08). Аналитики убеждены, что создатель новых семплов имел доступ к исходникам REvil — это также подтверждают данные BleepingComputer.

Ответственность за реанимацию увядшего RaaS-сервиса (Ransomware-as-a-Service, шифровальщик как услуга) эксперты возлагают на бывшего аффилиата —кибергруппу, которую в Secureworks отслеживают под именем Gold Southfield. Напомним, в ИБ-сообществе заговорили о возможном возврате REvil после обнаружения в сети Tor новых сайтов зловреда — для публикации данных, украденных у жертв (свыше 250 организаций с 2019 года), и для контроля платежей.

В конце прошлого месяца Avast сообщила о выявлении нового семпла REvil. Обновленный зловред оказался не в состоянии шифровать файлы, он только добавлял к ним случайное расширение — как оказалось, из-за бага. Проведенное в Secureworks исследование показало, что вирусописатель нашел ошибку и должным образом исправил.

Аналитики также отметили ряд нововведений, в том числе следующие:

  • скорректирована логика расшифровки строк кода (введен новый аргумент командной строки);
  • изменен способ хранения конфигурационной структуры и 32-байтового ключа дешифрации в секции данных;
  • заменены вшитые в код публичные ключи (один из них используется для защиты ключа, создаваемого зловредом для шифрования файлов, другой — для защиты сессионных данных, таких как ID аффилиата, имя жертвы, информация о дисках и т. п.);
  • изменен формат отслеживания аффилиатов (теперь с этой целью используется GUID);
  • отключены проверки региональных настроек системы, то есть REvil стал космополитом;
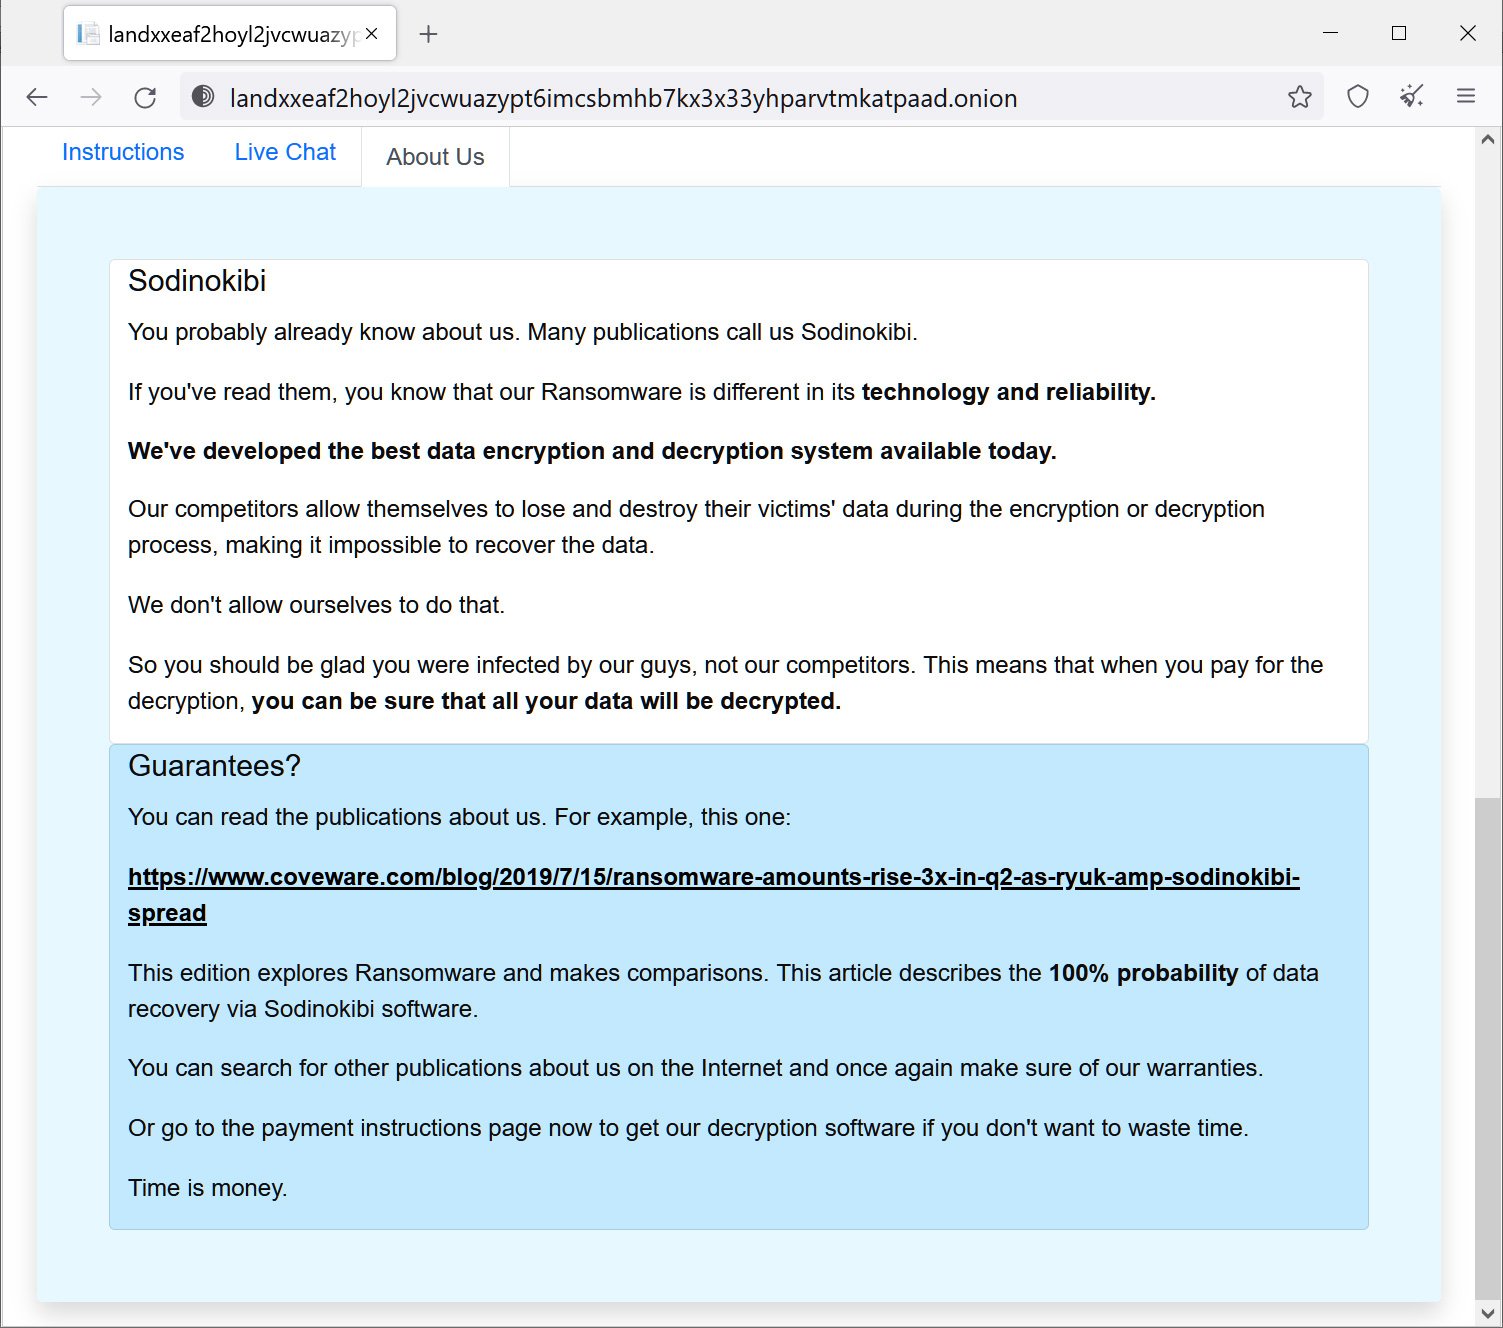
  • узаконены новые onion-домены — они теперь присутствуют в тексте записки с требованием выкупа, которую шифровальщик оставляет в системе.

Примечательно, что владельцы возрожденного RaaS-сервиса предпочитают именовать его Sodinokibi — видимо, чтобы избавиться от ассоциаций с громкими атаками REvil, из-за которых прежние операции пришлось свернуть.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru