



Новые семплы REvil подтвердили возврат грозного шифровальщика

Новые семплы REvil подтвердили возврат грозного шифровальщика

Новые семплы REvil подтвердили возврат грозного шифровальщика

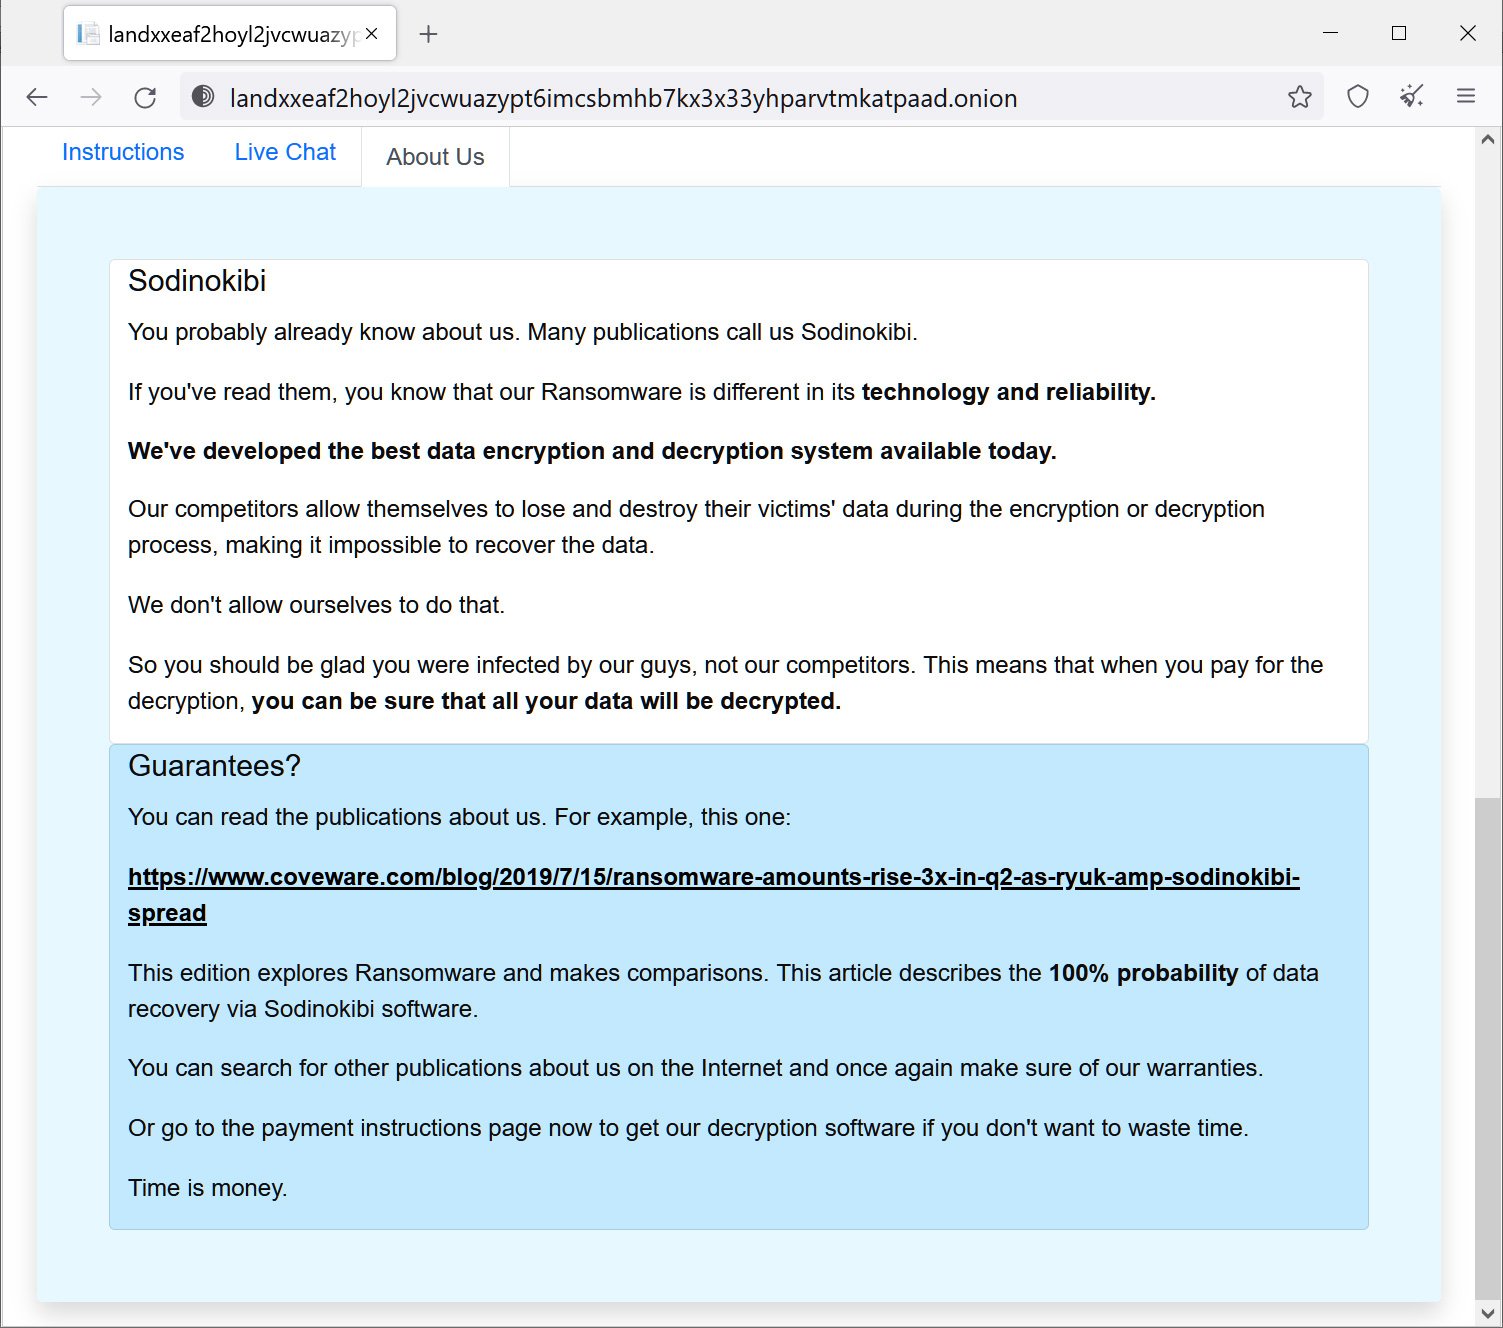
Анализ образцов REvil/Sodinokibi, обнаруженных в марте и апреле, показал их функциональное сходство с семплом полугодовой давности. Эксперты Secureworks также обнаружили модификации кода, которые позволяют говорить о новом цикле разработки и возобновлении операций, связанных с этим шифровальщиком.

По словам исследователей, изменения привносились в код постепенно и пока оформлены как версия 1.0.0 (найденный в октябре схожий образец был помечен как версия 2.08). Аналитики убеждены, что создатель новых семплов имел доступ к исходникам REvil — это также подтверждают данные BleepingComputer.

Ответственность за реанимацию увядшего RaaS-сервиса (Ransomware-as-a-Service, шифровальщик как услуга) эксперты возлагают на бывшего аффилиата —кибергруппу, которую в Secureworks отслеживают под именем Gold Southfield. Напомним, в ИБ-сообществе заговорили о возможном возврате REvil после обнаружения в сети Tor новых сайтов зловреда — для публикации данных, украденных у жертв (свыше 250 организаций с 2019 года), и для контроля платежей.

В конце прошлого месяца Avast сообщила о выявлении нового семпла REvil. Обновленный зловред оказался не в состоянии шифровать файлы, он только добавлял к ним случайное расширение — как оказалось, из-за бага. Проведенное в Secureworks исследование показало, что вирусописатель нашел ошибку и должным образом исправил.

Аналитики также отметили ряд нововведений, в том числе следующие:

  • скорректирована логика расшифровки строк кода (введен новый аргумент командной строки);
  • изменен способ хранения конфигурационной структуры и 32-байтового ключа дешифрации в секции данных;
  • заменены вшитые в код публичные ключи (один из них используется для защиты ключа, создаваемого зловредом для шифрования файлов, другой — для защиты сессионных данных, таких как ID аффилиата, имя жертвы, информация о дисках и т. п.);
  • изменен формат отслеживания аффилиатов (теперь с этой целью используется GUID);
  • отключены проверки региональных настроек системы, то есть REvil стал космополитом;
  • узаконены новые onion-домены — они теперь присутствуют в тексте записки с требованием выкупа, которую шифровальщик оставляет в системе.

Примечательно, что владельцы возрожденного RaaS-сервиса предпочитают именовать его Sodinokibi — видимо, чтобы избавиться от ассоциаций с громкими атаками REvil, из-за которых прежние операции пришлось свернуть.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru