



В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В легитимном драйвере, который является частью антивирусных продуктов Avast и AVG, нашли опасные уязвимости, остававшиеся незамеченными на протяжении многих лет. Речь идёт о aswArPot.sys, антируткит-драйвере уровня ядра.

На проблемы в безопасности указал Касиф Декель, специалист компании SentinelOne. В отчёте эксперт приводит следующую информацию:

«Эти уязвимости позволяют условному атакующему повысить права, отключить установленные в системе антивирусы, перезаписать системные компоненты и даже повредить ОС».

В общей сложности Декель насчитал две уязвимости, получившие идентификаторы CVE-2022-26522 и CVE-2022-26523. Судя по всему, бреши появились в версии Avast 12.1, которая была выпущена в июне 2016 года.

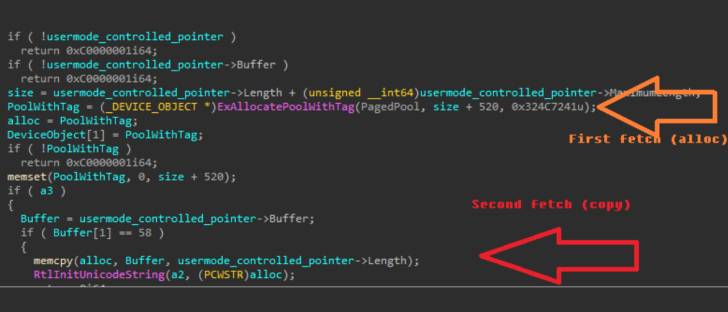
Баги затрагивают драйвер aswArPot.sys, а более конкретно — обработчик соединения сокета, позволяя запустить код на уровне ядра от пользователя с ограниченными правами. Эксплуатация дыр также может привести к сбою в работе операционной системе и даже к BSoD.


По словам представителей Avast, антивирусная компания устранила описанные уязвимости с выходом версии 22.1 (релиз состоялся 8 февраля 2022 года). Кстати, другая уязвимость в том же драйвере используется в атаках шифровальщика AvosLocker, который с её помощью обходит антивирусную защиту.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru