



Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

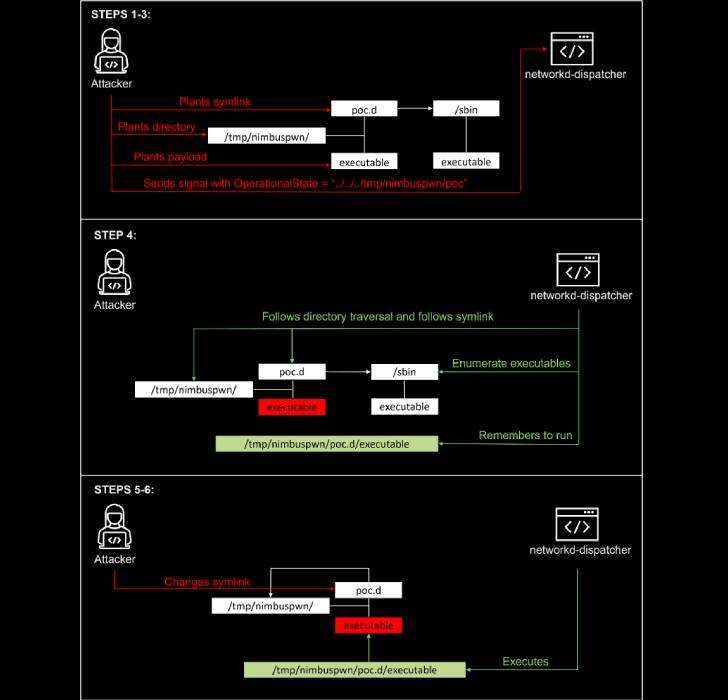
Microsoft на этой неделе выявила две уязвимости в операционной системе Linux, позволяющие условному атакующему повысить права. Проблемы в безопасности, которые можно эксплуатировать в связке, объединили под общим именем «Nimbuspwn».

Согласно описанию специалистов из Microsoft, злоумышленники могут использовать обнаруженные бреши для установки бэкдоров с правами root, а также осуществлять другие вредоносные действия через возможность выполнения кода.

Как отмечается в отчёте Microsoft 365 Defender Research, уязвимости получили идентификаторы CVE-2022-29799 и CVE-2022-29800. Киберпреступники могут также использовать их в атаках программ-вымогателей.

Корень проблемы кроется в компоненте systemd под названием networkd-dispatcher, который предназначен для отправки уведомлений об изменении сетевого статуса.


В частности, баги описываются как возможность обхода директории (directory traversal — CVE-2022-29799) и состояние гонки (CVE-2022-29800). В случае успешной эксплуатации злоумышленник может получить контроль над службой D-Bus и установить бэкдор на скомпрометированную конечную точку.

Пользователям networkd-dispatcher настоятельно рекомендуют обновить свои установки до последних версий, чтобы избавиться от рисков эксплуатации дыры.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru