



Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

Кибербанда Stormous продает 161 Гбайт данных, украденных у Coca-Cola

В Telegram-канале Stormous Ransomware появилось новое сообщение о взломе — амбициозная группировка уверяет, что взломала серверы Coca-Cola и украла 161 Гбайт данных. Эта информация выставлена на продажу в даркнете, за опт назначена смехотворная цена — около 1,65 биткоина (немногим более $64 тысяч).

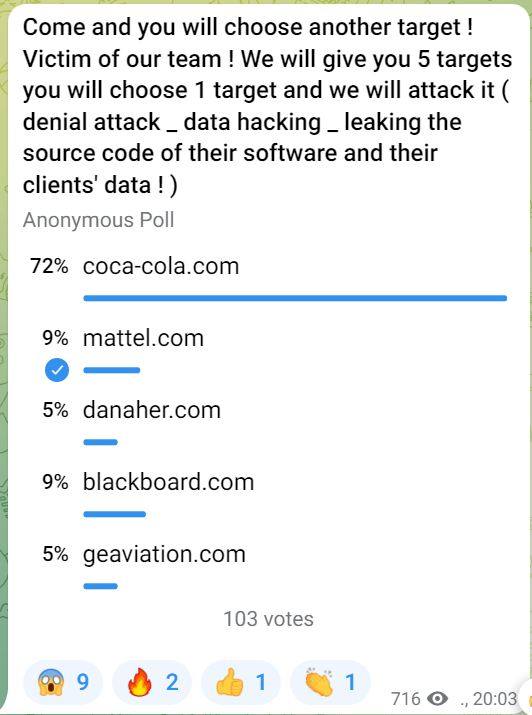
Ранее среди участников Telegram-чата был проведен опрос — им предлагали выбрать мишень для очередной атаки. Большинство проголосовало за Coca-Cola, и теперь владельцы аккаунта (помечен как мошеннический) заявили, что взлом по заказу удался.


Также объявлено об открытии в сети Tor магазина, где можно будет купить краденые данные — оптом и в розницу, и только результаты атак на крупные компании. В остальных случаях слив будет осуществляться по-прежнему, то есть доступ к базам останется бесплатным.

Сейчас на новом onion-сайте выставлено на продажу 13 файлов разного размера, общей стоимостью $64 396,67 (1.6467000 биткоина). Потенциальным покупателям предлагается связаться с продавцом, который готов представить доказательства подлинности товара. К сожалению, автор заметки SecurityAffairs не смог в этом убедиться: даркнет-сайт оказался недоступен.

Группировка Stormous, или Stormus, объявилась в интернете в середине прошлого года. Команда позиционирует себя как группа арабоязычных хакеров и до недавнего времени занималась в основном дефейсом сайтов. Сами злоумышленники утверждают, что также крадут информацию и шифруют файлы, однако доказательств тому ИБ-исследователи пока не нашли (за исключением Trend Micro, которая обнаружила образец вредоноса с функциями бэкдора и шифровальщика).

В этом году Stormous стала еще активнее пиариться, сливая краденые данные. Эксперты считают, что эти публикации — в основном результаты прежних утечек и трудов других хакеров, которые жаждущая славы кибергруппа попросту присвоила (в ИБ-сообществе для таких плагиаторов даже придумали специальное название — scavenger, старьевщики). Однако не исключено, что, получив известность, Stormous начнет подтверждать репутацию реальными атаками.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru