



В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

Серверы REvil в сети Tor вновь доступны и теперь перенаправляют запросы на новый сайт утечек. На его страницах представлен длинный список жертв шифровальщика — в основном результаты прошлых атак, но две записи совсем свежие.

Создатели сайта зарегистрировали новое onion-имя и активно продвигают его на русскоязычном хакерском форуме RuTOR. На новую площадку можно попасть через редирект с прежнего сайта утечек (Happy Blog).

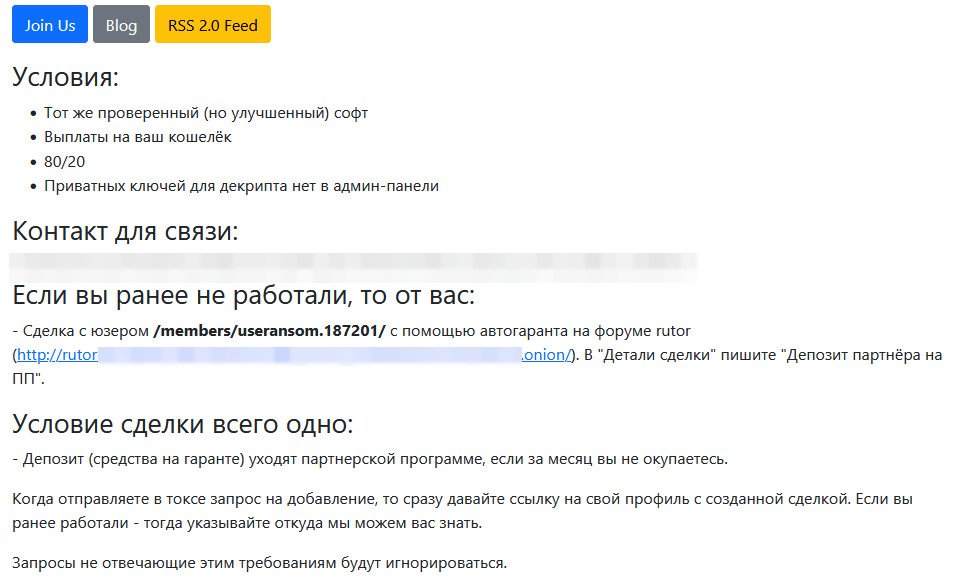
По всей видимости, речь идет об альтернативном RaaS-сервисе (Ransomware-as-a-Service, вымогатель как услуга) на основе REvil, появившемся по воле оставшихся на свободе участников преступной группы или какого-то осиротевшего аффилиата. Об этом свидетельствует также предложение для партнеров, опубликованное на новом сайте утечек:


В настоящее время здесь доступен 26-страничный список жертв шифровальщика, среди которых эксперты BleepingComputer обнаружили пару новых имен, в том числе Oil India. Об атаке на индийскую нефтегазовую госкомпанию стало известно в начале текущего месяца.

По данным MalwareHunterTeam, новая партнерка на базе REvil работает как минимум с середины декабря. Ее площадки для публикации краденых данных и контроля платежей появились в начале текущего месяца и размещены на других серверах Tor.

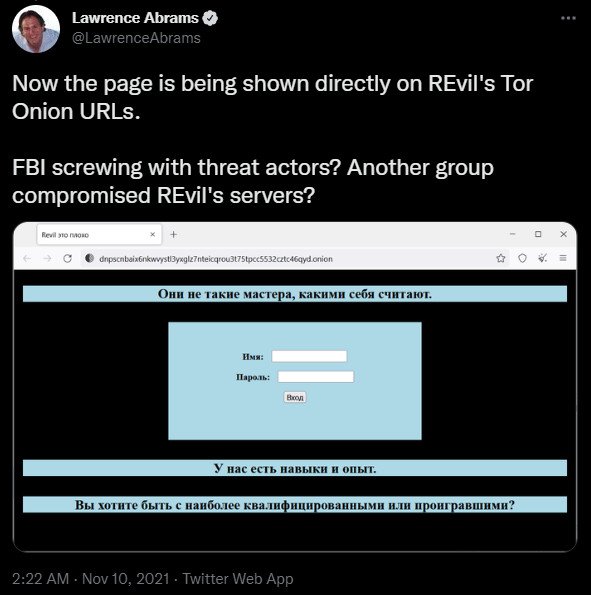
Прежние onion-сайты шифровальщика с ноября контролируются ФБР. В прошлом году их тоже кто-то взломал, оставив свою страницу регистрации.  


Группировка, стоявшая за REvil, получила широкую известность после прошлогодней атаки на Kaseya, из-за которой ей пришлось взять тайм-аут на два месяца. В сентябре RaaS-сервис возобновил работу, однако через месяц вновь закрылся — по причине взлома блога и платежного onion-сайта.

В октябре и ноябре в Западной Европе были произведены первые аресты в связи с атаками REvil. В январе в России с подачи американцев задержали 14 предполагаемых участников преступной группы, а в США сейчас судят украинца, подозреваемого в причастности к боевым операциям REvil.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru