



Китайский бэкдор Gimmick портирован на macOS

Китайский бэкдор Gimmick портирован на macOS

Китайский бэкдор Gimmick портирован на macOS

При разборе недавней атаки на сеть клиента эксперты Volexity обнаружили на взломанном MacBook Pro вредоносный имплант. Анализ показал, что это macOS-версия бэкдора Gimmick, используемого китайской APT-группой Storm Cloud.

Интересы группировки, деятельность которой в ИБ-компании отслеживают под условным названием Storm Cloud, ограничены территорией Азии. Проводя шпионские атаки, хакеры обычно используют штатные средства ОС, инструменты с открытым исходным кодом и кастомные импланты, а для нужд C2 — публичные веб-сервисы вроде Google Диска.

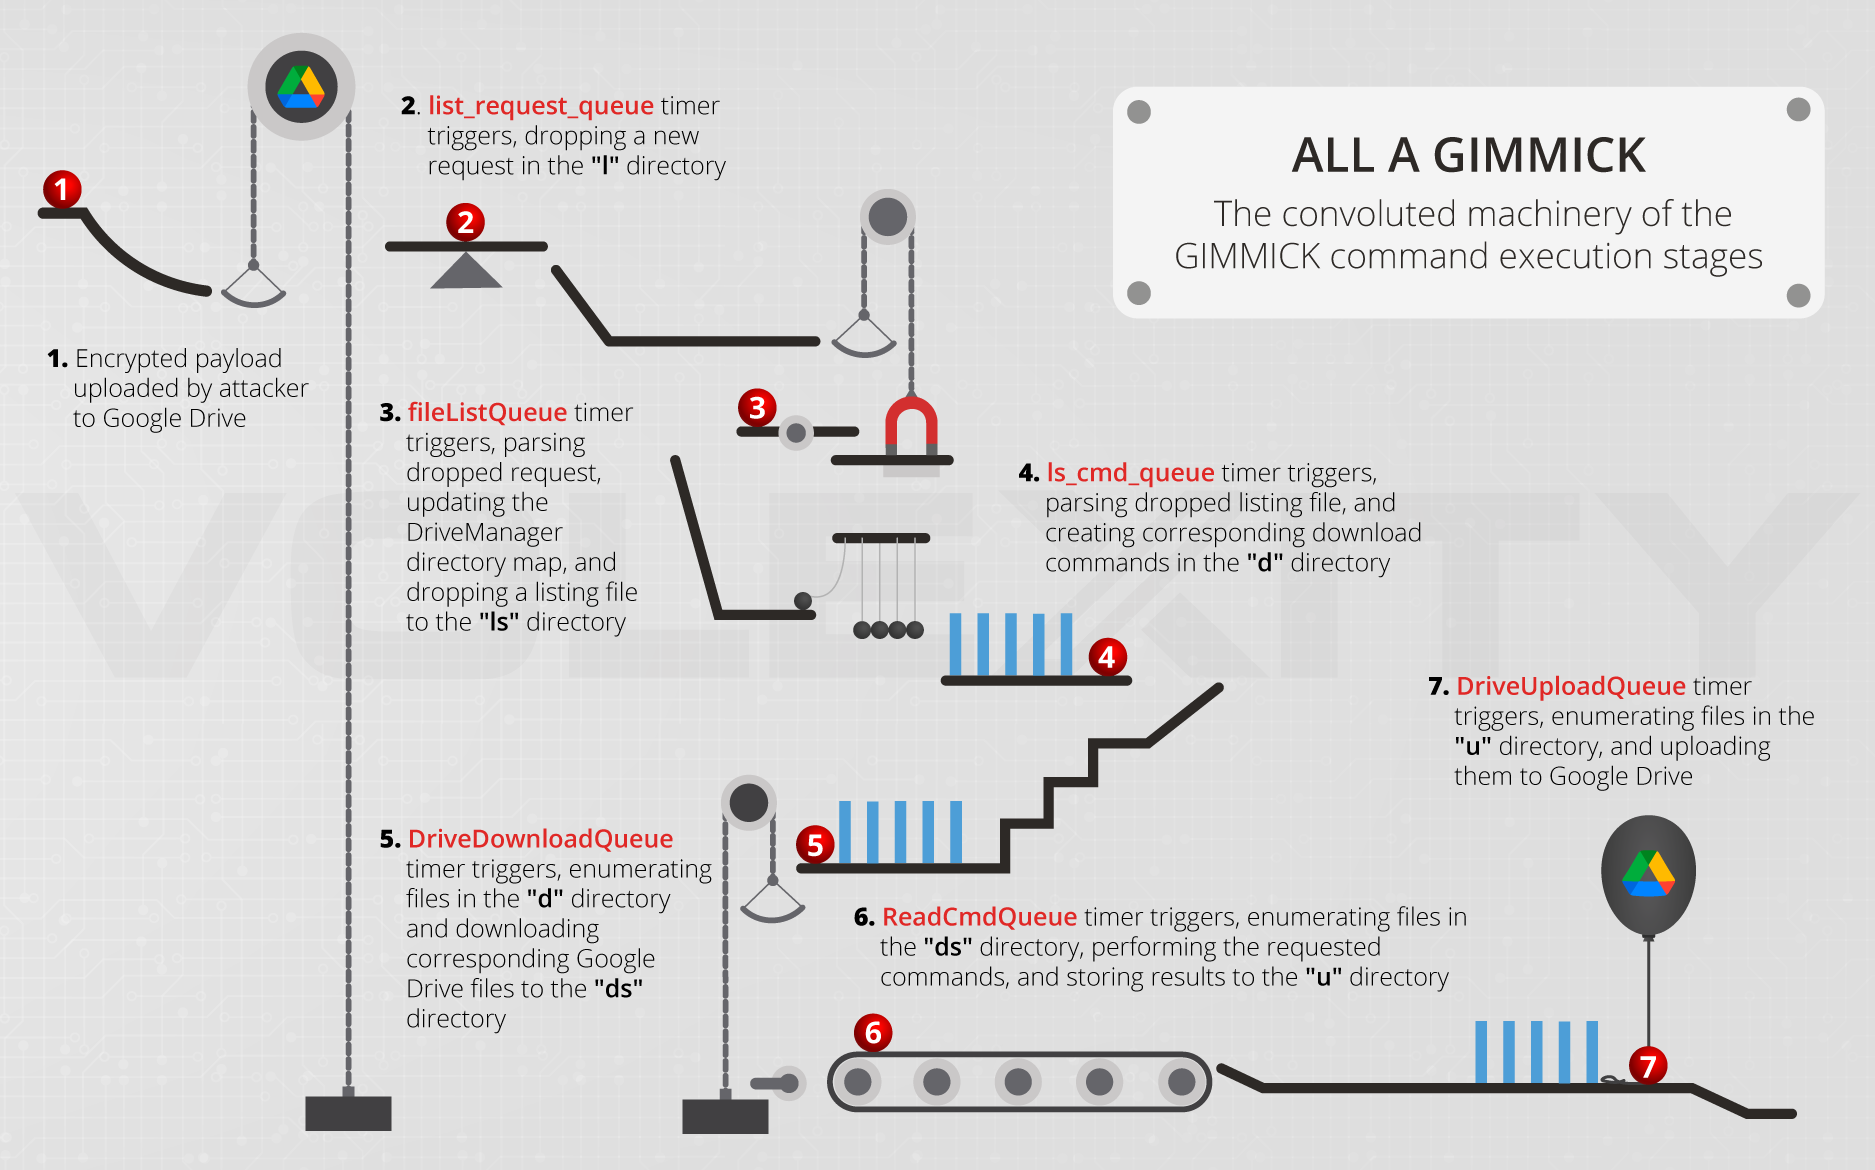
Как оказалось, новоявленный зловред по поведению мало чем отличается от уже известного Windows-собрата, к тому же делит с ним C2-инфраструктуру. Только написан он не на .NET и Delphi, а на Objective-C.

В системе новый Gimmick работает как демон или кастомное приложение, выдающее себя за программу, которую жертва регулярно использует. Чтобы надежнее скрыть C2-коммуникации в легитимном трафике, вредонос подключается к Google Диску только в рабочие дни недели.

Набор функций, которые выполняет macOS-бэкдор, вполне стандартен: он умеет сливать на сторону информацию о зараженной машине, загружать произвольные файлы, выполнять шелл-команды. Найденный образец обладал также механизмом деинсталляции, позволявшим зловреду стирать все следы своего присутствия в системе.

Новобранец, как и Windows-предшественник, выполняется асинхронно, то есть не ждет завершения некоего процесса, а продолжает работу независимо от него. Для авторизации в облаке Google он использует вшитый идентификатор OAuth2, а для шифрования внешних файлов создает ключ AES.

Для каждого случая заражения Gimmick на Google Диске создается отдельная папка. Управлять ключевыми аспектами C2-протокола вредоносу помогают три кастомных класса ObjectiveC — DriveManager, FileManager и GCDTimerManager.

Первый отвечает за сессии Google Диска и прокси, правильность отображения иерархии папок Google Диска в локальной памяти, синхронизацию с веб-сервисом, загрузку и отправку данных. В зону ответственности FileManager входит локальная иерархия папок с информацией о принятых командах и ходе их выполнения. GCDTimerManager управляет различными объектами GCD, которые обеспечивают стабильность работы импланта, и следит за тем, чтобы время его активности не превышало заданные пределы.


О своей находке эксперты сообщили в Apple, а затем помогли вендору создать новые сигнатуры для его защитных решений. Неделю назад результат был добавлен в базы XProtect и MRT (Malware Removal Tool).

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru