



Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Представители Microsoft утверждают, что корпорация в настоящее время расследует сообщения о взломе репозиториев внутреннего исходного кода Azure DevOps. Есть также информация, что за предполагаемой атакой стоит группировка кибервымогателей Lapsus$.

Стоит отметить, что Lapsus$ наделала немало шума за последние недели. Например, группа стояла за громкими атаками на таких гигантов, как NVIDIA и Samsung. Согласно сообщениям, злоумышленники украли немалое количество конфиденциальной информации.

Операторы Lapsus$ отличаются от стандартных вымогателей тем, что не устанавливают в систему жертвы шифровальщик. Вместо этого киберпреступники охотятся за репозиториями исходного кода и другой интеллектуальной собственностью крупных компаний. Требуя миллионы долларов, группировка угрожает продать или опубликовать все украденные данные.

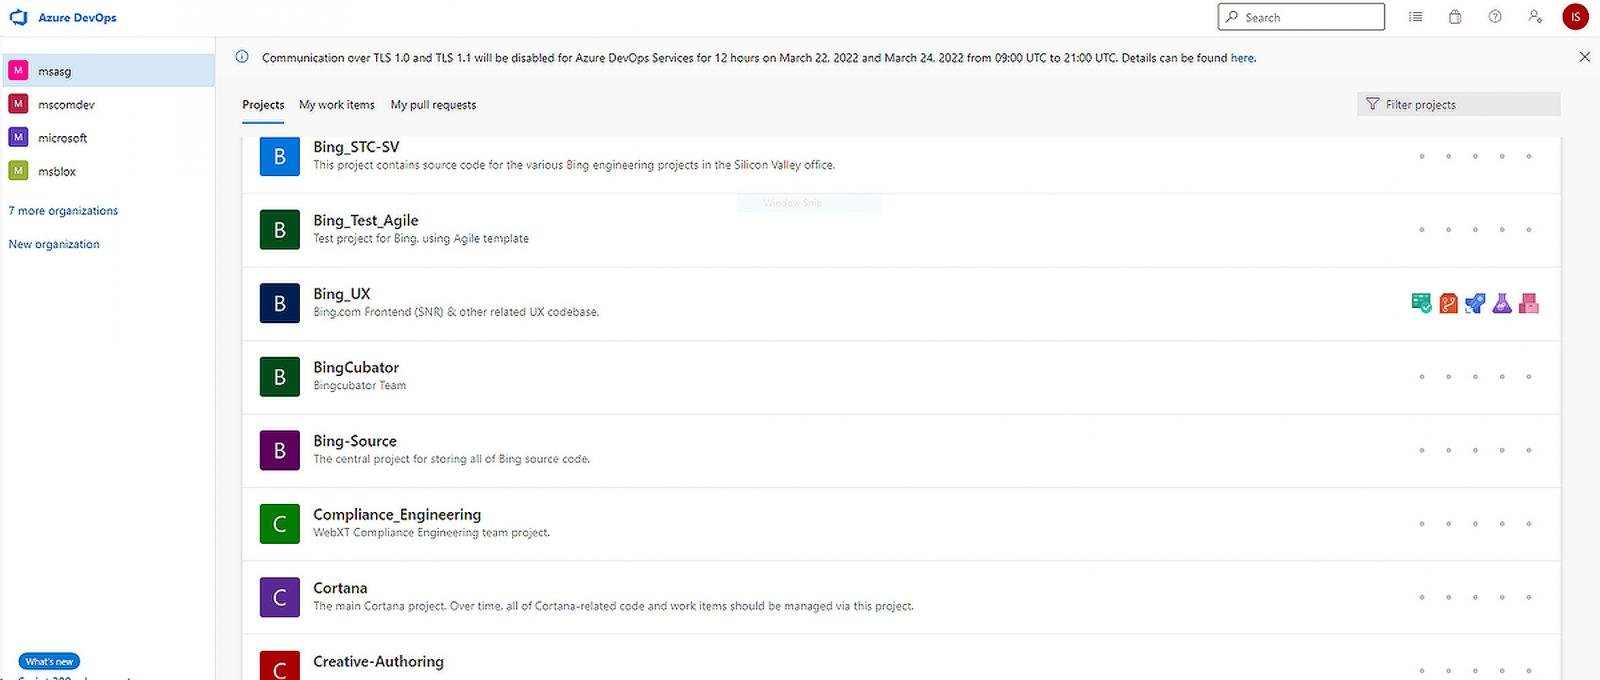
Одной из последних жертв, по словам самих преступников, стал техногигант из Редмонда — Microsoft. Как заявили кибервымогатели, им удалось проникнуть на сервер Azure DevOps; свои слова злоумышленники подкрепили скриншотом якобы внутреннего исходного кода, который они выложили в Telegram.


Если присмотреться, в верхнем правом углу скриншота группировка оставила инициалы аккаунта, что может помочь Microsoft вычислить и заблокировать скомпрометированный аккаунт. Сама корпорация пока не подтвердила утечку исходного кода, заявив изданию BleepingComputer, что специалисты расследуют сообщения о взломе.

Напомним, что недавно кибергруппа Lapsus$ сообщила, что разыскивает инсайдеров, готовых открыть доступ к сетям Microsoft и Apple.

Подпишитесь на новости

Звук самолёта на видео помог найти место съёмки с точностью около 100 м

Если вы убрали геометку, спрятали вывески и уверены, что место съёмки никто не вычислит, самолёт за кадром может испортить конспирацию. Автор YouTube-канала colsto показал, как почти неразличимый авиационный шум позволяет определить местоположение камеры с точностью примерно до 100 метров.

Метод и результаты эксперимента он представил в видео.

В основе лежит эффект Доплера: при приближении самолёта частота звука повышается, при удалении — снижается. Даже если ухо ничего толком не замечает, на спектрограмме остаётся характерная кривая. Её можно сопоставить с открытыми данными ADS-B о положении, скорости и высоте самолётов.


В демонстрации автор использовал два пролёта с интервалом 920 секунд. Расчёты учитывали рельеф и задержку распространения звука: самолёт уже улетел дальше, а его гул только добрался до микрофона. Дополнительной подсказкой стали промежутки без авиационного шума, они помогли отсеять неподходящие места.


В отдельном тесте минутная запись с известным временем позволила поставить реальное место съёмки на первое место среди кандидатов при поиске по континентальной территории США. Код и инструменты автор не публикует.

RSS: Новости на портале Anti-Malware.ru