



Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Представители Microsoft утверждают, что корпорация в настоящее время расследует сообщения о взломе репозиториев внутреннего исходного кода Azure DevOps. Есть также информация, что за предполагаемой атакой стоит группировка кибервымогателей Lapsus$.

Стоит отметить, что Lapsus$ наделала немало шума за последние недели. Например, группа стояла за громкими атаками на таких гигантов, как NVIDIA и Samsung. Согласно сообщениям, злоумышленники украли немалое количество конфиденциальной информации.

Операторы Lapsus$ отличаются от стандартных вымогателей тем, что не устанавливают в систему жертвы шифровальщик. Вместо этого киберпреступники охотятся за репозиториями исходного кода и другой интеллектуальной собственностью крупных компаний. Требуя миллионы долларов, группировка угрожает продать или опубликовать все украденные данные.

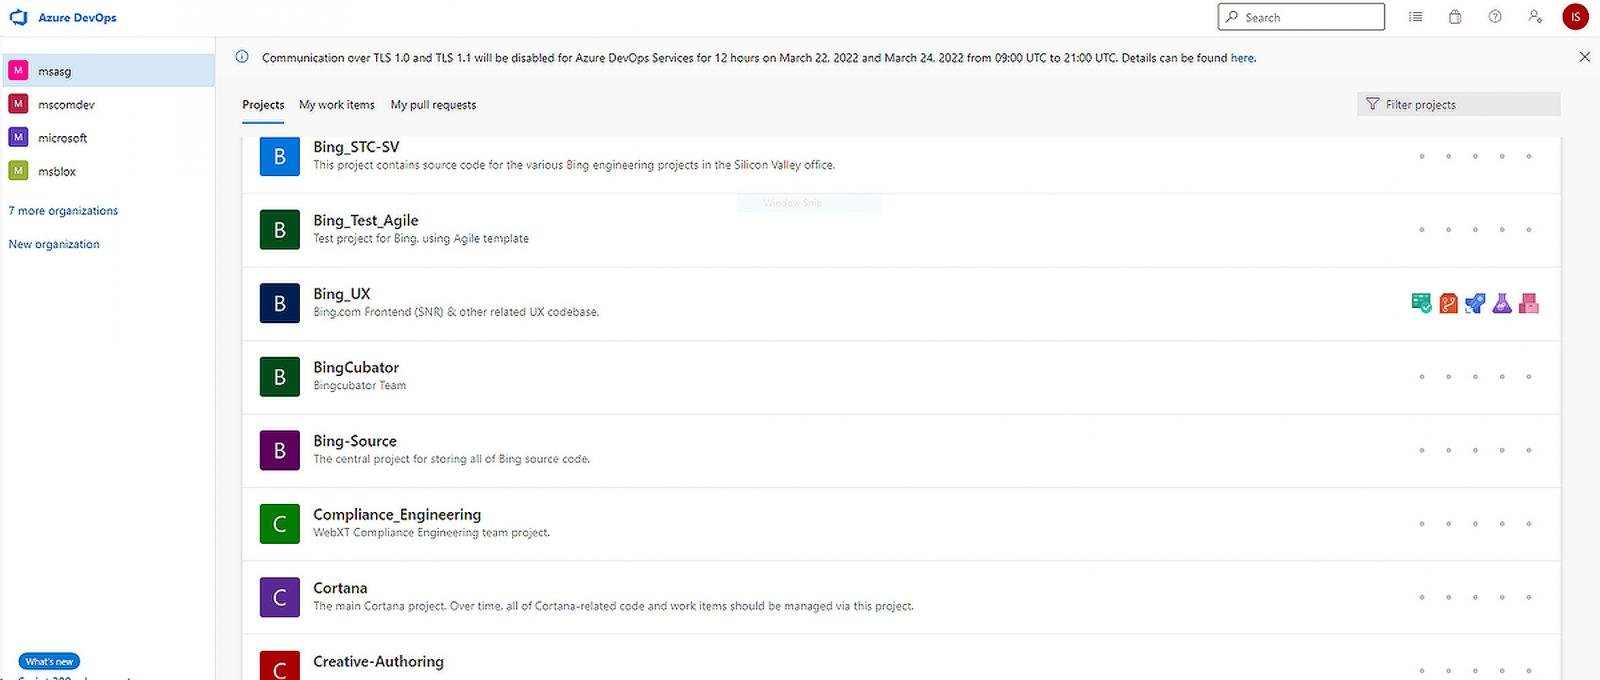
Одной из последних жертв, по словам самих преступников, стал техногигант из Редмонда — Microsoft. Как заявили кибервымогатели, им удалось проникнуть на сервер Azure DevOps; свои слова злоумышленники подкрепили скриншотом якобы внутреннего исходного кода, который они выложили в Telegram.


Если присмотреться, в верхнем правом углу скриншота группировка оставила инициалы аккаунта, что может помочь Microsoft вычислить и заблокировать скомпрометированный аккаунт. Сама корпорация пока не подтвердила утечку исходного кода, заявив изданию BleepingComputer, что специалисты расследуют сообщения о взломе.

Напомним, что недавно кибергруппа Lapsus$ сообщила, что разыскивает инсайдеров, готовых открыть доступ к сетям Microsoft и Apple.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru