


StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

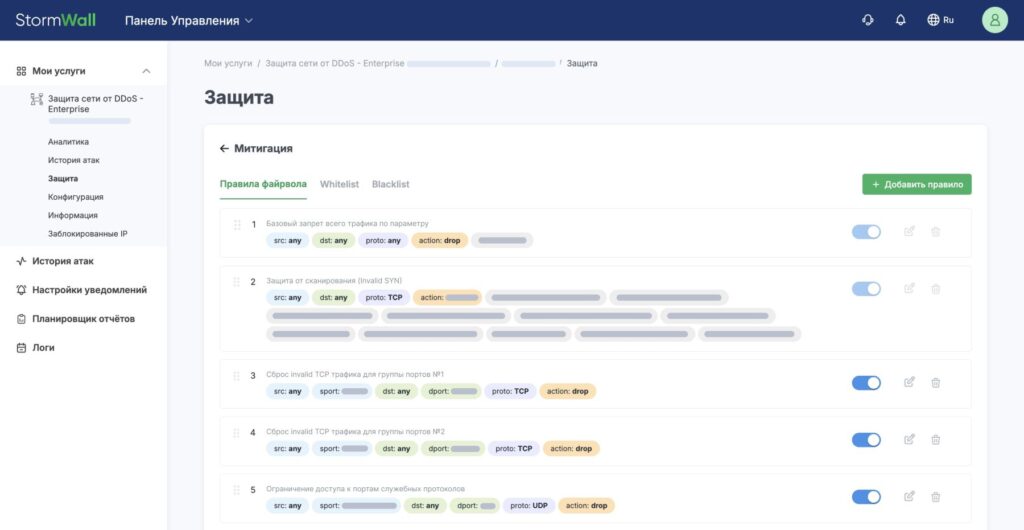
Компания StormWall представила одно из самых серьёзных обновлений за последние годы — новый раздел «Митигации» в Личном кабинете. Он меняет привычный подход к управлению защитой на уровнях L3–L5 и позволяет клиентам самостоятельно настраивать фильтрацию трафика без обращения в техподдержку.

Главная идея обновления — дать пользователям больше контроля. Теперь инфраструктуру можно сегментировать, объединять серверы и подсети в отдельные группы и применять к ним собственные правила защиты. Всё настраивается буквально в пару кликов — через Личный кабинет или API.

Новый раздел доступен во всех тарифах продуктов StormWall для сетей и StormWall для сервисов. Он включает в себя группы серверов и подсетей, для которых можно задавать индивидуальные параметры фильтрации.


Пользователям доступны два типа митигаций:

  • Default Mitigation — базовый набор правил, который автоматически создаётся и охватывает все подключённые префиксы;
  • Пользовательские митигации — позволяют формировать собственные группы ресурсов, настраивать независимые белые и чёрные списки и задавать отдельные правила защиты.

С новой функциональностью правила фильтрации стали заметно детальнее. Можно:

  • задавать приоритет и действие для трафика — пропускать (Pass), блокировать (Drop) или обходить дальнейшие проверки (Bypass);
  • включать геофильтрацию и управлять трафиком по странам;
  • описывать правила по IP-адресам, протоколам и портам.

StormWall приводит несколько типовых сценариев, где «Митигации» упрощают жизнь.

1. Блокировка UDP-трафика для конкретного адреса.

Если у оборудования есть неиспользуемые UDP-порты, которые могут стать целью атак, достаточно создать правило Drop для UDP на нужном IP. Всё блокируется на уровне сети StormWall — быстро и без доступа к самому устройству.

2. Разрешение только нужных TCP-портов.

Для серверов с веб-сервисами можно оставить открытыми только порты 80 и 443, а весь остальной TCP-трафик автоматически отсеять. Это снижает поверхность атак и повышает общую безопасность.

Дополнительно в правилах можно использовать TCP Flag Mask, чтобы отсекать подозрительные пакеты, например те, что применяются для скрытого сканирования портов.

В следующих релизах компания планирует расширять функциональность: добавить новые критерии для правил фильтрации и внедрить ИИ-детектор, который поможет ещё точнее выявлять нежелательный трафик. В результате Личный кабинет StormWall постепенно превращается в полноценный центр управления защитой L3–L5 для корпоративной инфраструктуры.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru