


Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

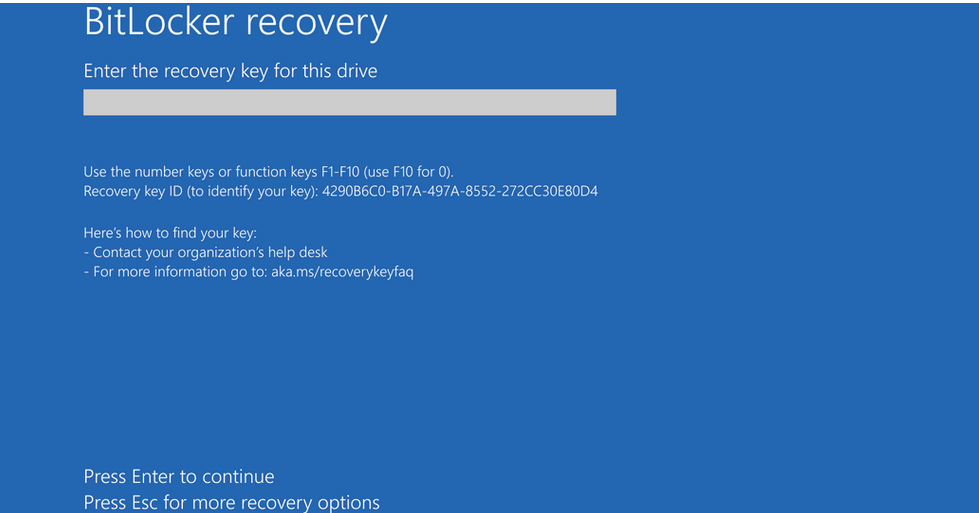
Установка последних накопительных обновлений для Windows 10 и 11 вернула прежнюю проблему. Пользователи стали жаловаться, что после перезагрузки система автоматом уходит в режим обновления BitLocker (Recovery Mode).

Речь идет об апдейтах KB5066791 и KB5066835. По словам разработчиков, затронуты лишь клиентские Windows (10 22H2, 11 24H2 и 11 25H2) на компьютерах с чипами Intel и поддержкой режима ожидания с подключением (Connected Standby).

Ранее конфликтов между Standby и BitLocker Recovery Mode, который обычно включается при смене аппаратного обеспечения или прошивки, не наблюдалось.

При появлении экрана BitLocker Recovery следует ввести соответствующий ключ для разблокировки защищенных данных. Он хранится в настройках аккаунта Microsoft, и в случае нужды его можно раздобыть со смартфона.


Без заветного ключа данные на дисках, прежде всего на C, будут безвозвратно потеряны. В Microsoft уже работают над устранением проблемы и пытаются откатить некоторые обновления через KIR.

К сожалению, жалобы на BitLocker и автоматическое шифрование данных на Windows-устройствах стали общим местом. Из-за осложнений, возникающих из-за дефолтно включенного защитного механизма и его конфликтов с апдейтами, пользователи стали терять доступ к важным данным едва ли не чаще, чем в результате кибератак.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru