


Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

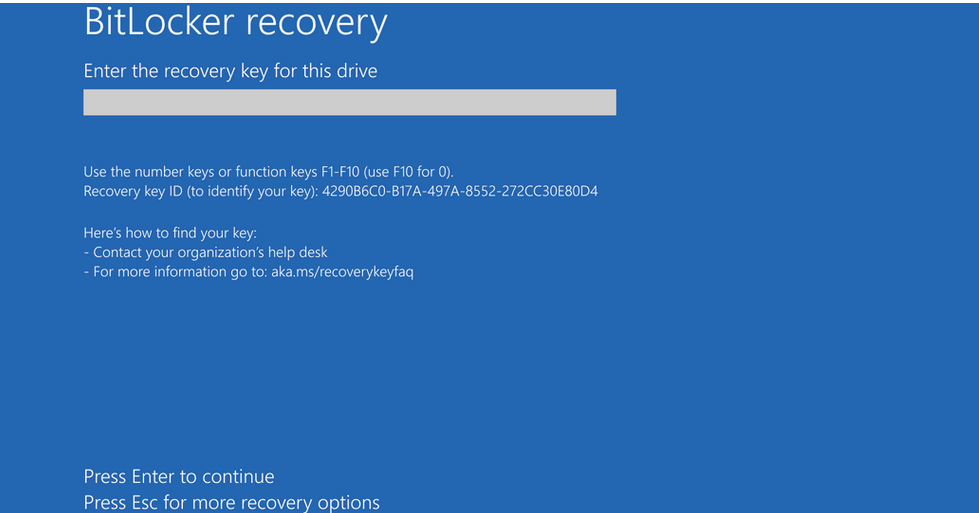
Установка последних накопительных обновлений для Windows 10 и 11 вернула прежнюю проблему. Пользователи стали жаловаться, что после перезагрузки система автоматом уходит в режим обновления BitLocker (Recovery Mode).

Речь идет об апдейтах KB5066791 и KB5066835. По словам разработчиков, затронуты лишь клиентские Windows (10 22H2, 11 24H2 и 11 25H2) на компьютерах с чипами Intel и поддержкой режима ожидания с подключением (Connected Standby).

Ранее конфликтов между Standby и BitLocker Recovery Mode, который обычно включается при смене аппаратного обеспечения или прошивки, не наблюдалось.

При появлении экрана BitLocker Recovery следует ввести соответствующий ключ для разблокировки защищенных данных. Он хранится в настройках аккаунта Microsoft, и в случае нужды его можно раздобыть со смартфона.


Без заветного ключа данные на дисках, прежде всего на C, будут безвозвратно потеряны. В Microsoft уже работают над устранением проблемы и пытаются откатить некоторые обновления через KIR.

К сожалению, жалобы на BitLocker и автоматическое шифрование данных на Windows-устройствах стали общим местом. Из-за осложнений, возникающих из-за дефолтно включенного защитного механизма и его конфликтов с апдейтами, пользователи стали терять доступ к важным данным едва ли не чаще, чем в результате кибератак.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru