


Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

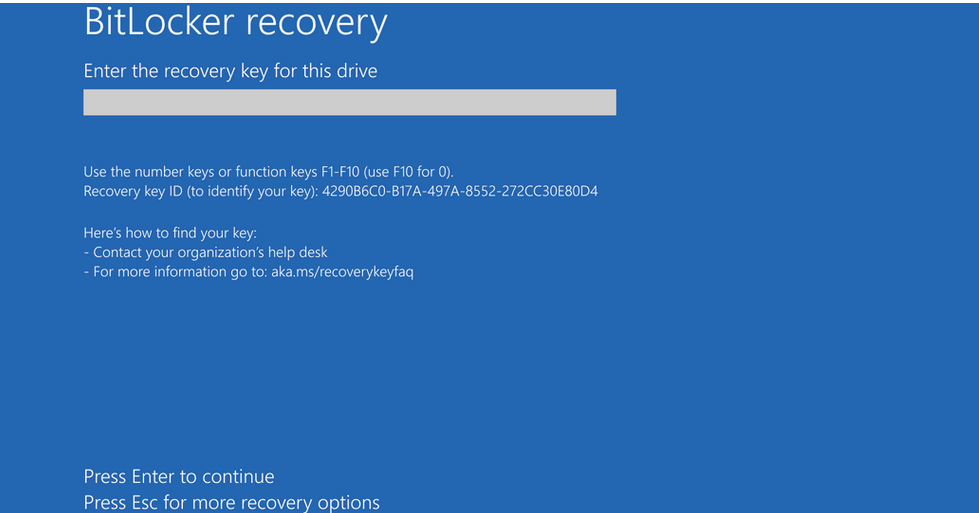
Установка последних накопительных обновлений для Windows 10 и 11 вернула прежнюю проблему. Пользователи стали жаловаться, что после перезагрузки система автоматом уходит в режим обновления BitLocker (Recovery Mode).

Речь идет об апдейтах KB5066791 и KB5066835. По словам разработчиков, затронуты лишь клиентские Windows (10 22H2, 11 24H2 и 11 25H2) на компьютерах с чипами Intel и поддержкой режима ожидания с подключением (Connected Standby).

Ранее конфликтов между Standby и BitLocker Recovery Mode, который обычно включается при смене аппаратного обеспечения или прошивки, не наблюдалось.

При появлении экрана BitLocker Recovery следует ввести соответствующий ключ для разблокировки защищенных данных. Он хранится в настройках аккаунта Microsoft, и в случае нужды его можно раздобыть со смартфона.


Без заветного ключа данные на дисках, прежде всего на C, будут безвозвратно потеряны. В Microsoft уже работают над устранением проблемы и пытаются откатить некоторые обновления через KIR.

К сожалению, жалобы на BitLocker и автоматическое шифрование данных на Windows-устройствах стали общим местом. Из-за осложнений, возникающих из-за дефолтно включенного защитного механизма и его конфликтов с апдейтами, пользователи стали терять доступ к важным данным едва ли не чаще, чем в результате кибератак.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru