


Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

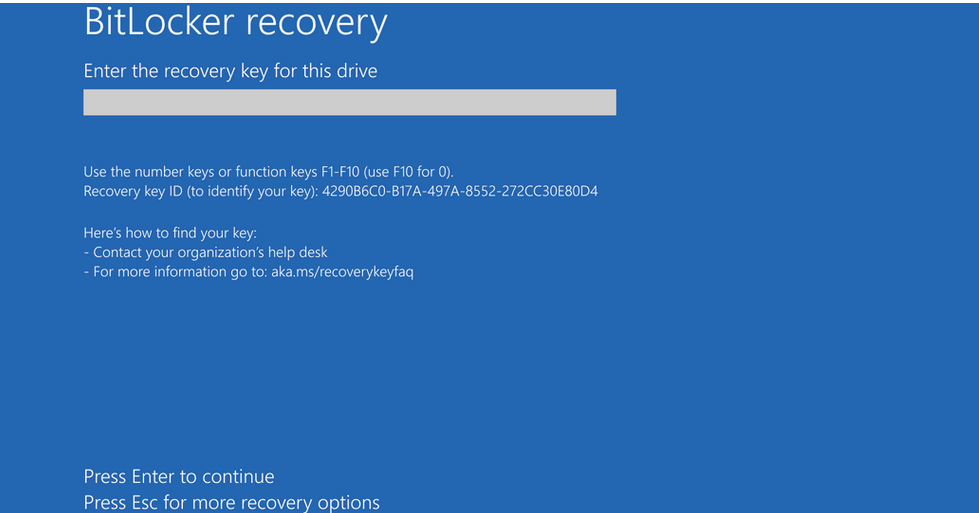
Установка последних накопительных обновлений для Windows 10 и 11 вернула прежнюю проблему. Пользователи стали жаловаться, что после перезагрузки система автоматом уходит в режим обновления BitLocker (Recovery Mode).

Речь идет об апдейтах KB5066791 и KB5066835. По словам разработчиков, затронуты лишь клиентские Windows (10 22H2, 11 24H2 и 11 25H2) на компьютерах с чипами Intel и поддержкой режима ожидания с подключением (Connected Standby).

Ранее конфликтов между Standby и BitLocker Recovery Mode, который обычно включается при смене аппаратного обеспечения или прошивки, не наблюдалось.

При появлении экрана BitLocker Recovery следует ввести соответствующий ключ для разблокировки защищенных данных. Он хранится в настройках аккаунта Microsoft, и в случае нужды его можно раздобыть со смартфона.


Без заветного ключа данные на дисках, прежде всего на C, будут безвозвратно потеряны. В Microsoft уже работают над устранением проблемы и пытаются откатить некоторые обновления через KIR.

К сожалению, жалобы на BitLocker и автоматическое шифрование данных на Windows-устройствах стали общим местом. Из-за осложнений, возникающих из-за дефолтно включенного защитного механизма и его конфликтов с апдейтами, пользователи стали терять доступ к важным данным едва ли не чаще, чем в результате кибератак.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru