



Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

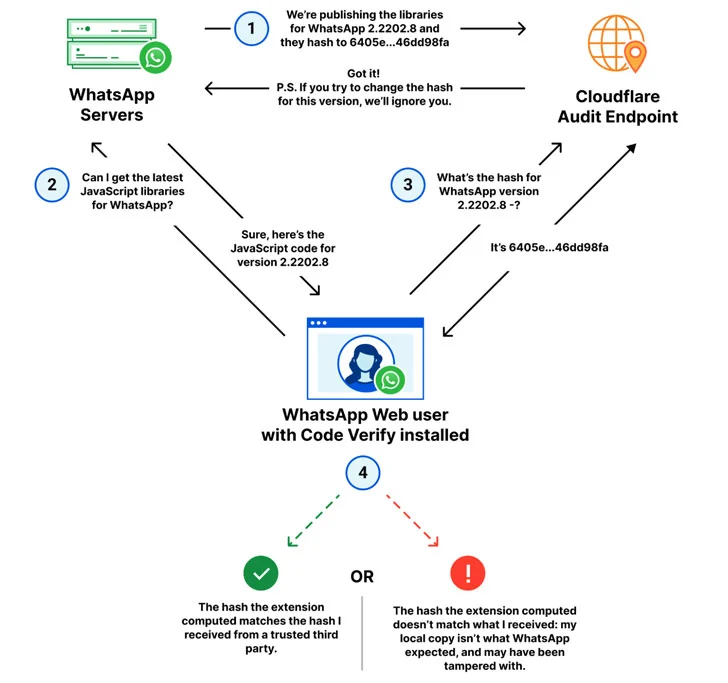
WhatsApp и Cloudflare объединились в рамках новой инициативы, получившей имя «Code Verify». Смысл этой кампании в том, чтобы у пользователей был надёжный способ удостовериться в подлинности десктопной версии мессенджера.

Code Verify доступна в виде расширений для браузеров Chrome и Edge, а также в форме аддона с открытым исходным кодом.

«Расширение Code Verify предназначено для автоматической верификации кода веб-версии мессенджера WhatsApp, которой люди пользуются в браузерах», — пишет Facebook в официальном заявлении.

Согласно замыслу, новый аддон должен подтверждать подлинность веб-приложения и исключать стороннее вмешательство вроде инъекции вредоносного кода. Разработчики также планируют выпустить аналогичное расширение для Firefox.

Cloudflare в этом случае обеспечивает сторонний аудит, цель которого — сравнить криптографический хеш JavaScript-кода веб-версии WhatsApp, который поставляется Meta, с тем кодом, который работает в браузере пользователя.


«Code Verify не будет читать или получать доступ к сообщениям, которые отправляют и получают пользователи. Мы даже не узнаем, скачали ли вы соответствующее расширение», — объясняют разработчики мессенджера в специальном FAQ.

«Наша идея состоит в том, чтобы сравнить хеши и в случае изменения или порчи файлов — детектировать это», — заявили со своей стороны в Cloudflare.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru