



Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

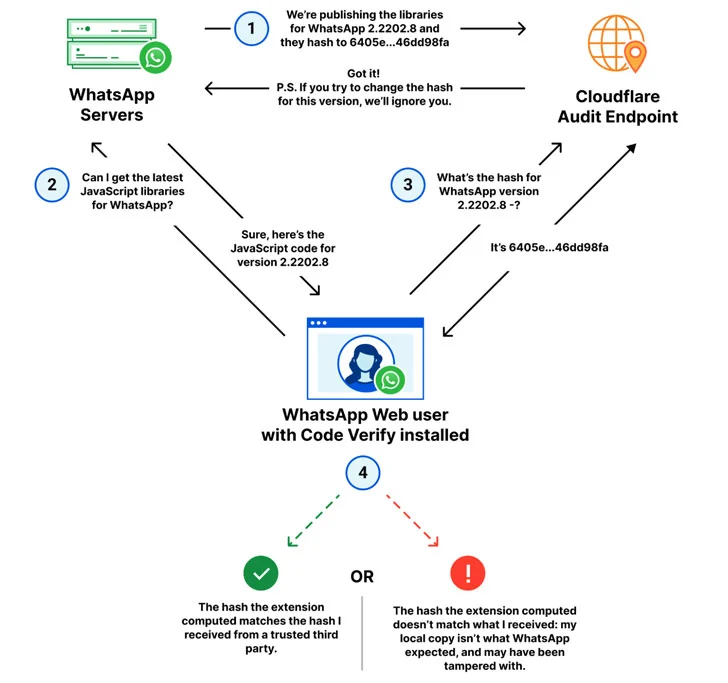
WhatsApp и Cloudflare объединились в рамках новой инициативы, получившей имя «Code Verify». Смысл этой кампании в том, чтобы у пользователей был надёжный способ удостовериться в подлинности десктопной версии мессенджера.

Code Verify доступна в виде расширений для браузеров Chrome и Edge, а также в форме аддона с открытым исходным кодом.

«Расширение Code Verify предназначено для автоматической верификации кода веб-версии мессенджера WhatsApp, которой люди пользуются в браузерах», — пишет Facebook в официальном заявлении.

Согласно замыслу, новый аддон должен подтверждать подлинность веб-приложения и исключать стороннее вмешательство вроде инъекции вредоносного кода. Разработчики также планируют выпустить аналогичное расширение для Firefox.

Cloudflare в этом случае обеспечивает сторонний аудит, цель которого — сравнить криптографический хеш JavaScript-кода веб-версии WhatsApp, который поставляется Meta, с тем кодом, который работает в браузере пользователя.


«Code Verify не будет читать или получать доступ к сообщениям, которые отправляют и получают пользователи. Мы даже не узнаем, скачали ли вы соответствующее расширение», — объясняют разработчики мессенджера в специальном FAQ.

«Наша идея состоит в том, чтобы сравнить хеши и в случае изменения или порчи файлов — детектировать это», — заявили со своей стороны в Cloudflare.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru