



Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

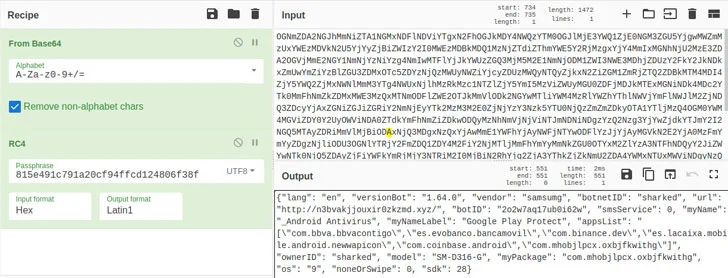
Авторам банковского Android-трояна SharkBot удалось обойти защитные механизмы официального магазина Google Play Store, замаскировав своё детище под антивирусное приложение. Пользователям стоит быть начеку, поскольку SharkBot способен обходить механизмы мультифакторной аутентификации.

Задача этого банковского трояна — извлечь учётные данные клиентов кредитных организаций, а после этого осуществить несанкционированные переводы денежных средств. Впервые SharkBot заявил о себе в ноябре 2021 года, тогда специалисты Cleafy предупреждали об интересе вредоноса к банковским приложениям и криптовалютным кошелькам пользователей.

SharkBot отличается умением проводить транзакции с помощью автоматизированных систем (Automatic Transfer Systems, ATS). Его «коллега» TeaBot, например, взаимодействует с заражённым устройством только через оператора.

«Использование ATS помогает зловреду получать список событий для симуляции. Поскольку эти функции позволяют имитировать прикосновения к дисплею и клики по кнопкам, SharkBot может не только переводить денежные средства, но и устанавливать другие вредоносные программы», — гласит отчёт NCC Group, посвящённый SharkBot.


Последняя на данный момент версия вредоноса, которую обнаружили в Google Play Store 28 февраля, задействует функциональность Android Direct Reply для распространения на другие устройства, что уже можно назвать червеобразными атаками.

В общей сложности SharkBot установили около 57 тысяч пользователей. Специалисты привели список приложений, под которые злоумышленники маскируют свой троян:

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru