



Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

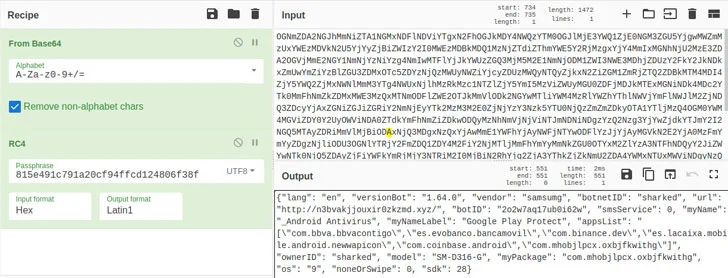
Авторам банковского Android-трояна SharkBot удалось обойти защитные механизмы официального магазина Google Play Store, замаскировав своё детище под антивирусное приложение. Пользователям стоит быть начеку, поскольку SharkBot способен обходить механизмы мультифакторной аутентификации.

Задача этого банковского трояна — извлечь учётные данные клиентов кредитных организаций, а после этого осуществить несанкционированные переводы денежных средств. Впервые SharkBot заявил о себе в ноябре 2021 года, тогда специалисты Cleafy предупреждали об интересе вредоноса к банковским приложениям и криптовалютным кошелькам пользователей.

SharkBot отличается умением проводить транзакции с помощью автоматизированных систем (Automatic Transfer Systems, ATS). Его «коллега» TeaBot, например, взаимодействует с заражённым устройством только через оператора.

«Использование ATS помогает зловреду получать список событий для симуляции. Поскольку эти функции позволяют имитировать прикосновения к дисплею и клики по кнопкам, SharkBot может не только переводить денежные средства, но и устанавливать другие вредоносные программы», — гласит отчёт NCC Group, посвящённый SharkBot.


Последняя на данный момент версия вредоноса, которую обнаружили в Google Play Store 28 февраля, задействует функциональность Android Direct Reply для распространения на другие устройства, что уже можно назвать червеобразными атаками.

В общей сложности SharkBot установили около 57 тысяч пользователей. Специалисты привели список приложений, под которые злоумышленники маскируют свой троян:

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru