




Натуральный шелк способен повысить надежность аутентификации и шифрования

Натуральный шелк способен повысить надежность аутентификации и шифрования

Натуральный шелк способен повысить надежность аутентификации и шифрования

Исследование, проведенное в Институте наук и технологий Кванджу, Южная Корея, показало, что натуральный шелк можно использовать для создания устойчивых к взлому цифровых систем безопасности. Уникальность генерируемых ключей достигается за счет непредсказуемого изменения интенсивности света, проходящего сквозь слой неупорядоченных природных волокон.

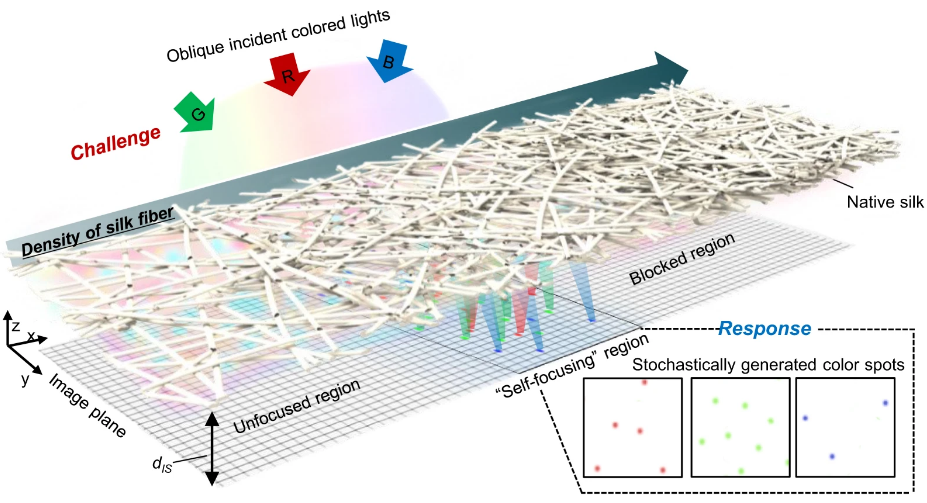
Предложенная исследователями концепция оптической ФНФ (физически неклонируемой функции, PUF) выгодно отличается от аналогов тем, что ее реализация не требует громоздкого устройства считывания — специальных линз, дополнительного источника когерентного света. На брутфорс ключа в этом случае, по оценкам, уйдет 5x1041 лет.

Новаторский метод использует хаотичную дифракцию, возникающую в тонковолоконных структурах шелка; при оптимальной толщине слоя при этом наблюдается явление самофокусировки, формирования фокальных пятен размером в пределах 1 мм. Эксперименты также показали, что интенсивность светового излучения в таких наноструктурах усиливается относительно фона — за счет сильного рассеяния.


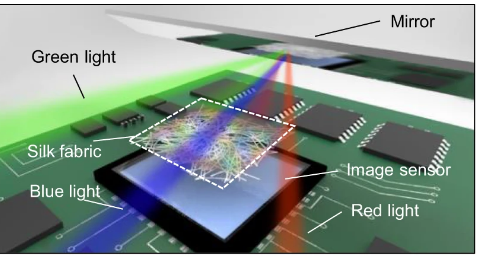
Для проверки результатов моделирования исследователи с помощью 3D-принтера создали простейший аппаратный модуль ФНФ (зеркало, датчик изображений, три светодиода и ПЛИС), разместив ID-карту на основе микроволокна поверх сенсора.

Модуль подключили к компьютеру с помощью USB-кабеля; обработка изображений и перевод их в цифру (генерация ключей и кодирование) осуществлялись с применением пакета MATLAB.


ФНФ широко используются в аппаратных токенах и смарт-картах для аутентификации, в том числе многофакторной (MFA). Такие средства удостоверения личности обычно работают по схеме «вопрос-ответ» и считаются надежными, хотя и они не дают 100-процентной гарантии от взлома.

Использование нестандартных материалов для построения ФНФ способно повысить криптостойкость таких систем безопасности, и корейские исследователи вновь это доказали. Правда, в их отчете ничего не говорится о сроке хранения шелкового ID в портмоне или ящике стола вместе с другими рабочими гаджетами; неизвестно также, что случится, если, к примеру, забыть его в кармане рубашки, отправленной в стирку.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru