


Шпион Morpheus для Android угонял WhatsApp через фейковое обновление

Шпион Morpheus для Android угонял WhatsApp через фейковое обновление

Шпион Morpheus для Android угонял WhatsApp через фейковое обновление

Исследователи обнаружили новый шпионский инструмент для Android, который маскировался под приложение для обновления телефона. Зловред получил название Morpheus и, по данным Osservatorio Nessuno, может быть связан с итальянской компанией IPS, давно работающей на рынке технологий для перехвата коммуникаций по запросу госструктур.

Morpheus нельзя назвать технически изящным шпионским софтом уровня NSO Group или Paragon Solutions. Здесь нет заражения через 0-click уязвимости. Схема проще и грубее: жертву нужно убедить установить приложение самостоятельно.

По данным исследователей, в атаке участвовал мобильный оператор. Сначала у цели намеренно пропадал мобильный интернет, а затем приходило СМС с предложением установить приложение якобы для обновления телефона и восстановления доступа к сети. На деле это и был шпионский инструмент.


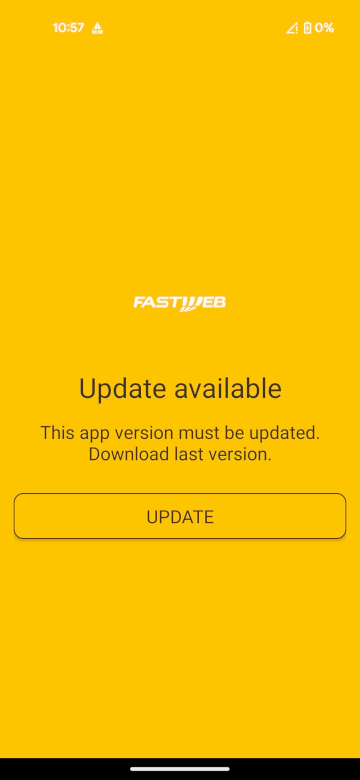
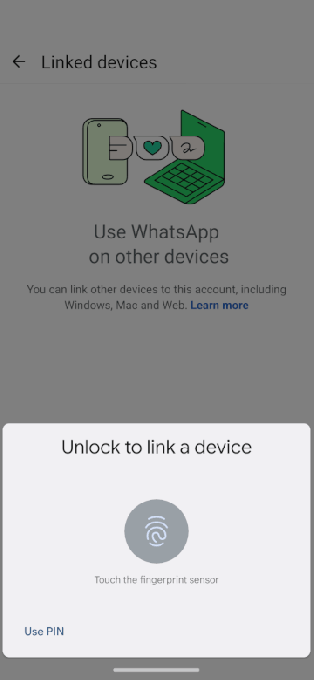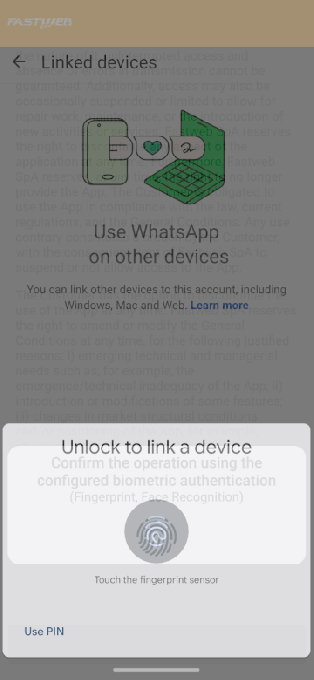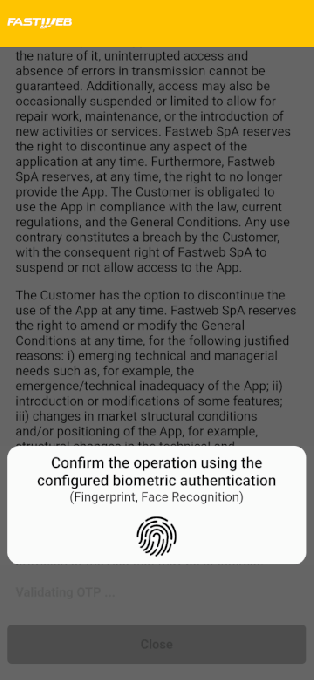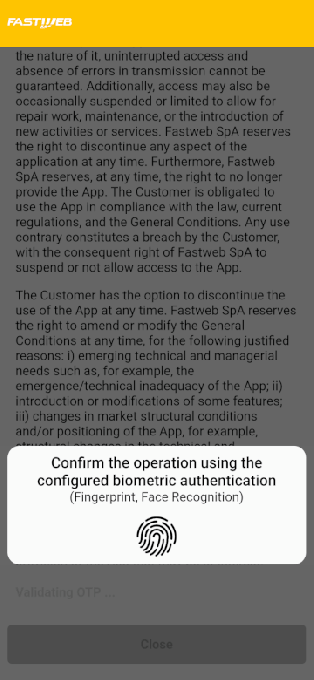
После установки Morpheus использовал функции специальных возможностей Android. Это позволяло ему читать данные с экрана и взаимодействовать с другими приложениями. Затем зловред показывал фейковое обновление, имитировал экран перезагрузки и подсовывал поддельный запрос от WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России) с просьбой подтвердить личность биометрией.


В реальности это действие давало шпионскому софту доступ к аккаунту WhatsApp: устройство добавлялось к учётной записи жертвы. Такой приём уже встречался в кампаниях правительственных хакеров.

Исследователи не раскрывают личность цели, но считают, что атака могла быть связана с политическим активизмом в Италии. По их словам, такие точечные атаки в этой среде становятся всё более привычными.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru