


Cloud.ru представила фильтр, скрывающий конфиденциальные данные от ИИ

Cloud.ru представила фильтр, скрывающий конфиденциальные данные от ИИ

Cloud.ru представила фильтр, скрывающий конфиденциальные данные от ИИ

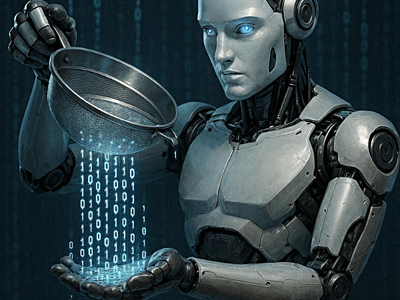
На конференции GoCloud 2026 компания Cloud.ru анонсировала Guardrails Filter — инструмент для более безопасной работы с генеративным ИИ. Его задача довольно понятная: не дать конфиденциальным данным случайно утечь в большую языковую модель.

Схема работы выглядит так: сервис проверяет текст запроса, ищет в нём конфиденциальные данные — например, персональные сведения, банковские реквизиты, API-ключи и другие секреты, — затем маскирует их и только после этого отправляет обезличенный запрос в модель. Когда модель возвращает ответ, система подставляет реальные значения обратно.

Иначе говоря, пользователь получает нормальный результат, но сами чувствительные данные не уходят за пределы корпоративного контура в исходном виде.

Сейчас инструмент рассчитан на работу с моделями из сервиса Cloud.ru Foundation Models. В этой платформе доступно более 20 моделей разных типов, включая text-to-text, audio-to-text и image-text-to-text. При этом Cloud.ru отдельно уточняет, что механизм фильтрации будет доступен и в формате on-premise, то есть для установки на стороне самого заказчика.

Появление такого инструмента хорошо вписывается в общий тренд: компании всё активнее используют генеративный ИИ, но тема утечек данных остаётся одной из главных причин, почему внедрение идёт не так быстро, как хотелось бы. Особенно это чувствительно для отраслей, где много персональной и служебной информации, — например, для здравоохранения, ретейла и госсектора.

Кроме того, Cloud.ru сообщила, что добавила в Foundation Models LLM-модель российской компании HiveTrace с Guardrails-механизмом. По заявлению компании, такая модель должна лучше справляться с рисками вроде промпт-инъекций, утечки системных инструкций и некорректной обработки выходных данных.

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru