



Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Последние два дня участники сообщества QNAP NAS живо обсуждают заражения шифровальщиком DeadBolt. Вредонос атакует лишь устройства, подключенные к интернету. Вектор атаки пока не установлен; сами злоумышленники утверждают, что используют уязвимость нулевого дня.

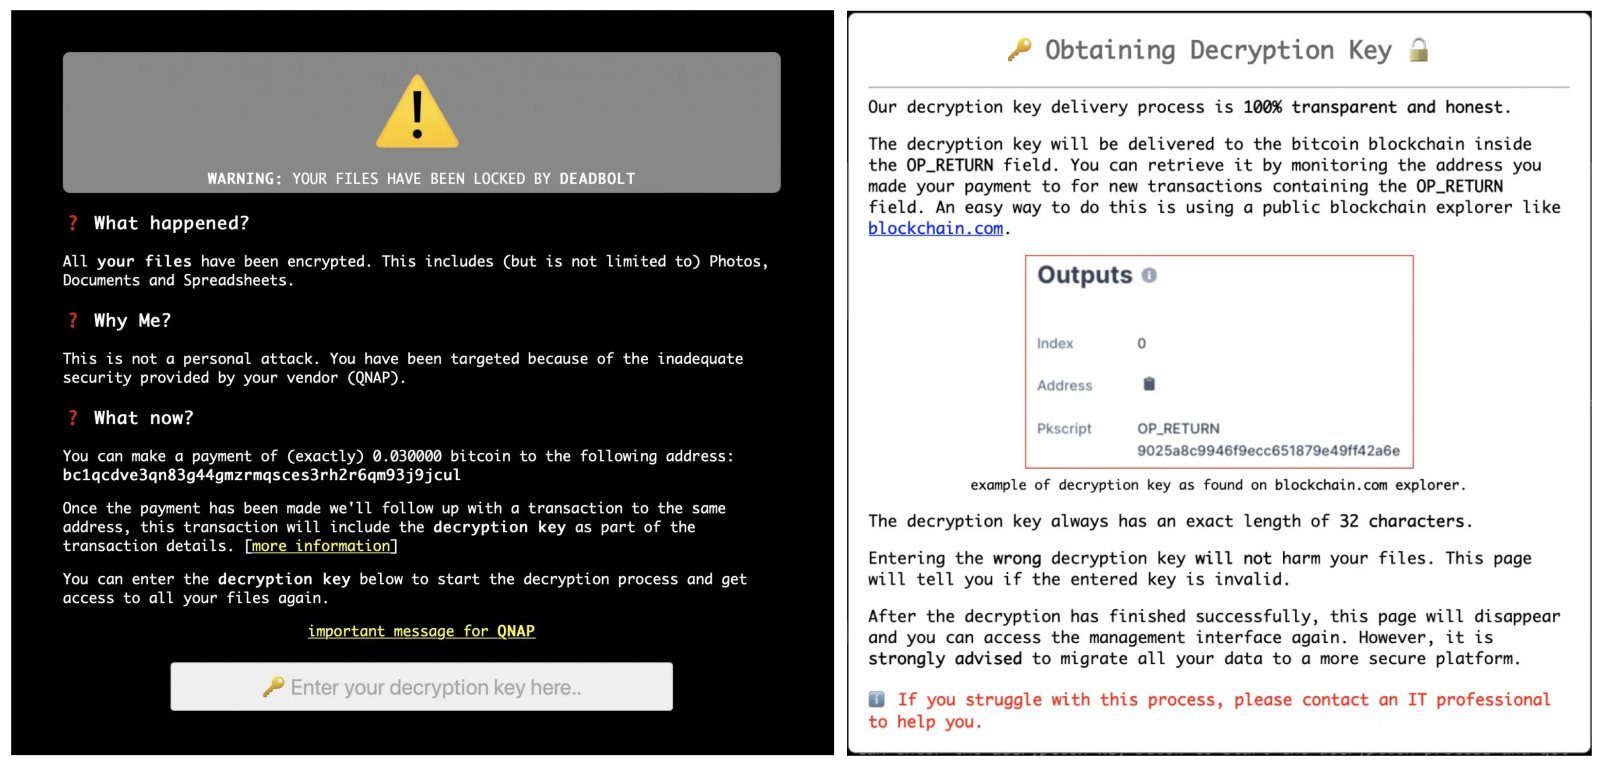
Новоявленный вымогатель добавляет к зашифрованным файлам расширение .deadbolt, но не оставляет в таких папках сообщение с требованием выкупа. Вместо этого он подменяет страницу входа в админ-интерфейс, выводя на экран уведомление о случившемся.

За дешифратор операторы DeadBolt взимают 0,03 биткоина (около $1,1 тыс.). Указанный адрес криптокошелька, по словам BleepingComputer, в каждом случае уникален. Жертву заверяют, что после платежа ключ будет выслан на тот же адрес, надо только последить за новыми транзакциями.


Случаев успешного возврата данных после уплаты выкупа пока не зафиксировано. Примечательно, что выводимый на экран алерт также содержит ссылку на некое важное сообщение для QNAP. Как оказалось, производителю атакуемых NAS предлагают купить информацию об используемой дыре 0-day за 5 биткоинов ($184 тыс.) — или заплатить 50 BTC и получить мастер-ключ в придачу.

Других контактов, кроме как через блокчейн, вымогатели не предлагают. На настоящий момент выявлено 15 жертв DeadBolt в разных странах. Поскольку зловред приходит из интернета, пользователям настоятельно рекомендуется обновить ОС QTS до последней версии, заблокировать прямой веб-доступ к устройству, отключить переадресацию портов и UPnP.

Атаки шифровальщиков на QNAP NAS нередки. В прошлом году вендор неоднократно предупреждал своих клиентов о таких угрозах — Qlocker, eCh0raix, AgeLocker. Известны также случаи внедрения в NAS криптомайнеров, но такие вредоносные кампании проводятся реже.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru