



Хакеры провели дефейс госсайтов Украины после переговоров США и России

Хакеры провели дефейс госсайтов Украины после переговоров США и России

Хакеры провели дефейс госсайтов Украины после переговоров США и России

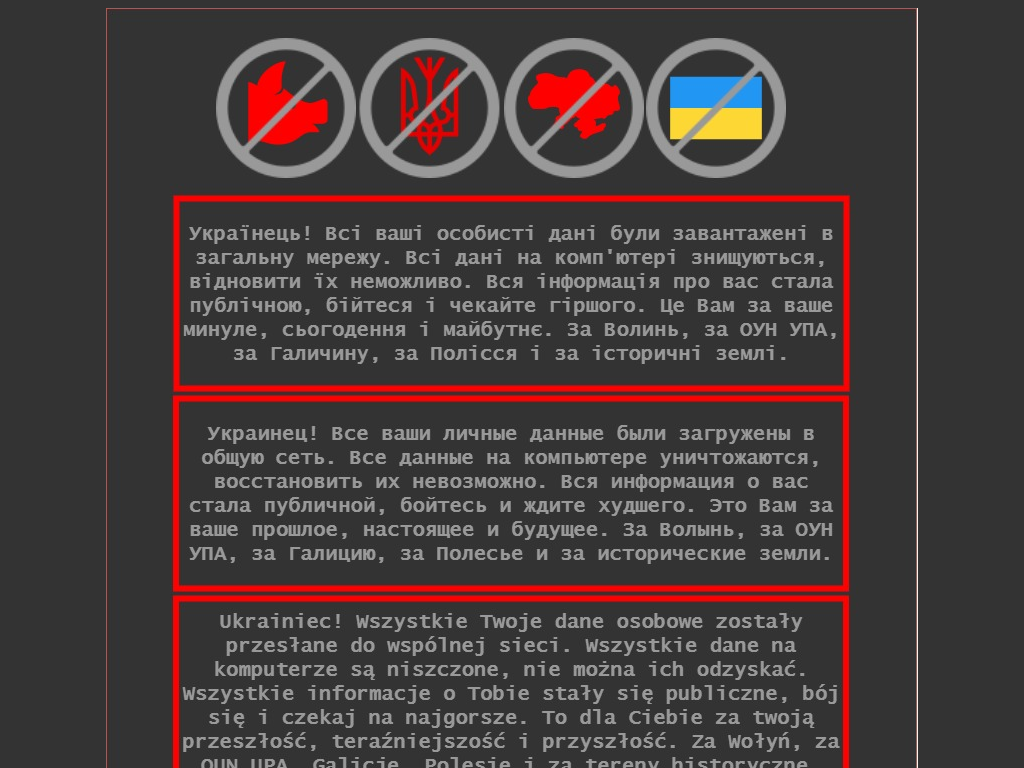
Некие киберпреступники атаковали и провели дефейс государственных веб-сайтов Украины после того, как переговоры между США и Россией зашли в тупик. Согласно сообщениям СМИ, атака произошла в ночь с 13 на 14 января и затронула основные государственные веб-ресурсы.

Под руку злоумышленников попали сайты, принадлежащие Министерству иностранных дел Украины, Министерству образования и науки, Минобороны, а также Государственной службе Украины по чрезвычайным ситуациям и Кабинета министров Украины.

Атакующие зачистили весь контент госсайтов и заменили его своим посланием на русском, украинском и польском языках:


Власти Украины уже подтвердили, что кибератака действительно имела место. В частности, официальное заявление чиновники разместили на площадках Facebook и Twitter. Некоторые сайты на текущий момент удалось восстановить, но отдельные ресурсы частично недоступны.

Уполномоченные лица заявили, что расследуют этот киберинцидент, однако уже сейчас считают, что есть достаточные основания подозревать российских правительственных хакеров в дефейсе веб-ресурсов.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru