



Пользователи Android теперь могут отключить 2G и защититься от Stingray

Пользователи Android теперь могут отключить 2G и защититься от Stingray

Пользователи Android теперь могут отключить 2G и защититься от Stingray

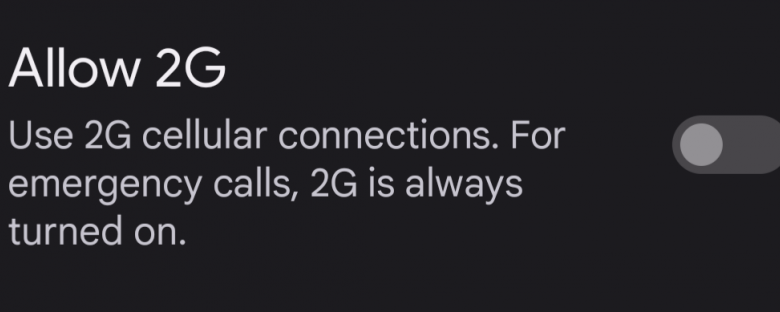
Google ввела в эксплуатацию интересную функцию мобильной операционной системы Android. Теперь пользователи могут отключить 2G-соединения, которые сегодня угрожают владельцам смартфонов рядом проблем, связанных с безопасностью и конфиденциальностью.

На нововведение обратила внимание американская НКО «Фонд электронных рубежей» (Electronic Frontier Foundation, EFF) и даже назвала разработку победой для конфиденциальности пользователей.

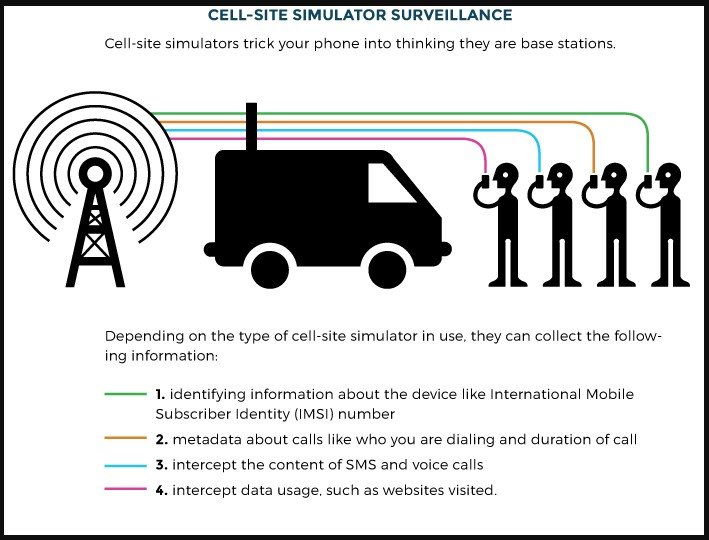
Stingray представляет собой симулятор узлов сотовой связи, специальный девайс, маскирующийся под вышки связи. В результате все смартфоны, расположенные в радиусе действия Stingray, будут подключаться именно к этому симулятору.

Злоумышленники, выступающие операторами Stingray, могут проводить атаки вида «Человек посередине» (Man-in-the-Middle, MitM) и извлекать следующие конфиденциальные данные:

  • Идентификатор IMSI.
  • Набранные номера и продолжительность разговоров.
  • СМС-сообщения и голосовую почту.
  • Использование мобильного интернета и история просмотра веб-страниц в браузере.


Именно этот способ шпионажа в прошлом использовался правоохранительными органами в ходе протестов, поэтому новая функция Android будет действительно полезна пользователям мобильных устройств.

Как отключить 2G на Android-смартфонах: идём в «Настройки» > «Сеть и интернет» > «SIMs» > «Разрешать 2G». Стоит учитывать, что в разных прошивках и оболочках этот путь будет несколько отличаться.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru