



Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Калифорнийская компания Shutterfly, известный поставщик услуг по изготовлению фотоподарков, расследует атаку шифровальщика Conti, нарушившего работу ряда ее сервисов, в том числе в корпоративной сети и на производстве. Злоумышленники уверяют, что им удалось заразить свыше 4 тыс. устройств и 120 серверов с установленным софтом VMware ESXi.

По данным BleepingComputer, вредоносная атака на сети Shutterfly произошла две недели назад. Взломщики украли важные документы и учетные данные и потребовали многомиллионный выкуп за дешифратор.

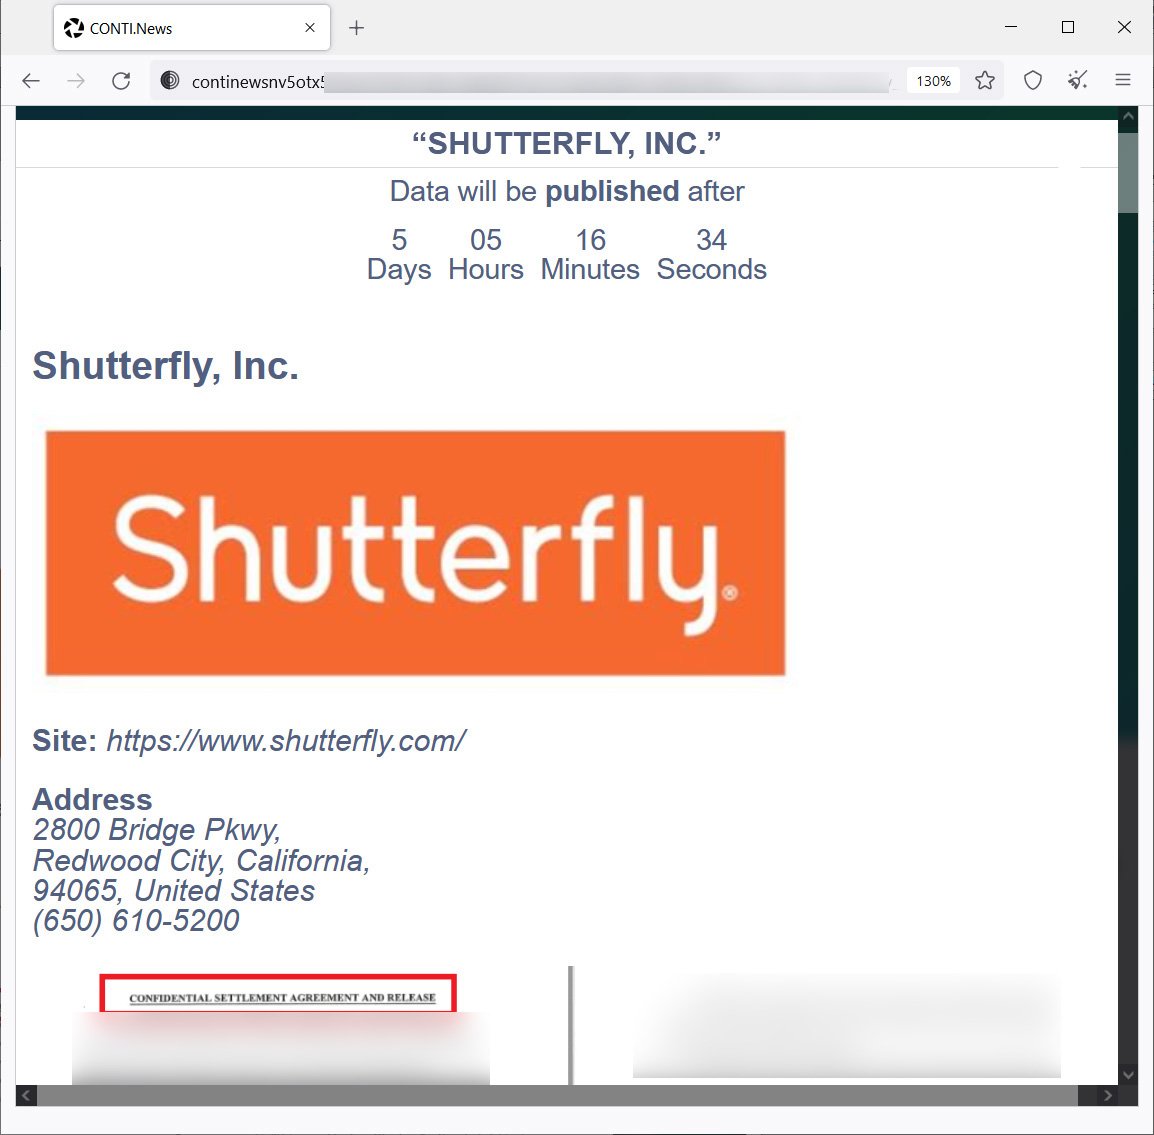
Операторы Conti также создали персональную страницу Shutterfly со скриншотами содержимого файлов, якобы украденных у жертвы, и пригрозили публикацией в случае неуплаты выкупа.


На скриншотах, по слухам, представлены заключенные договоры, информация о банковских счетах, логины и пароли к корпоративным сервисам, расчетные документы и записи, похожие на клиентские данные. Авторы атаки также утверждают, что заполучили исходный код интернет-магазина Shutterfly — только непонятно, которого: компания ведет бизнес под разными брендами.

В ответ на запрос BleepingComputer представитель Shutterfly подтвердил факт атаки с использованием шифровальщика, подчеркнув, что она затронула только сайты Lifetouch, BorrowLeneses и Groovebook, а также производственные и некоторые корпоративные системы. Основной сайт, Shutterfly.com, и сервисы Snapfish, TinyPrints и Spoonflower не пострадали.

К расследованию привлечены сторонние эксперты, правоохранительные органы уже поставлены в известность. Примечательно, что в своем заявлении Shutterfly отметила, что не хранит финансовую информацию клиентов, поэтому такие данные не могли попасть в руки хакеров. В то же время источник BleepingComputer сообщил, что на одном из скриншотов, приготовленных для публикации, видны последние четыре цифры номера платежной карты.

Владельцы Conti предоставляют его в пользование по модели RaaS (Ransomware-as-a-Service, вымогатель как услуга). Засев зловреда зачастую осуществляется с помощью трояна TrickBot или загрузчика BazarLoader.

В прошлом году операторы шифровальщика провели атаку на ИТ-компанию Advantech, в этом — на Министерство здравоохранения Ирландии и компанию SAC Wireless (дочку Nokia). В настоящее время Conti, по оценке Group-IB, превосходит всех своих собратьев по агрессивности.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru