



Мошенники научились обходить 3-D Secure и за год украли 3,15 млрд рублей

Мошенники научились обходить 3-D Secure и за год украли 3,15 млрд рублей

Мошенники научились обходить 3-D Secure и за год украли 3,15 млрд рублей

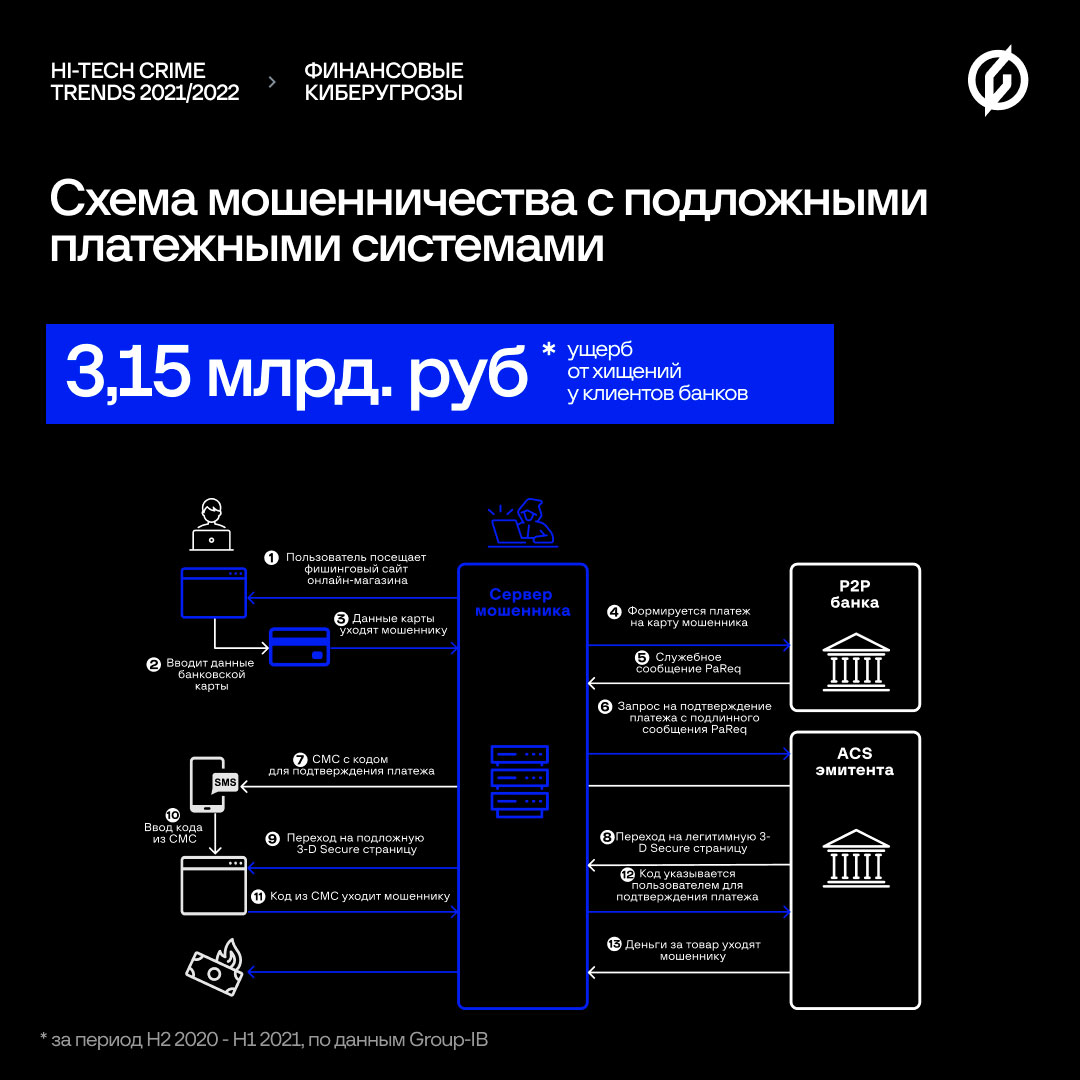
Схема отъема денег у граждан, выявленная Group-IB, полагается на подмену страниц платежных систем, с помощью которых клиенты банков подтверждают свое согласие на проведение P2P-платежей (переводом с карты на карту). В России мошенники, по данным экспертов, практикуют такой подлог с конца прошлого года и уже успели украсть у онлайн-шоперов 3,15 млрд рублей.

Система подтверждения P2P-платежей, основанная на использовании протокола авторизации 3-D Secure, позволяет повысить безопасность CNP-операций (без присутствия карты) при оплате товаров и услуг онлайн. Эту технологию поддерживают все международные платежные системы — Visa, MasterCard, JCB, AmEx, а также российская МИР.

Злоумышленники постоянно ищут способы обойти 3-D Secure, но в основном все эти усилия сводятся к краже одноразовых кодов с помощью социальной инженерии либо вредоносных программ. Авторы новой мошеннической схемы пошли другим путем — они используют имитации страниц 3-D Secure, снабжая их логотипами авторитетных платежных систем.

Атака при этом проводится поэтапно. Вначале покупателя, имевшего несчастье связаться с фейковым интернет-магазином или веб-сервисом, перенаправляют на фишинговую страницу для оплаты. Перехваченные таким образом реквизиты используются для формирования перевода на карту мошенника.

В ответ банк высылает держателю карты СМС с одноразовым кодом, который следует ввести на странице 3-D Secure для подтверждения платежа. Поскольку мошенники на лету подменяют эту страницу, дополнительный идентификатор тоже попадает к ним в руки и помогает успешно завершить перевод денег в свою пользу.


Данная схема, по словам экспертов, сложна в реализации и плохо детектируется с помощью классических антифрод-решений. Однако при четком исполнении для банка-эмитента платеж будет выглядеть легально, и клиенту, обнаружившему подлог, будет крайне сложно вернуть свои деньги.

По оценкам Group-IB, обманутые в рамках этой схемы россияне ежедневно проводят свыше 11,7 тыс. платежей на общую сумму 8,6 млн рублей. При этом страдают не только держатели счетов, но также банки-эмитенты и владельцы брендов, позаимствованных аферистами, — интернет-магазины и платежные системы.

«Схема действительно опасна и крайне быстро распространяется и модифицируется, — комментирует Павел Крылов, руководитель направления GIB по противодействию онлайн-мошенничеству. — На данный момент защита от такого типа фрода есть у единиц крупнейших банков России и СНГ. Она основана на поведенческом анализе и умении отслеживать каждую сессию и поведение пользователя как на веб-ресурсе, так и в мобильном приложении в режиме реального времени».

В Group-IB не исключают, что выявленная ими мошенническая схема получит широкое распространение и за пределами России.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru