



Поклонникам блокчейна в Discord раздают троянов с помощью нового криптора

Поклонникам блокчейна в Discord раздают троянов с помощью нового криптора

Поклонникам блокчейна в Discord раздают троянов с помощью нового криптора

Эксперты Morphisec выявили вредоносную кампанию, ориентированную на участников NFT- и DeFi-сообществ в Discord, а также поклонников блокчейн-игр. Для обхода антивирусов злоумышленники используют необычную программу-криптор, которой было присвоено кодовое имя Babadeda — по найденной в коде строке-заполнителе.

Новоявленный Windows-зловред уже засветился в киберкампаниях, нацеленных на засев инфостилеров, RAT-троянов и шифровальщика LockBit. С конца лета его в основном используют для доставки BitRAT и Remcos.

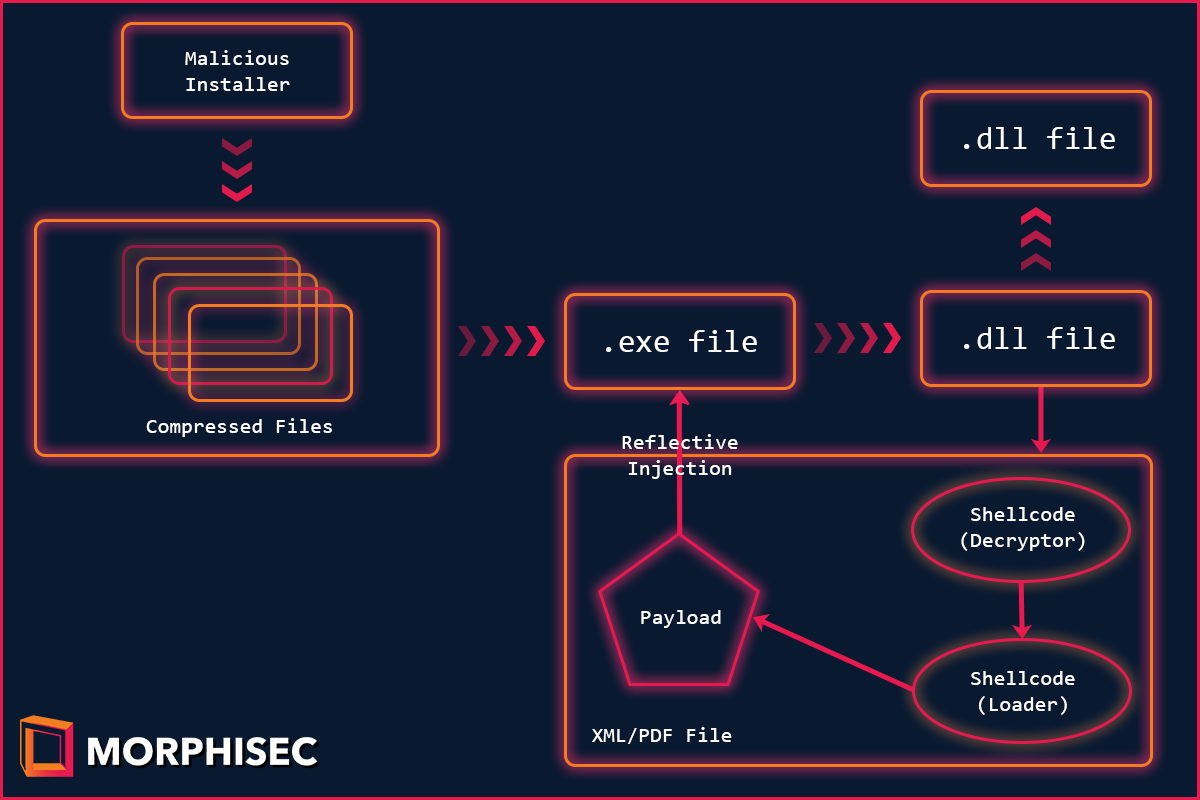
Согласно блог-записи Morphisec, атаки в каналах Discord начинаются с рассылки тизеров с предложением загрузить полезную прогу — например, для игры Mines of Dalarnia. Кликнув по указанной ссылке, получатель попадает на сайт-редиректор, схожий с ожидаемым оригиналом.

Адрес фальшивки тоже правдоподобен: злоумышленники используют тайпсквоттинг либо попросту регистрируют такое же имя домена, но в другой TLD-зоне. Для пущей убедительности маскировочный сайт использует бесплатный SSL-сертификат Let’s Encrypt.

После автоматического перенаправления браузера на машину жертвы загружается фейковый инсталлятор для Windows, запускающий цепочку заражения.


В ходе исследования было выявлено 82 вредоносных домена, ассоциируемых с Babadeda-кампанией. Все они созданы в период с 24 июля по 17 ноября этого года. Один сайт был оформлен на русском языке.

Обнаружены также различные варианты криптора. Некоторые из них при исполнении выводят интерактивное окно с сообщением об ошибке (отказе приложения) — по всей видимости, это еще один маскировочный трюк.

Первые загруженные на VirusTotal образцы Babadeda (LarvaLabs-App_v2.1.1-setup.exe) плохо детектились — 1-2 антивируса из 60+. По состоянию на 26 ноября его распознают 15 сканеров в коллекции.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru