



Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Эксперты НКО Bioeconomy Information Sharing and Analysis Center (BIO-ISAC) предупреждает производителей вакцин о появлении новой APT-угрозы — трояна, которому было присвоено кодовое имя Tardigrade. Новоявленный зловред, обладающий функциями загрузчика и бэкдора, умеет быстро приспосабливаться к окружению и работать автономно.

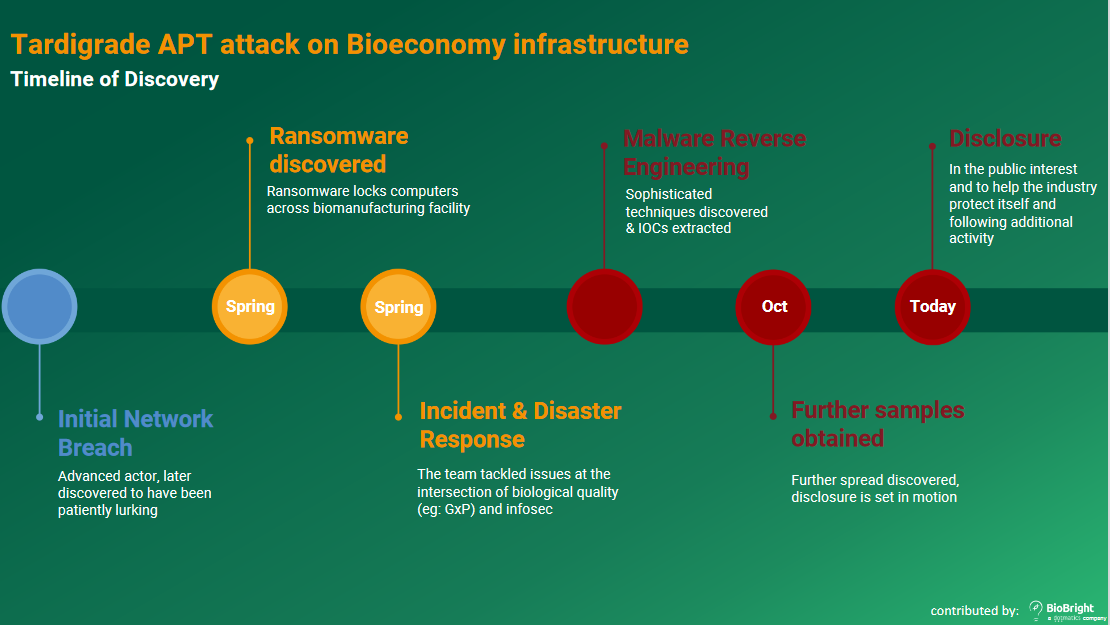
В этом году Tardigrade был дважды обнаружен при разборе целевых атак в области биопроизводства — весной и в октябре. Хакеры запустили в сети шифровальщика, но, против ожидания, не настаивали на уплате выкупа, да и сама записка с требованием была выполнена довольно небрежно.

Как оказалось, авторы атак приготовили жертвам еще один «подарок» — Windows-трояна, способного загружать других вредоносов и модифицировать файлы. На первый взгляд он был схож со Smoke Loader / Dofoil, однако анализ показал, что новый зловред гораздо сложнее и предлагает больше возможностей для кастомизации.

После установки Tardigrade ищет сохраненные пароли, запускает кейлоггер, начинает выводить данные и открывает бэкдор. Новобранец также оказался метаморфным — он умеет редактировать и изменять свой код, создавая новые копии. Перекомпиляция производится после установки соединения с C2-сервером — по всей видимости, компилятор скачивается оттуда.

В результате сигнатуры Tardigrade постоянно меняются. Исследователи протестировали зловреда почти 100 раз и при каждом прогоне получали новую сборку и новый вариант коммуникаций. Это сильно затрудняет обнаружение с помощью сигнатурного анализа. Когда в BIO-ISAC только приступили к анализу, их находку детектировали лишь два антивируса на VirusTotal; к 24 ноября их число увеличилось до 47.

В тех случаях, когда C2-сервер недоступен, троян переходит на автономный режим и сам выбирает файлы для модификации, пригодные для заражения машины в сети, а также принимает решения по эскалации привилегий.

Судя по сложности кода, Tardigrade по карману только какой-нибудь APT-группе. Уже понятно, что целью атак, попавших в поле зрения экспертов, являлся как минимум шпионаж, а возможно, и саботаж в придачу.


Распространяется вредонос, по всей видимости, с помощью адресных рассылок. Нельзя исключить и другие возможности — зараженные USB-флешки, использование способности Tardigrade самостоятельно перемещаться в другие сети при наличии правильных межсоединений.

В качестве IoC исследователи отметили обращения к серверам AWS, GoDaddy и CDN-провайдера Akamai.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru