



Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

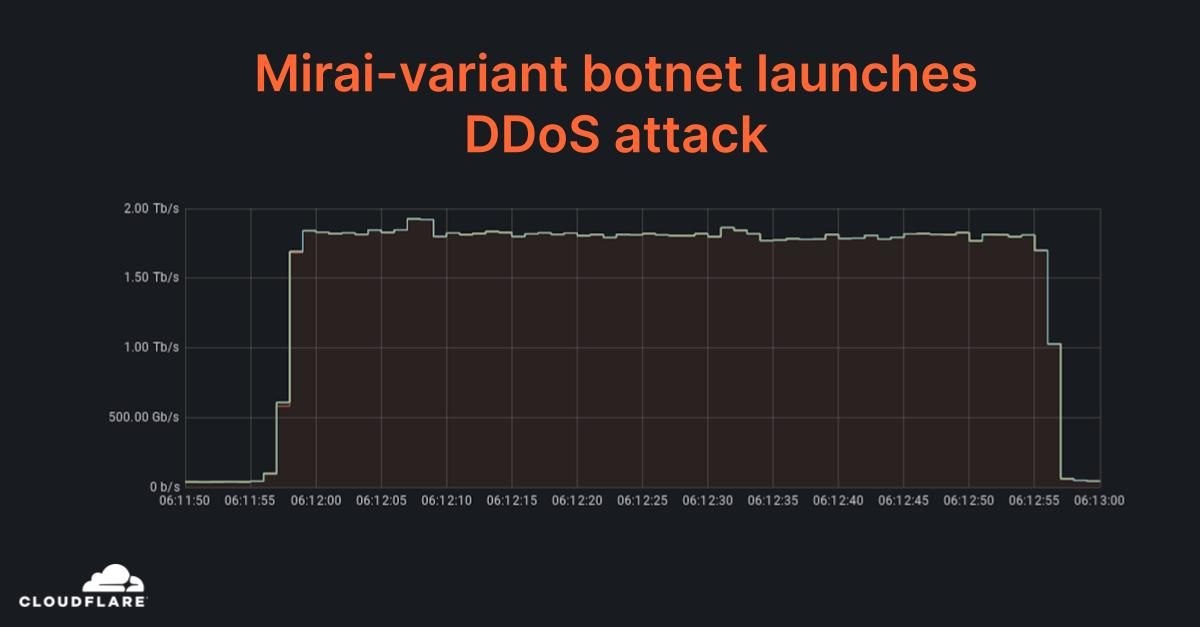
На прошлой неделе в CDN-сети Cloudflare была успешно погашена DDoS-атака, на пике показавшая около 2 Тбит/с. Столь внушительный поток, по данным провайдера, создавали зараженные IoT-устройства и серверы, взломанные через незакрытую дыру в софте GitLab.

Дидосеры пытались сокрушить мишень, применяя две разные техники — отражение / усиление трафика с помощью DNS-резолверов и UDP-флуд. В атаке принимали участие  примерно 15 тыс. Mirai-подобных ботов; благодаря крепкой защите дидосеры отступились после первой же минуты.


Уязвимость в веб-интерфейсе GitLab, о которой идет речь, была устранена еще в апреле. К сожалению, патч, защищающий от эксплойта CVE-2021-22205, установили далеко не все пользователи. По данным Rapid7, в начале текущего месяца спасительная заплатка отсутствовала на половине подключенных к интернету систем управления Git-репозиториями.

Терабитные DDoS для Cloudflare уже не в диковинку. Атаки такой мощности, по словам специалистов, наблюдались и в III квартале, и в октябре-ноябре, но последняя оказалась рекордной. В прошлом квартале также резко увеличилось количество DDoS сетевого уровня (3 и 4) —на 44%.

Бот-сети, по команде генерирующие мусорный поток и направляющие его на мишень, сохраняют актуальность как угроза, и злоумышленники не ленятся создавать новых зловредов, способных массово заражать плохо защищенные сетевые и IoT-устройства. Так недавно в интернете объявились еще два ботнета-дидосера — Mēris и Pink.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru