



Крупнейший на сегодня ботнет Pink заразил более 1,6 млн устройств

Крупнейший на сегодня ботнет Pink заразил более 1,6 млн устройств

Крупнейший на сегодня ботнет Pink заразил более 1,6 млн устройств

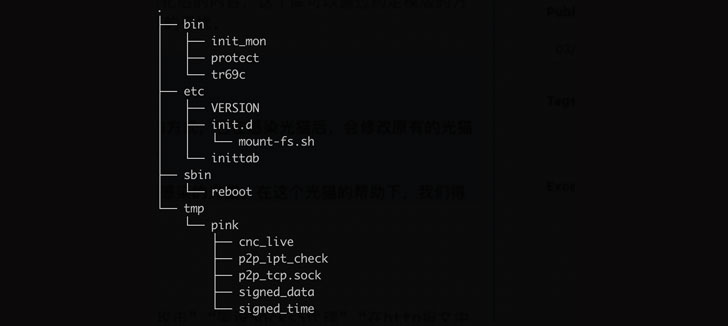
Исследователи в области кибербезопасности рассказали о «самом большом» ботнете за последние шесть лет, активно участвующем в реальных кибератаках. В общей сложности этот ботнет подчинил себе более 1,6 миллионов устройств и использует их для DDoS-атак.

Имя выдающейся киберугрозы — «Pink». Помимо DDoS, операторы ботнета внедряют рекламные объявления в веб-страницы HTTP-сайтов, а для связи используют сторонние сервисы вроде GitHub, 2P2-сети, а также C2-серверы. Причём каналы обмена информацией полностью зашифрованы.

«Операторы Pink постоянно борются с вендорами за контроль над заражёнными устройствами. Пока разработчики пытаются пофиксить проблему, киберпреступники замечают эти попытки и оперативно накатывают обновления прошивки», — пишут специалисты в отчёте.


Интересно, что Pink также прибегает к DNS-Over-HTTPS (DoH) при соединении с контроллером, указанном в файле конфигурации. Сам файл доставляется либо с помощью GitHub или Baidu Tieba, либо через домен, жёстко закодированный в образцах вредоноса.

В отчёте NSFOCUS отмечается, что 96% поражённых ботнетом узлов располагаются в Китае. Для взлома устройств жертв злоумышленники используют уязвимости нулевого дня. На сегодняшний день Pink запустил около 100 DDoS-атак.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru