



Эксперты разработали инструмент для выявления опасных Chrome-расширений

Эксперты разработали инструмент для выявления опасных Chrome-расширений

Эксперты разработали инструмент для выявления опасных Chrome-расширений

Специалисты немецкого центра информационной безопасности CISPA им. Гельмгольца разработали софт, который может выявлять потенциально опасные расширения для браузера Google Chrome. Задача инструмента — детектировать возможность эксплуатации уязвимостей в аддонах.

Проблема вредоносных Chrome-расширений не преувеличена. Например, в феврале Google удалила более 500 злонамеренных аддонов из официального магазина, поскольку они участвовали в операции киберпреступников.

Такие случаи были зафиксированы в апреле и мае 2020 года, и это с учётом того, что буквально за несколько месяцев до этого Google закрыла Chrome Web Store для публикации новых расширений, чтобы бороться с мошенничеством.

Кроме того, Google уже три года разрабатывала набор API Manifest v3, задача которого — определять функциональные возможности и ограничения расширений для Chrome.

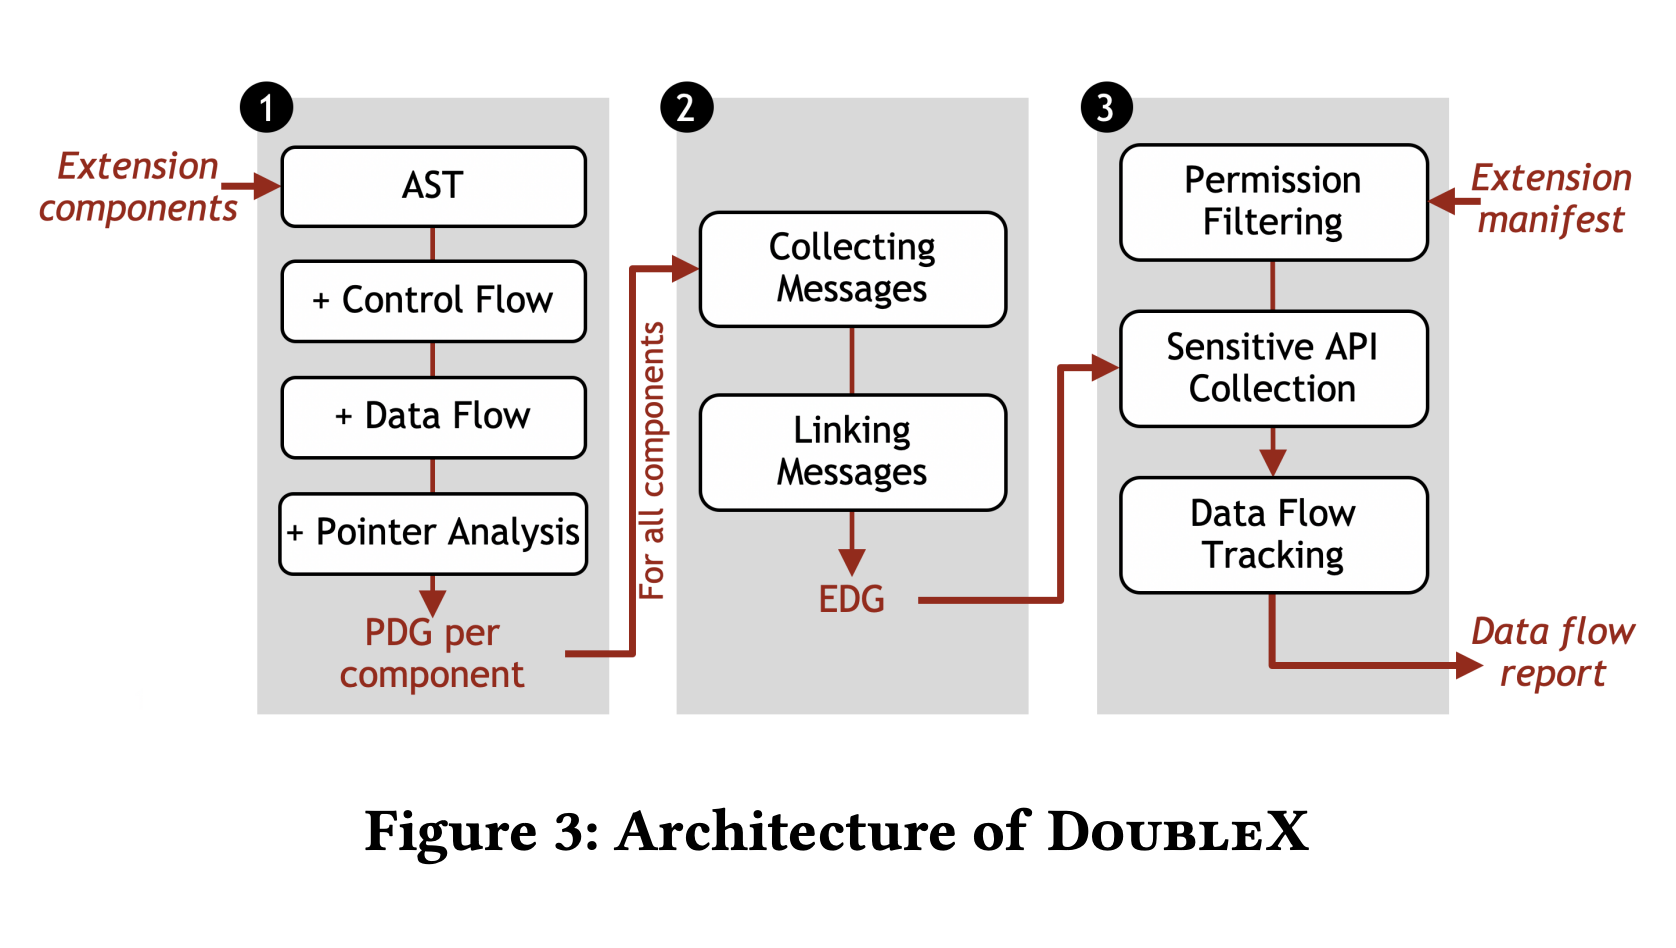
Чтобы как-то помочь пользователям защититься от опасных аддонов, немецкие специалисты разработали инструмент под названием «DoubleX». С помощью этого софта можно выявлять уязвимые расширения (необязательно вредоносные). Подробно эксперты описали своё детище в специальном документе (PDF).

«Мы изучили 154 484 аддона для Chrome, у 278 из которых наблюдалась проблема извлечения и передачи данных пользователей. С помощью DoubleX мы выявили, что 89% проблемных расширений могут раскрыть поток информации стороннему злоумышленнику», — отмечают разработчики DoubleX.

«Также мы зафиксировали 172 аддона, установленных более чем у двух миллионов пользователей, которые позволяют атакующему добраться до данных пользователя через другое  установленное расширение».

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru