



Итоги Pwn2Own-2021: взломан Samsung Galaxy S21 и RV340 от Cisco

Итоги Pwn2Own-2021: взломан Samsung Galaxy S21 и RV340 от Cisco

Итоги Pwn2Own-2021: взломан Samsung Galaxy S21 и RV340 от Cisco

Оглашены итоги очередного состязания Pwn2Own. За демонстрацию уязвимостей в роутерах, принтерах, NAS и других потребительских устройствах участникам суммарно выплатили около $1,1 миллиона.

Из-за большого количества заявок на показ эксплойтов осенний Pwn2Own пришлось продлить еще на один день. В качестве объектов взлома конкурсантам впервые предложили принтеры, и шесть участников выбрали для атак именно такие устройства. Умные телевизоры и ВЗУ никого почему-то не прельстили.

Выше прочих были оценены эксплойты для смарт-колонок Sonos One. Две команды получили по $60 тыс. за демонстрацию исполнения стороннего кода с помощью ошибки переполнения буфера.

Успешный взлом смартфона Samsung Galaxy S21 принес хакеру из Pentest Limited $50 тыс., а команде STARLabs — лишь $25 тыс. (один из задействованных багов уже был известен производителю). Попытка представителя F-Secure применить эксплойт нулевого дня оказалась провальной: он не уложился в отведенное для демонстрации время.

Все атаки на принтеры завершились успехом, хотя в трех случаях авторы использовали уже показанные уязвимости и заработали меньше остальных. Взломщики принтеров суммарно получили почти $200 тыс., выявив следующие ошибки:

  • Canon ImageCLASS MF644Cdw — переполнение буфера в куче, в стеке;
  • HP Color LaserJet Pro MFP M283fdw — переполнение буфера в стеке;
  • Lexmark MC3224i — инъекция команд, перезапись произвольного файла.

В категории «NAS» самой большой награды ($45 тыс.) был удостоен взлом бета-версии накопителя My Cloud Home Personal Cloud на 3 Тбайт от Western Digital. Для эксплойта конкурсанты использовали две ошибки: чтение за границами буфера и переполнение буфера в куче.

В NAS-устройствах WD семейства My Cloud были найдены и другие проблемы, грозящие исполнением вредоносного кода и захватом контроля над системой:

  • Pro Series PR4100 — ненадежный редирект, возможность внедрения команд, переполнение буфера в стеке, нарушение целостности памяти, ошибки конфигурации;
  • Home Personal Cloud 3Тбайт — переполнение буфера в стеке, запись за границами буфера.

Максимальная выплата за эксплойт для роутеров составила $30 тысяч. Этот приз получили три участника, успешно атаковавших RV340 от Cisco Systems через WAN-интерфейс.

В трех устройствах этой категории участники Pwn2Own выявили следующие угрозы:

  • Cisco RV340 — логическая ошибка и переполнение буфера в куче (интернет-атака), обход аутентификации и инъекция команд (локальная атака); 
  • TP-Link AC1750 — чтение за пределами буфера (получение доступа к шеллу с правами root через LAN-интерфейс);
  • NETGEAR R6700v3 — целочисленное переполнение, пара ошибок переполнения буфера, неинициализированная переменная (LAN);  неадекватная проверка сертификатов, переполнение буфера в стеке (WAN).

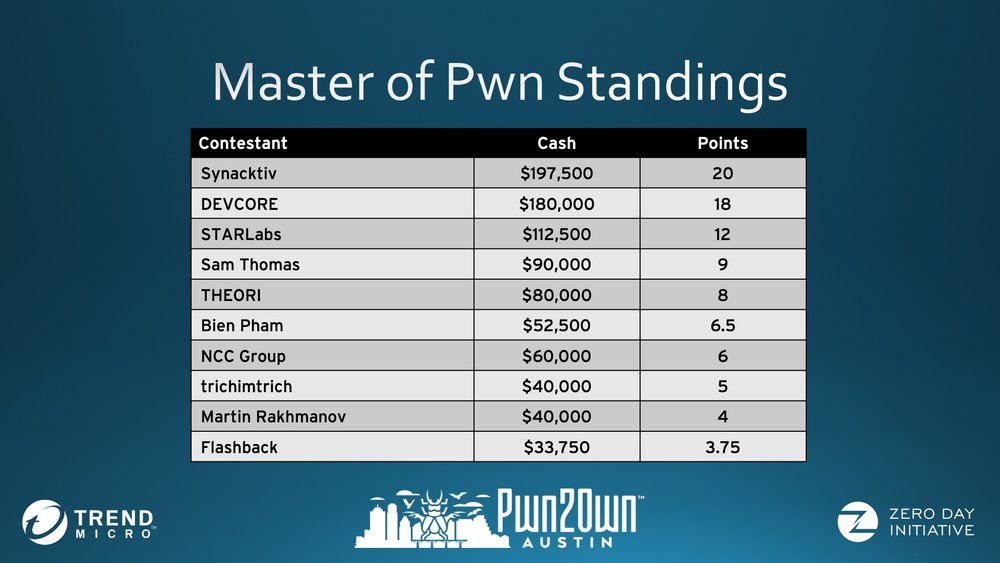
Победителем стала команда из ИБ-компании Synacktiv, второе место заняли умельцы из консалтинговой компании Devcore (Тайвань).


Информация о новых уязвимостях уже передана производителям устройств. По традиции на подготовку патчей им дали три месяца, после этого авторы находок вольны будут их обнародовать.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru