



Шифровальщик Chaos использует приманку для игроков в Minecraft

Шифровальщик Chaos использует приманку для игроков в Minecraft

Шифровальщик Chaos использует приманку для игроков в Minecraft

Киберпреступная банда, стоящая за программой-вымогателем Chaos, атакует Windows-устройства геймеров с помощью фейковых списков, якобы содержащих скомпрометированные учётные данные от аккаунтов Minecraft. Приманка рекламируется на форумах для любителей видеоигр, что позволяет напрямую взаимодействовать с «целевой аудиторией».

На сегодняшний день игрой Minecraft увлечены более 140 миллионов человек. А аналитики Nintendo утверждают, что этот проект стал самым продаваемым среди геймеров в Японии.

Команда исследователей FortiGuard, следящая за активностью операторов шифровальщика Chaos, недавно наткнулась на интересный образец вредоноса, шифрующий файлы любителей Minecraft.

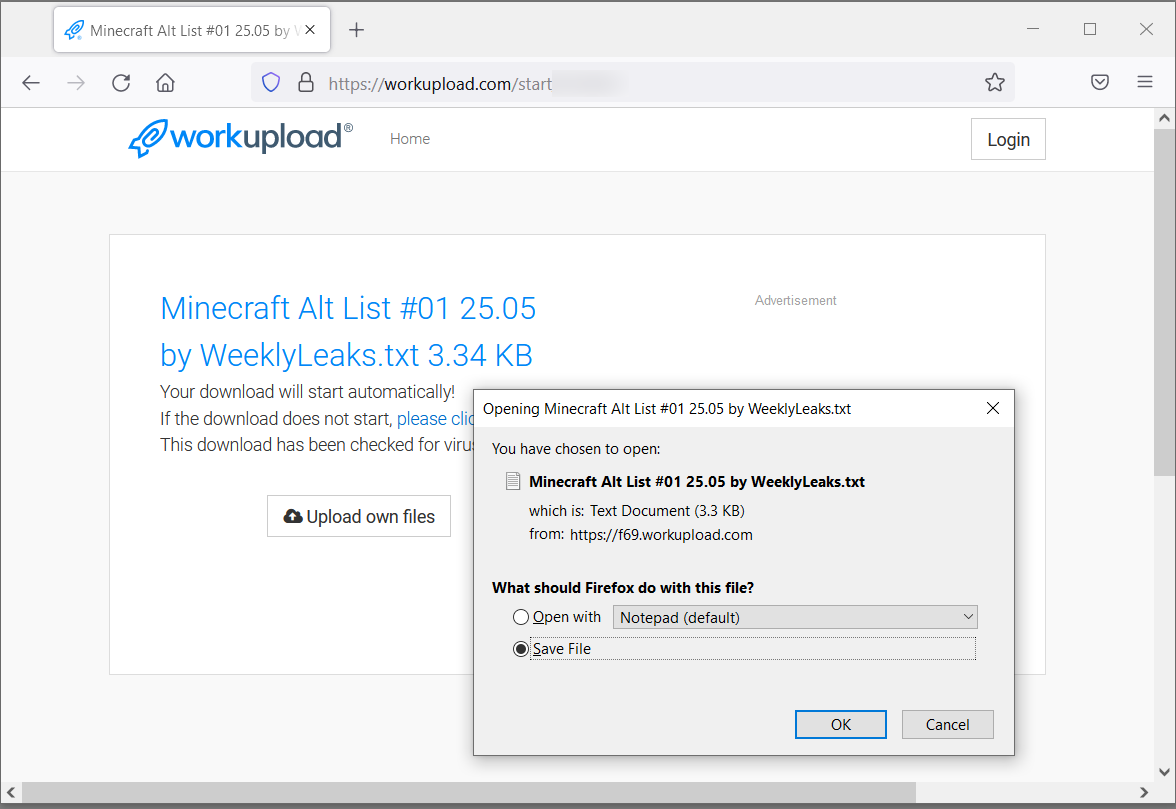
Чтобы завлечь игроков, киберпреступники придумали приманку в виде текстовых файлов, в которых якобы содержатся украденные учётные данные других игроков. На деле же эти файлы оказывались исполняемыми и запускали в систему жертвы Chaos.

К слову, такие списки с украденным аккаунтами пользуются большим спросом среди геймеров, которые не прочь потроллить своих знакомых или просто товарищей по игре. Как правило, эти текстовые файлы распространяются бесплатно.


После проникновения в систему и шифрования файлов программа-вымогатель Chaos копирует записку с требованием выкупа — «ReadMe.txt». Злоумышленники требуют 2000 иен (около 1243 российских рублей).

Интересно, что вредонос специально ищет файлы размером менее 2 МБ, чтобы зашифровать их, а вот файлы потяжелее используются для других целей: если жертва не заплатит выкуп, Chaos внедрит в них случайны байты, что сделает их нечитабельными.

Недавно исследователи из «Лаборатории Касперского» выяснили, что геймеры чаще всего подвергаются кибератакам вредоносных программ под именами Minecraft и Counter-Strike: Global Offensive (CS:GO). Неудивительно, учитывая большую популярность этих игровых проектов.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru