



Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

В этом году преступная группа, ассоциируемая с Ryuk, решила ускорить процесс получения финансовой выгоды и стала заказывать взлом сетей. С той же целью злоумышленники отказались от схемы двойного шантажа — перестали воровать данные у жертв и угрожать публикацией в случае неуплаты выкупа.

Таковы результаты наблюдений компании Mandiant (собственность FireEye), которая идентифицирует данную группировку как FIN12. Новая тактика, по словам экспертов, позволила сократить время развертывания шифровальщика в целевой сети с 12,4 до 2,5 дней.

До марта 2020 года доставку Ryuk обеспечивал в основном Trickbot. В августе того же года операторы шифровальщика взяли тайм-аут, исчезнув с интернет-горизонта почти на четыре месяца, а затем в Mandiant заметили, что FIN12 начала разнообразить способы внедрения зловреда в сети.

Были зафиксированы случаи, когда ОПГ использовала ключи к рабочей среде Citrix. На хакерских форумах появились посты одного из участников FIN12, выражавшего готовность оформить заказ на доступ по RDP или VPN.

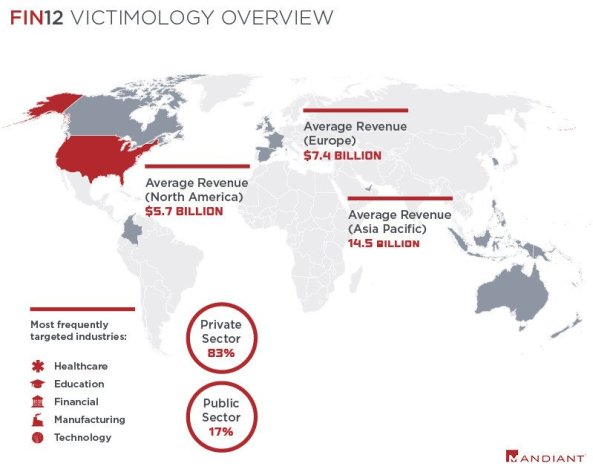
Эти операторы Ryuk также известны тем, что в отличие от многих коллег по цеху активно атакуют представителей сферы здравоохранения — на долю таких жертв, по оценке Mandiant, приходится около 20% успешных атак FIN12.

Мишени кибергруппы в основном расположены в Северной Америке (около 85% известных жертв), однако за последние два года география ее интересов заметно расширилась. В качестве объектов атаки злоумышленники обычно выбирают компании с доходом не менее $300 млн и требуют выкуп в размере от $1 млн до $25 миллионов.


В начале июня FIN12 вновь ушла на каникулы и с тех пор молчит. Поскольку столь длительное отсутствие для нее не редкость, эксперты ожидают, что в скором времени преступная группа возобновит свои операции.

Копия отчета Mandiant, составленного по результатам расследования деятельности FIN12, выложена (PDF) в загрузки на сайте компании.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru