



Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

В этом году преступная группа, ассоциируемая с Ryuk, решила ускорить процесс получения финансовой выгоды и стала заказывать взлом сетей. С той же целью злоумышленники отказались от схемы двойного шантажа — перестали воровать данные у жертв и угрожать публикацией в случае неуплаты выкупа.

Таковы результаты наблюдений компании Mandiant (собственность FireEye), которая идентифицирует данную группировку как FIN12. Новая тактика, по словам экспертов, позволила сократить время развертывания шифровальщика в целевой сети с 12,4 до 2,5 дней.

До марта 2020 года доставку Ryuk обеспечивал в основном Trickbot. В августе того же года операторы шифровальщика взяли тайм-аут, исчезнув с интернет-горизонта почти на четыре месяца, а затем в Mandiant заметили, что FIN12 начала разнообразить способы внедрения зловреда в сети.

Были зафиксированы случаи, когда ОПГ использовала ключи к рабочей среде Citrix. На хакерских форумах появились посты одного из участников FIN12, выражавшего готовность оформить заказ на доступ по RDP или VPN.

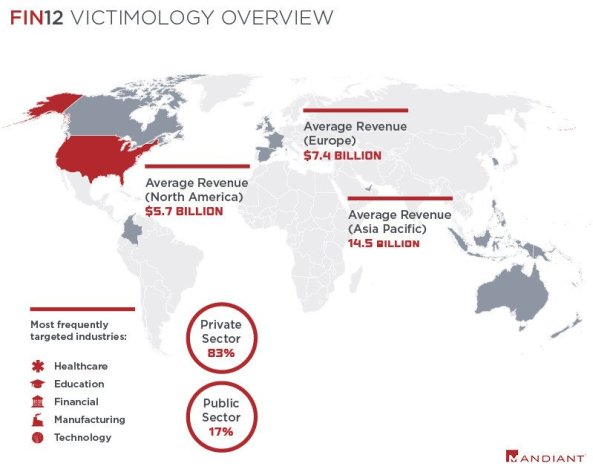
Эти операторы Ryuk также известны тем, что в отличие от многих коллег по цеху активно атакуют представителей сферы здравоохранения — на долю таких жертв, по оценке Mandiant, приходится около 20% успешных атак FIN12.

Мишени кибергруппы в основном расположены в Северной Америке (около 85% известных жертв), однако за последние два года география ее интересов заметно расширилась. В качестве объектов атаки злоумышленники обычно выбирают компании с доходом не менее $300 млн и требуют выкуп в размере от $1 млн до $25 миллионов.


В начале июня FIN12 вновь ушла на каникулы и с тех пор молчит. Поскольку столь длительное отсутствие для нее не редкость, эксперты ожидают, что в скором времени преступная группа возобновит свои операции.

Копия отчета Mandiant, составленного по результатам расследования деятельности FIN12, выложена (PDF) в загрузки на сайте компании.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru