



Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

В этом году преступная группа, ассоциируемая с Ryuk, решила ускорить процесс получения финансовой выгоды и стала заказывать взлом сетей. С той же целью злоумышленники отказались от схемы двойного шантажа — перестали воровать данные у жертв и угрожать публикацией в случае неуплаты выкупа.

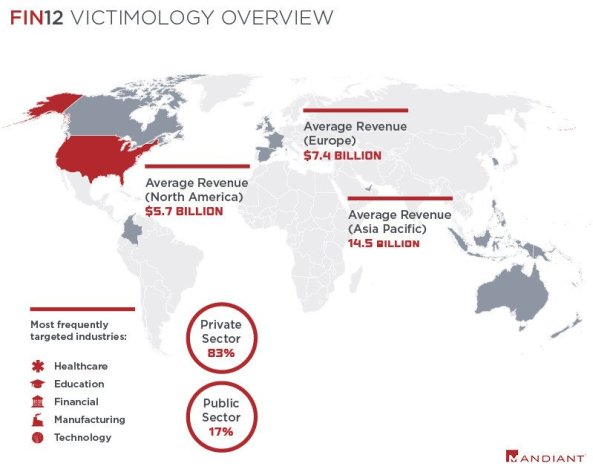
Таковы результаты наблюдений компании Mandiant (собственность FireEye), которая идентифицирует данную группировку как FIN12. Новая тактика, по словам экспертов, позволила сократить время развертывания шифровальщика в целевой сети с 12,4 до 2,5 дней.

До марта 2020 года доставку Ryuk обеспечивал в основном Trickbot. В августе того же года операторы шифровальщика взяли тайм-аут, исчезнув с интернет-горизонта почти на четыре месяца, а затем в Mandiant заметили, что FIN12 начала разнообразить способы внедрения зловреда в сети.

Были зафиксированы случаи, когда ОПГ использовала ключи к рабочей среде Citrix. На хакерских форумах появились посты одного из участников FIN12, выражавшего готовность оформить заказ на доступ по RDP или VPN.

Эти операторы Ryuk также известны тем, что в отличие от многих коллег по цеху активно атакуют представителей сферы здравоохранения — на долю таких жертв, по оценке Mandiant, приходится около 20% успешных атак FIN12.

Мишени кибергруппы в основном расположены в Северной Америке (около 85% известных жертв), однако за последние два года география ее интересов заметно расширилась. В качестве объектов атаки злоумышленники обычно выбирают компании с доходом не менее $300 млн и требуют выкуп в размере от $1 млн до $25 миллионов.


В начале июня FIN12 вновь ушла на каникулы и с тех пор молчит. Поскольку столь длительное отсутствие для нее не редкость, эксперты ожидают, что в скором времени преступная группа возобновит свои операции.

Копия отчета Mandiant, составленного по результатам расследования деятельности FIN12, выложена (PDF) в загрузки на сайте компании.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru