



Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

В этом году преступная группа, ассоциируемая с Ryuk, решила ускорить процесс получения финансовой выгоды и стала заказывать взлом сетей. С той же целью злоумышленники отказались от схемы двойного шантажа — перестали воровать данные у жертв и угрожать публикацией в случае неуплаты выкупа.

Таковы результаты наблюдений компании Mandiant (собственность FireEye), которая идентифицирует данную группировку как FIN12. Новая тактика, по словам экспертов, позволила сократить время развертывания шифровальщика в целевой сети с 12,4 до 2,5 дней.

До марта 2020 года доставку Ryuk обеспечивал в основном Trickbot. В августе того же года операторы шифровальщика взяли тайм-аут, исчезнув с интернет-горизонта почти на четыре месяца, а затем в Mandiant заметили, что FIN12 начала разнообразить способы внедрения зловреда в сети.

Были зафиксированы случаи, когда ОПГ использовала ключи к рабочей среде Citrix. На хакерских форумах появились посты одного из участников FIN12, выражавшего готовность оформить заказ на доступ по RDP или VPN.

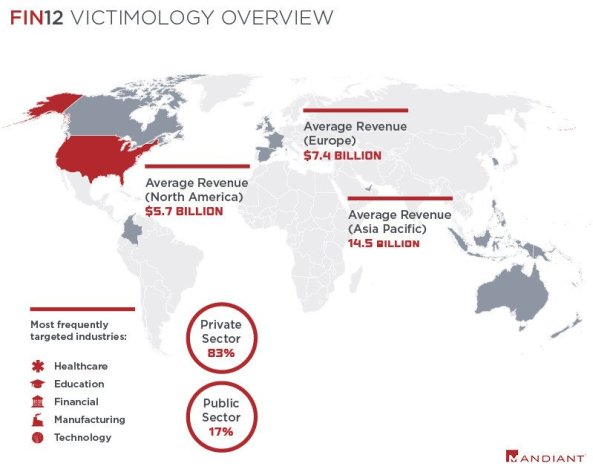
Эти операторы Ryuk также известны тем, что в отличие от многих коллег по цеху активно атакуют представителей сферы здравоохранения — на долю таких жертв, по оценке Mandiant, приходится около 20% успешных атак FIN12.

Мишени кибергруппы в основном расположены в Северной Америке (около 85% известных жертв), однако за последние два года география ее интересов заметно расширилась. В качестве объектов атаки злоумышленники обычно выбирают компании с доходом не менее $300 млн и требуют выкуп в размере от $1 млн до $25 миллионов.


В начале июня FIN12 вновь ушла на каникулы и с тех пор молчит. Поскольку столь длительное отсутствие для нее не редкость, эксперты ожидают, что в скором времени преступная группа возобновит свои операции.

Копия отчета Mandiant, составленного по результатам расследования деятельности FIN12, выложена (PDF) в загрузки на сайте компании.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru