



Вымогатель AtomSilo приходит через дыру в сервере Confluence

Вымогатель AtomSilo приходит через дыру в сервере Confluence

Вымогатель AtomSilo приходит через дыру в сервере Confluence

Проведенный в Sophos разбор сентябрьской атаки с участием нового шифровальщика AtomSilo показал, что хакеры проникли в сеть через эксплойт CVE-2021-26084 в Confluence Server. На тот момент соответствующий патч был уже доступен — более того, его выпустили за 2,5 недели до киберинцидента.

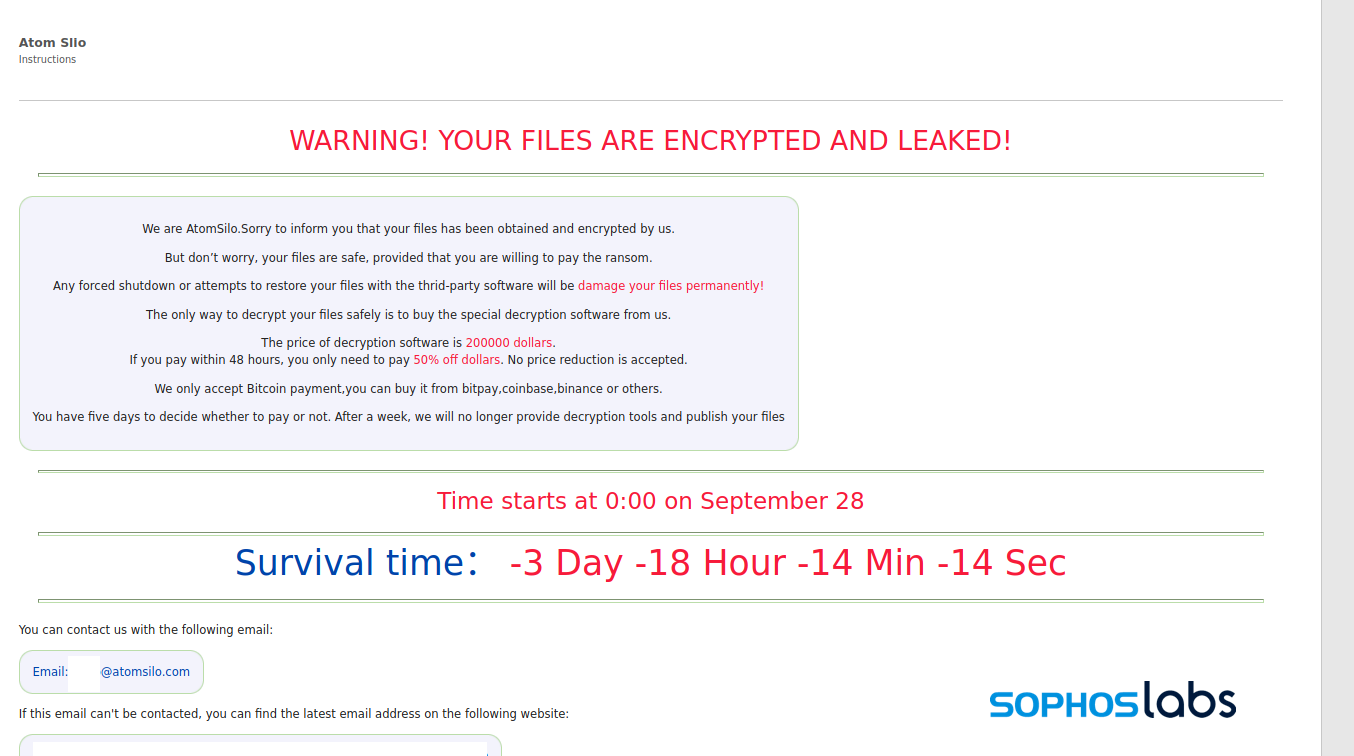
Сам AtomSilo оказался ближайшим родственником LockFile: он схожим образом шифрует файлы, но добавляет собственное расширение — .ATOMSILO. За ключ для расшифровки операторы зловреда взимают $200 тыс. в биткоинах, со скидкой 50% в течение первых двух суток. Если оплата не поступит в течение недели, вымогатели грозятся опубликовать данные, которые они якобы украли у жертвы.

Как оказалось, развертывание шифровальщика в целевой сети произошло лишь через 11 дней после вторжения. Точкой входа, как было сказано выше, послужила CVE-2021-26084 — та же уязвимость, которую в начале сентября использовали взломщики инфраструктуры Jenkins.

Инъекция кода позволила хакерам установить бэкдор, загружающий еще три файла, в том числе маячок Cobalt Strike. Примечательно, что запуск загрузчика Cobalt Strike Beacon осуществляется посредством подмены DLL — использование этой техники было замечено также в атаках LockFile.

Закрепившись в целевой сети, злоумышленники начали двигаться вширь в поисках контроллеров домена Active Directory. Доступ такого уровня позволил им очень быстро развернуть шифровальщика в сети — за два дня.

Скрыть вредоносную полезную нагрузку помогала блокировка антивирусной защиты. Алерты появлялись, но как следует распознать зловреда и поместить его в карантин штатные сканеры оказались не в состоянии.

Завершив шифрование, AtomSilo оставляет на машине записку с требованием выкупа в формате HTML. В качестве контактной информации операторы указывают два email-адреса @atomsilo.com. Этот домен зарегистрирован на компанию NameSilo LLC; почтовый сервер расположен в Гонконге.


На своем сайте операторы AtomSilo, следуя примеру коллег по цеху, заявили, что не будут трогать медучреждения, учебные заведения, объекты критической инфраструктуры (КИИ) и некоммерческие организации.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru